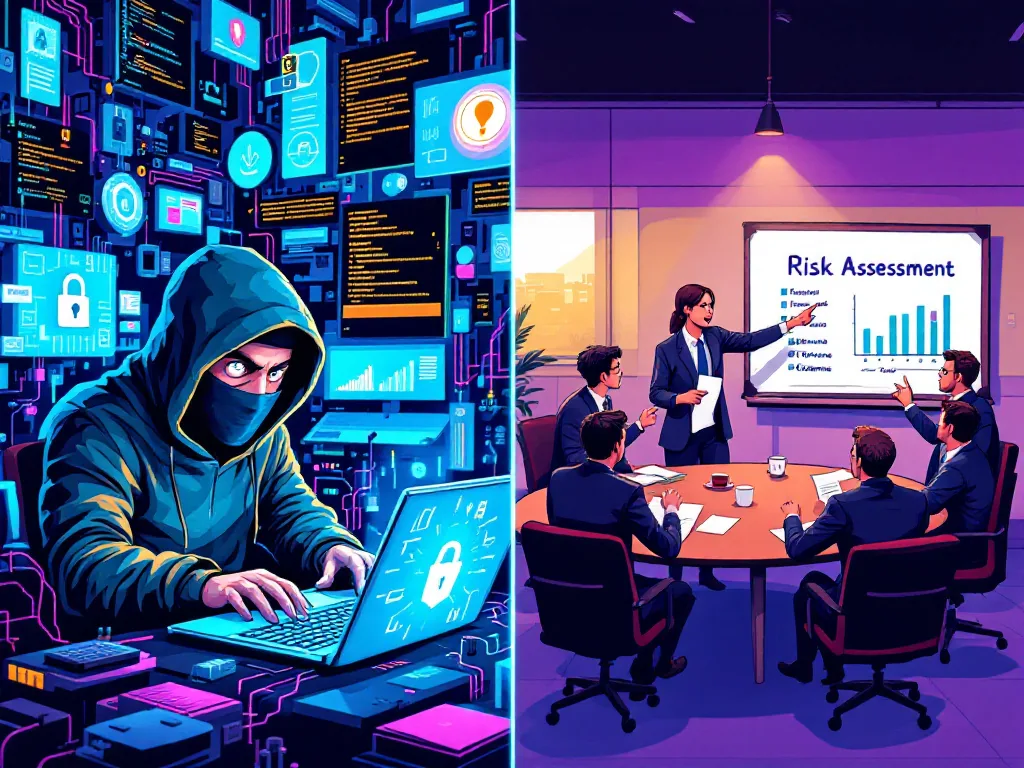
Cybersécurité : Pas que pour les geeks ! 🤓🚫
Cybersécurité : Pas que pour les geeks ! 🤓🚫
Vous pensez encore que la cybersécurité, c’est uniquement du hacking, des serveurs et des lignes de code incompréhensibles ? Et bien, vous ratez la moitié de l’histoire !
Oui, il existe des héros méconnus de la cybersécurité qui ne savent peut-être pas coder une seule ligne, mais qui assurent pourtant la sécurité de votre organisation chaque jour. Gouvernance, Risques, Conformité, gestion de crise, sensibilisation ou communication : ces métiers non-techniques sont essentiels, même s’ils passent souvent inaperçus.
Curieux d’en savoir plus ? Je vous invite à lire mon article complet en pièce jointe, qui valorise ces profils fondamentaux trop souvent sous-estimés.
Et vous, connaissiez-vous ces héros discrets de la cyber ?
#Cybersécurité #GRC #Résilience #GestionDeCrise #NonTechniqueCyber
Cybersécurité : Valoriser les métiers non-techniques pour une résilience complète
Introduction
La cybersécurité évoque souvent l’image d’un hacker encapuchonné, entouré d’écrans affichant des lignes de code complexes. Cette perception, certes populaire, reste pourtant très partielle. Derrière les firewalls, antivirus et les scripts Python, existe un univers moins connu, mais tout aussi indispensable : les métiers non-techniques de la cybersécurité. Gouvernance, gestion des risques, conformité, sensibilisation des utilisateurs, communication de crise ou encore gestion juridique, autant de domaines essentiels mais souvent oubliés lorsqu’on parle de sécurité numérique. Cet article vise à éclairer ces rôles fondamentaux, souvent méconnus, qui sont pourtant décisifs pour la résilience des organisations.
Cybersécurité : Au-delà des codes et du technique
La cybersécurité technique est essentielle, mais elle ne suffit plus face aux menaces actuelles. Aujourd’hui, une véritable résilience cyber passe par une approche holistique intégrant non seulement des compétences techniques pointues, mais aussi des savoir-faire organisationnels, communicationnels, et juridiques. Un ransomware ou une fuite de données sensibles ne se résout pas uniquement via des scripts et des patchs. Ils nécessitent une réponse coordonnée, claire et rapide, portée par des experts capables de gérer à la fois les risques, les procédures et la communication.
Par exemple, lors d’une cyberattaque, les techniciens identifient et bloquent la menace, tandis que les spécialistes non-techniques évaluent les implications réglementaires, assurent une communication de crise efficace pour préserver la confiance des clients, et mettent en œuvre les démarches de conformité auprès des autorités.
Métiers non-techniques : Zoom sur des héros discrets mais essentiels
Gouvernance, Risques et Conformité (GRC)
Le rôle des spécialistes GRC est d’assurer que les stratégies de cybersécurité sont bien définies, communiquées, et intégrées à la gouvernance globale de l’organisation. Ils structurent et pilotent les démarches de conformité réglementaire (RGPD, DORA, NIS 2, etc.), et assurent une gestion proactive des risques. Sans eux, une organisation pourrait disposer de technologies avancées mais manquer de cadre clair, la rendant vulnérable à long terme.
Sensibilisation et formation
90 % des incidents de cybersécurité commencent par une erreur humaine, notamment via le phishing ou l’ingénierie sociale. Les responsables sensibilisation et formation jouent donc un rôle clé. Ils conçoivent et diffusent des messages efficaces pour renforcer les réflexes de sécurité des employés. Leur travail est essentiel pour développer une véritable culture de sécurité au sein des organisations.
Juridique et conformité réglementaire
Les équipes juridiques en cybersécurité garantissent que l’organisation reste en conformité avec les exigences légales. Elles gèrent aussi les contrats, les assurances cyber, et les relations avec les régulateurs. Leur rôle, souvent discret, devient critique en cas d’incident majeur, évitant à l’entreprise des sanctions financières ou des pertes de réputation coûteuses.
Communication de crise
Un incident cyber majeur exige une communication rapide, précise, et efficace. Les experts en communication de crise structurent la réponse publique pour préserver la confiance des clients, partenaires et autorités. Leur réactivité et leur savoir-faire sont décisifs pour limiter les impacts réputationnels et économiques des cyberattaques.
Gestion de crise et continuité d’activité
Ces spécialistes planifient et coordonnent la réponse opérationnelle aux incidents cyber, assurant que les activités critiques de l’organisation puissent se poursuivre ou reprendre rapidement après une attaque. Ils pilotent les plans de continuité (PCA) et de reprise (PRA), s’assurant de leur efficacité réelle et opérationnelle en situation de crise.
Complémentarité : Une nécessité stratégique
La véritable résilience cyber se construit sur l’association étroite des compétences techniques et non-techniques. Les meilleurs résultats proviennent toujours d’une collaboration fluide entre ingénieurs sécurité, responsables GRC, experts juridiques et spécialistes de la communication.
Par exemple, lors d’une crise, pendant que les experts techniques sécurisent les systèmes, les spécialistes non-techniques assurent que la communication interne et externe est cohérente et transparente, gèrent la relation avec les autorités de régulation, et coordonnent les stratégies de continuité opérationnelle. Cette synergie est indispensable pour gérer efficacement les crises cyber modernes.
Conclusion ouverte : Changer les perceptions
Il est temps de repenser notre perception de la cybersécurité, de la décloisonner pour mieux valoriser tous ses acteurs. Les métiers non-techniques, souvent dans l’ombre, méritent une reconnaissance égale à celle des spécialistes techniques. Ils sont des piliers indispensables à une cybersécurité efficace et durable.
Et vous, comment valorisez-vous ces métiers non-techniques dans votre organisation ? Vos pratiques et témoignages m’intéressent, partageons-les !
#CyberSécurité #Résilience #GRC #GestionDeCrise #Sensibilisation #Conformité