Comprendre la GRC : une histoire de règles du jeu
Comprendre la GRC : une histoire de règles du jeu
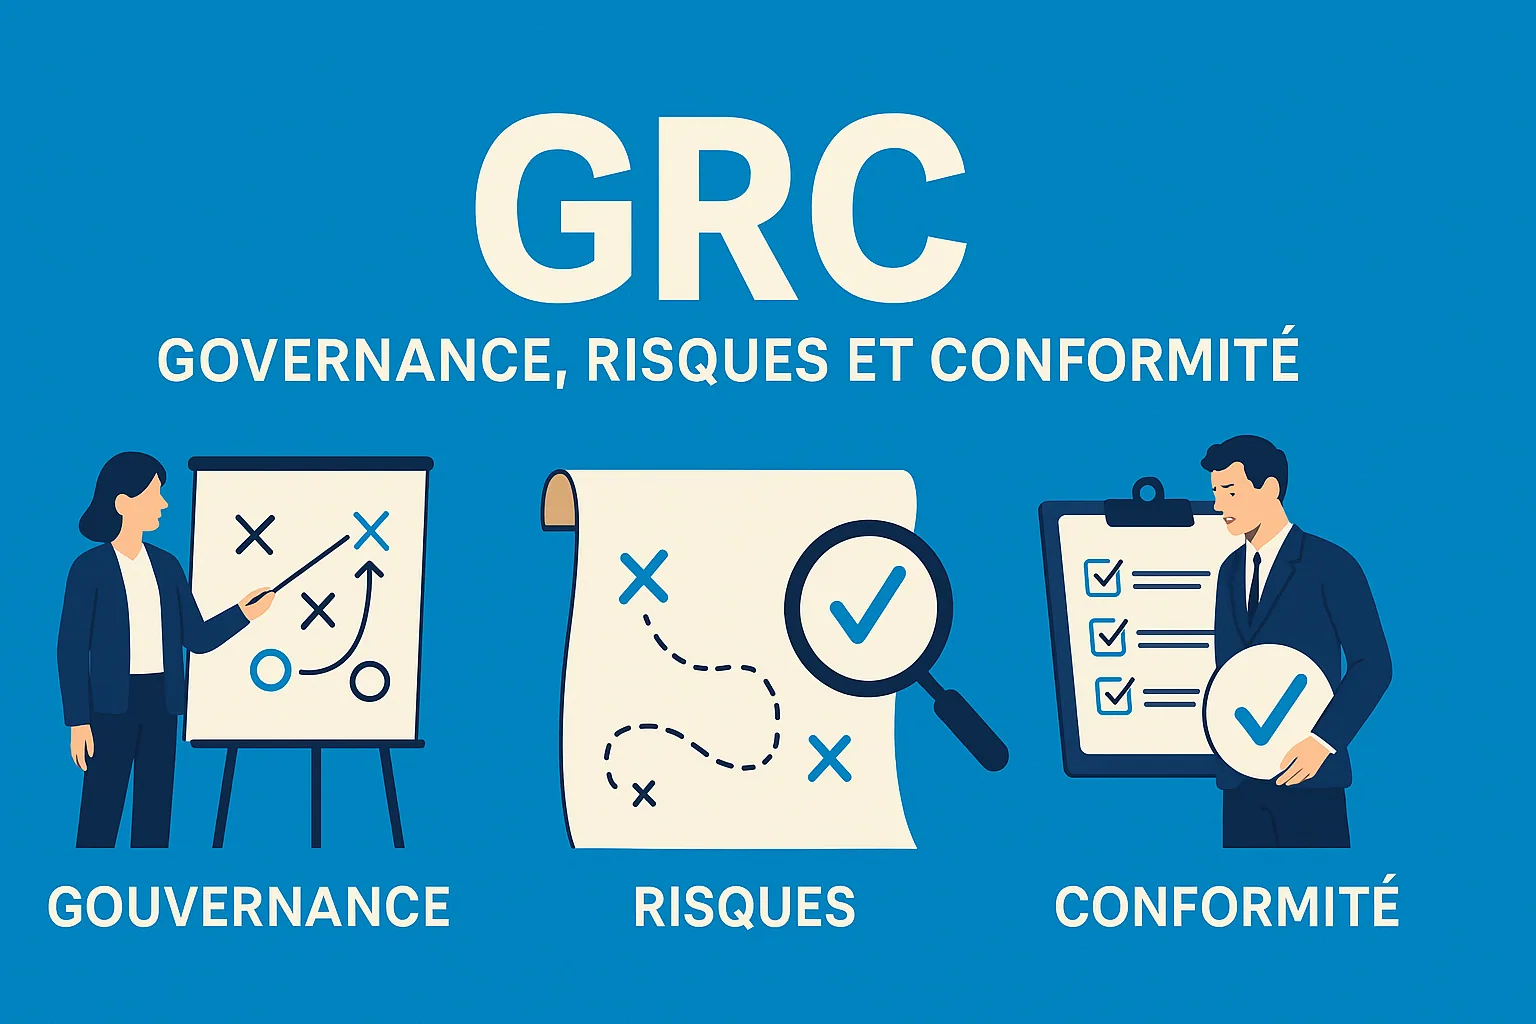
Dans l’univers complexe de la cybersécurité, de la conformité et de la gestion des risques, il est facile de se perdre dans les sigles et les schémas. Pourtant, la GRC — pour Gouvernance, Risques et Conformité — peut se comprendre simplement, comme un jeu bien organisé.
G comme Gouvernance
C’est elle qui définit les règles du jeu :
Qui joue ? Avec quels moyens ? Dans quel cadre ?
La gouvernance fixe les responsabilités, les objectifs et le mode de fonctionnement. Elle donne le cap.
R comme Risques
La gestion des risques, c’est analyser où le jeu pourrait déraper :
Où sont les failles ? Quels mouvements sont risqués ? Comment s’y préparer ?
C’est l’anticipation au service de la maîtrise.
C comme Conformité
La conformité veille à ce que les règles soient bien respectées, par les joueurs internes (employés) comme les arbitres externes (régulateurs, auditeurs…).
C’est la vigie qui garantit que tout se joue dans les clous.
Une mécanique à trois temps
Ces trois dimensions sont indissociables :
La gouvernance donne le cap,
La gestion des risques évite les écueils,
La conformité veille à ce que le cap soit bien suivi.
Ensemble, elles permettent à l’organisation d’évoluer en sécurité, en confiance et dans le respect des exigences internes comme externes.
📌 À retenir : La GRC n’est pas une contrainte, c’est un levier de maîtrise et de résilience. Elle ne s’improvise pas, mais elle se structure… comme un bon jeu : avec des règles claires, des rôles définis, et un objectif commun.