Chronique no 018 — 2025
Qui fait quoi en temps de crise ? Les équipes de la résilience
Découvrez qui fait quoi en cas de crise : panorama des équipes résilience, coordination des rôles et enjeux de décloisonnement pour une réponse efficace.
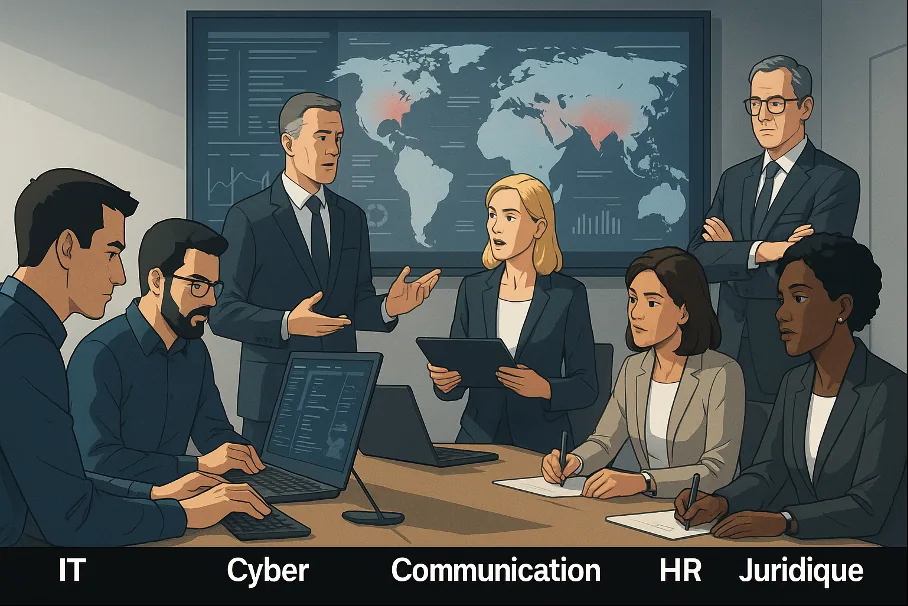
Qui fait quoi quand tout bascule ?
Introduction
La résilience d’une organisation ne dépend pas seulement de ses outils ou de ses plans, mais avant tout de la capacité de ses équipes à travailler ensemble quand tout vacille. Derrière les acronymes familiers — PCA, CSIRT, CIM, CERT, IRT — se cache une mécanique organisationnelle parfois bien huilée… ou parfois grippée. Qui active ? Qui décide ? Qui coordonne ? Et surtout, comment éviter la cacophonie entre équipes techniques, métiers et fonctions support au moment où chaque minute compte ?
Dans cette chronique, nous proposons un panorama opérationnel des acteurs qui composent l’écosystème de la résilience, leur rôle dans les différentes phases de la crise, les enjeux de coordination et les risques fréquents de cloisonnement. Car au-delà de la cartographie théorique, il s’agit de comprendre comment bâtir une culture commune, fonctionnelle et agile, capable d’agir au bon moment, avec les bons réflexes.
1. Une diversité d’acteurs, une seule finalité : préserver l’activité
La résilience repose sur un socle collectif. Elle ne concerne pas uniquement les experts cyber ou la DSI, mais mobilise une pluralité d’acteurs : techniques, fonctionnels, supports, décisionnels. Voici les grandes familles impliquées :
Équipes techniques : IT, Infrastructure, Production, Réseaux.
Équipes cybersécurité : CSIRT, CERT, RSSI, SOC.
Fonctions support : Communication, RH, Juridique, Achats, Sûreté.
Métiers : Directions opérationnelles, Front/Back Office, utilisateurs clés.
Gouvernance : Cellule de crise (CIM), Direction générale, Responsable PCA, Continuité d’activité.
Externe : Prestataires critiques, régulateurs, autorités.
L’enjeu est d’orchestrer cette diversité sans cacophonie, en assurant une activation progressive, coordonnée et contextualisée.
2. Avant la crise : qui prépare, qui entraîne, qui sensibilise ?
La résilience commence bien avant l’incident. Plusieurs rôles structurent cette phase :
a. Le Responsable PCA
Pilote la démarche de continuité : cartographie des processus critiques, scénarios de crise, plans alternatifs, exercices. Il est le pont entre IT, métiers et risques.
b. Le RSSI / CSO
Intègre la dimension cybersécurité dans les PCA, élabore les plans de réponse à incidents cyber, et anime la gouvernance de la cyber résilience.
c. Les métiers
Contribuent à l’identification des activités critiques, des ressources indispensables et des contraintes métier en cas de dégradation ou de rupture.
d. Le service formation/sensibilisation
Joue un rôle clé dans la montée en maturité de l’organisation : exercices, simulations, jeux de rôles, campagnes de sensibilisation ciblée.
Exercice-type :
🔍 Une entreprise organise un exercice Tabletop “perte d’accès aux ERP suite à une cyberattaque”. Résultat : les équipes RH découvrent que leur PCA ne couvre pas les payes externalisées. Le plan est ajusté dans la foulée.
3. Pendant la crise : qui détecte, qui décide, qui coordonne ?
C’est dans cette phase que la mécanique organisationnelle est mise à l’épreuve.
a. SOC (Security Operations Center)
Détecte les signaux faibles, analyse les alertes, qualifie les incidents techniques et les escalade selon les procédures établies.
b. CSIRT (Computer Security Incident Response Team)
Intervient sur les incidents cyber avérés, coordonne la réponse technique (confinement, remédiation), en lien avec les équipes IT, les prestataires et le CERT national si nécessaire.
c. CERT (Computer Emergency Response Team)
Peut agir à l’échelle sectorielle ou nationale. Apporte une expertise technique, une veille des menaces, et un soutien inter-entreprises (ex : CERT-FR, CERT Santé).
d. IRT (Incident Response Team)
Plus large que le CSIRT, intègre des fonctions métiers pour évaluer les impacts opérationnels, orienter les priorités et gérer les dépendances critiques.
e. CIM (Cellule d’Incident Majeur)
Instance transversale de pilotage en cas d’incident significatif : IT, cyber, métier, juridique, communication, DG. Coordonne les décisions opérationnelles et appliquent les décisions stratégiques de la cellule de crise décisionnelle qui arbitre les points critiques.
f. Direction générale
Arbitre les choix sensibles (rétablissement priorisé, acceptation de risque, communication externe). C’est elle qui porte la légitimité politique et organisationnelle.
g. Responsables métiers
Apportent une vision terrain : conséquences concrètes, solutions dégradées, mobilisation des équipes. Ils sont souvent les garants du maintien de service.
4. Après la crise : qui apprend, qui corrige, qui transforme ?
Une fois la crise passée, d’autres rôles prennent le relais :
Responsable PCA et Risk Manager : Mènent les retours d’expérience, ajustent les plans, actualisent les cartographies de risques.
Audit interne / Contrôle interne : Vérifient la bonne application des procédures, identifient les écarts ou défaillances.
RH et Com interne : Soutiennent les équipes, recueillent les ressentis, alimentent les actions d’amélioration continue.
DSI et RSSI : Tirent les enseignements techniques (vulnérabilités exploitées, efficacité des mesures) pour renforcer la posture.
5. Mises en situation : coopération ou confusion ?
Cas n°1 : L’incident invisible qui devient incontrôlable
Un ransomware s’installe silencieusement via un prestataire IT. Le SOC le détecte, mais l’information ne remonte pas au métier. Quand les applications critiques sont chiffrées, personne n’a prévu le plan de secours. Résultat : désorganisation complète, retards de décision, pertes financières.
📌 Ce qu’il manque : un IRT bien entraîné, des escalades claires, une cartographie des dépendances.
Cas n°2 : Une activation de crise bien orchestrée
Une attaque DDoS cible le site e-commerce. Le CSIRT intervient, le CIM est activé, le PCA du canal téléphonique est déclenché, les équipes communication gèrent les messages clients, la direction arbitrent entre arrêt temporaire ou maintien dégradé.
✅ Résultat : transparence, maîtrise du discours, confiance préservée. L’attaque a été neutralisée sans incident réputationnel.
6. Dépasser les silos : un enjeu de culture commune
Les cloisonnements sont l’ennemi de la résilience. Chacun reste dans son couloir, les métiers voient la cyber comme un sujet technique, les experts cyber négligent les impacts métiers, les RH ne sont pas intégrés aux scénarios. Il est urgent de développer une culture transversale.
Cela passe par :
Des exercices croisés (ex. cyber-ressources humaines),
Une gouvernance interdisciplinaire en cellule de crise,
La création de référents de résilience par métier,
Des formations à la coordination (role play, war games).
7. Qui active ? Qui coordonne ? Qui décide ?
Voici une synthèse fonctionnelle par phase :
Rôle Détection Coordination Décision ——————————– — — ————– SOC ✅ ❌ ❌ CSIRT / CERT ✅ ✅ ❌ IRT ✅ ✅ ❌ CIM ❌ ✅ ✅ DSI / DG ❌ ✅ ✅ PCA Manager / Continuité ❌ ✅ ❌ Métiers / Front ✅ ✅ ✅ Communication / RH / Juridique ❌ ✅ ❌
8. En conclusion : de l’orchestre à l’improvisation maîtrisée
Dans une crise, personne ne joue seul. La résilience, ce n’est pas qu’un réflexe technique ou un plan sur une étagère. C’est un état d’esprit collectif, une capacité à coopérer dans l’urgence, à comprendre ses voisins de crise et à parler un langage commun. C’est le fruit d’un entraînement régulier, de la clarté des responsabilités, et d’un pilotage dynamique.
Vers une culture de la résilience partagée, au-delà des silos.
Bibliographie
- ANSSI — Guides de gestion de crise
https://cyber.gouv.fr/anticiper-et-gerer-une-crise-cyber
Le document sur la gestion de crise est un document fondamental pour structurer les rôles et les étapes en cas d’incident cyber majeur.
- ENISA — Cyber Crisis Management
https://www.enisa.europa.eu/publications/best-practices-for-cyber-crisis-management
Une synthèse européenne sur les bonnes pratiques de coordination inter-équipes.
- NIST Computer Security Incident Handling Guide (SP 800-61r3)
https://nvlpubs.nist.gov/nistpubs/SpecialPublications/NIST.SP.800-61r3.pdf
Un standard reconnu sur le rôle des CSIRT et la gestion d’incidents.
- Guide SGDSN — Continuité d’activité
https://www.sgdsn.gouv.fr/files/files/Nos_missions/guide-pca-sgdsn-110613-normal.pdf
Pour comprendre la place du PCA dans une organisation et ses articulations avec la gestion de crise.
- Crisis Management: Planning for the Inevitable (Steven Fink)
https://archive.org/details/crisismanagement00fink/page/n5/mode/2up
Livre de référence sur la dynamique des crises et la réponse organisationnelle.