Chronique no 021 — 2025
DORA, NIS2, ISO 27001 : Transformer la conformité en résilience opérationnelle
Comment faire de DORA, NIS2 et ISO 27001 de vrais leviers de résilience ? Une méthode concrète pour allier conformité et efficacité.
Réglementation et résilience, mode d’emploi
Introduction : conformité ≠ résilience
Face à la pression croissante des cybermenaces et aux exigences des régulateurs, les organisations jonglent entre réglementation, gouvernance et opérationnel. DORA, NIS2, ISO 27001… ces textes sont censés les aider à structurer leur sécurité. Pourtant, combien d’organisations cochent toutes les cases sans être capables de résister à une crise ?
Conforme ne signifie pas prêt.
Cette chronique a pour but de démontrer que, loin d’être un fardeau, la réglementation peut devenir un catalyseur de résilience, à condition de l’intégrer intelligemment dans la réalité quotidienne des entreprises.
1. Trois textes, trois angles, un objectif commun : tenir debout
Les textes DORA, NIS2 et ISO 27001 abordent la sécurité et la résilience sous des angles complémentaires. Pour ne pas en faire des silos, il faut comprendre leur logique :
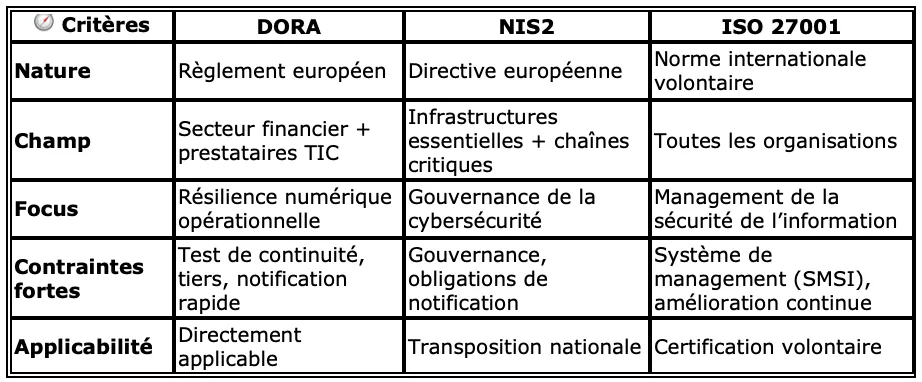
🧭 Critères DORA NIS2 ISO 27001 ———————— — — —————————————————– Nature Règlement européen Directive européenne Norme internationale volontaire Champ Secteur financier + prestataires TIC Infrastructures essentielles + chaînes critiques Toutes les organisations Focus Résilience numérique opérationnelle Gouvernance de la cybersécurité Management de la sécurité de l’information Contraintes fortes Test de continuité, tiers, notification rapide Gouvernance, obligations de notification Système de management (SMSI), amélioration continue Applicabilité Directement applicable Transposition nationale Certification volontaire
🔍 À retenir : DORA est très prescriptif et technique, NIS2 est orienté gouvernance, et ISO 27001 reste la base méthodologique.
2. Ne pas confondre conformité et efficacité
Cocher la case ≠ Être prêt
La logique de “conformité documentaire” peut créer un faux sentiment de sécurité. Or :
Un plan de continuité signé ne vaut rien sans tests.
Une procédure d’escalade ne sert à rien si personne ne sait l’activer.
Un prestataire déclaré “maîtrisé” peut être une bombe à retardement si les clauses ne sont jamais mises à l’épreuve.
Résister, c’est vivre l’exigence, pas la rédiger.
3. Transformer les contraintes en leviers opérationnels
a) Construire un registre unique des exigences croisées
Au lieu de multiplier les audits et reportings, créer une cartographie des exigences DORA/NIS2/ISO, regroupée en domaines :
Gouvernance (rôles, responsabilités, comités)
Gestion des incidents (détection, notification, traitement)
Continuité (PRA, PCA, PCI)
Tiers (dépendances critiques, clauses contractuelles, monitoring)
Communication de crise
Formation / Sensibilisation
Ce registre facilite la traçabilité et évite les doublons.
b) Prioriser les exigences en fonction de leur valeur de résilience
Toutes les exigences ne se valent pas. Certaines sont critiques pour tenir en cas de crise :
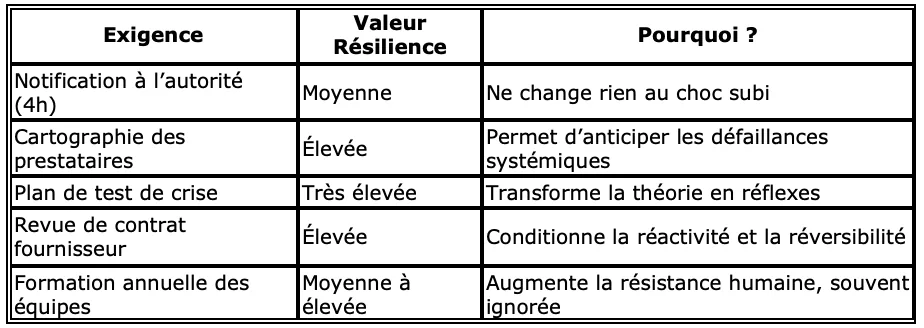
Exigence Valeur Résilience Pourquoi ? ——————————– — ————————————————- Notification à l’autorité (4h) Moyenne Ne change rien au choc subi Cartographie des prestataires Élevée Permet d’anticiper les défaillances systémiques Plan de test de crise Très élevée Transforme la théorie en réflexes Revue de contrat fournisseur Élevée Conditionne la réactivité et la réversibilité Formation annuelle des équipes Moyenne à élevée Augmente la résistance humaine, souvent ignorée
Piloter par la résilience, pas par la norme.
4. Étude de cas théorique : Résilience réglementaire dans une fintech
Contexte :
Fintech B2B opérant dans la gestion de trésorerie
Certifiée ISO 27001
En cours de mise en conformité DORA
Soumise indirectement à NIS2 via ses clients
Actions entreprises :
Cartographie détaillée des dépendances critiques : cloud, API, opérateurs télécom
Mutualisation des obligations ISO / DORA via un plan de test unique
Simulation de crise “sans prestataire cloud” + activation d’un plan B local
Mise en place d’un SOC externalisé aligné DORA/NIS2 avec clauses spécifiques
Résultat :
Augmentation de la capacité à maintenir l’activité en cas de coupure SaaS
Réduction du nombre d’audits externes (un audit DORA valide aussi le périmètre ISO)
Implication accrue des métiers dans les scénarios d’escalade
🧠 Encadré : Bonnes pratiques par profil
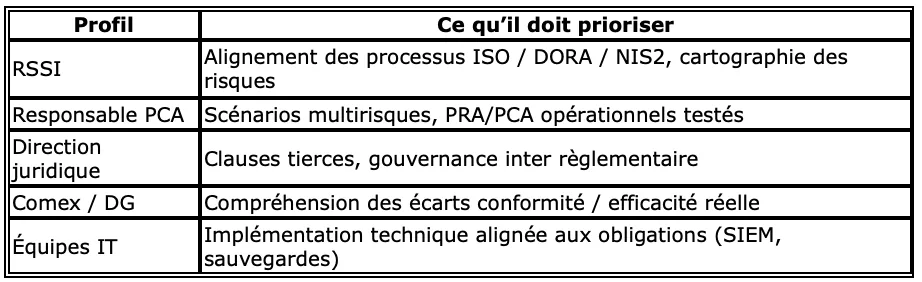
Profil Ce qu’il doit prioriser
RSSI Alignement des processus ISO / DORA / NIS2, cartographie des risques Responsable PCA Scénarios multirisques, PRA/PCA opérationnels testés Direction juridique Clauses tierces, gouvernance inter règlementaire Comex / DG Compréhension des écarts conformité / efficacité réelle Équipes IT Implémentation technique alignée aux obligations (SIEM, sauvegardes)
5. Pièges à éviter
Superposition des audits sans cohérence
Sous-estimation des dépendances numériques non critiques
Absence de politique unifiée de notification
Confusion entre responsable conformité et responsable opérationnel
Manque de test et de suivi dans la durée
Le vrai risque : croire qu’un process est prêt parce qu’il est écrit.
6. Une gouvernance unifiée, mais vivante
Proposition de modèle : Un Comité Résilience Numérique regroupant :
Le responsable cyber
Le PCA manager
Le juridique
Le risk manager
Le responsable conformité réglementaire
Fonctions :
Suivi trimestriel des exigences
Détection des évolutions réglementaires
Validation des scénarios d’exercice
Réévaluation des tiers critiques
Ce modèle fonctionne même dans une PME avec des casquettes multiples, à condition de documenter les responsabilités.
7. Conclusion : plus qu’un alignement, une opportunité
DORA, NIS2, ISO 27001 : trois langages différents qui parlent tous de résilience.
Encore faut-il les traduire en actions cohérentes, mesurables, testées.
Ce n’est pas une histoire de conformité, mais de capacité à continuer malgré tout.
La résilience commence là où la réglementation s’arrête : dans les décisions du terrain, les réflexes des équipes, et la lucidité des dirigeants.
Bibliographie
Règlement (UE) 2022/2554 — DORA
https://eur-lex.europa.eu/legal-content/FR/TXT/?uri=CELEX:32022R2554
Texte fondateur sur la résilience opérationnelle numérique du secteur financier.
Directive (UE) 2022/2555 — NIS2
https://eur-lex.europa.eu/legal-content/FR/TXT/?uri=CELEX%3A32022L2555
Directive renforçant les obligations de sécurité et de notification dans l’UE.
ISO/IEC 27001:2022 — Information Security Management
https://www.iso.org/standard/82875.html
Norme internationale de référence pour la gestion de la sécurité de l’information.
NIS COOPERATION GROUP — Guidelines on Incident Reporting under the NIS Directive
Outil pratique pour structurer ses obligations de notification.
ACPR — Application de DORA dans le secteur financier
Fiches pratiques et recommandations françaises pour la mise en œuvre.