Chronique no 022 — 2025
Le rôle des équipes TI&IR : Veille, réponse et résilience cyber
Du renseignement sur la menace à la réponse aux incidents : comment les équipes TI&IR structurent la résilience cyber et s'articulent aux métiers.
De la veille stratégique à la réponse opérationnelle : comprendre et articuler les rôles du Threat Intelligence et de l’Incident Response dans une stratégie de résilience cohérente.
Introduction
Dans l’univers de la résilience organisationnelle, deux fonctions souvent complémentaires mais parfois mal comprises jouent un rôle central : la Threat Intelligence (TI) et l’Incident Response (IR).
Trop souvent considérées comme purement techniques, ces fonctions vont bien au-delà de la cybersécurité : elles alimentent la prise de décision stratégique, participent à l’anticipation des crises, et orchestrent les réponses en cas d’incident.
Mais alors, qui fait quoi ? Comment s’organisent ces équipes ? Quelles interactions entre le SOC, le CSIRT, le CERT, la cellule de crise ou encore les métiers ?
Et surtout : comment ces acteurs s’intègrent-ils dans une chaîne de résilience plus large, qui dépasse la seule réaction technique pour englober l’analyse, la communication, la gouvernance et la transformation continue ?
1. Les fondamentaux : qu’est-ce que TI & IR ?
Threat Intelligence (TI)
La Threat Intelligence (ou renseignement sur la menace) est une fonction qui vise à collecter, analyser et diffuser des informations utiles et exploitables sur les menaces qui pèsent sur une organisation.
Elle se décline en trois niveaux :
Stratégique : orienté direction, il analyse les tendances à long terme, les acteurs, les motivations, les risques géopolitiques.
Tactique : à destination des architectes sécurité ou du SOC, il identifie les techniques d’attaque (TTPs).
Opérationnel/technique : pour les analystes et outils automatiques, il fournit des IOC (indicateurs de compromission), des patterns, des règles de détection.
Incident Response (IR)
L’Incident Response désigne l’ensemble des actions techniques, organisationnelles et décisionnelles entreprises pour détecter, contenir, éradiquer et récupérer d’un incident de sécurité.
Elle repose sur :
Des équipes dédiées (CSIRT, CERT, IRT),
Des procédures documentées (PRI, Playbooks, processus d’escalade),
Une coordination inter-fonctionnelle (cyber, IT, métiers, communication, juridique…).
2. Pourquoi ces fonctions sont essentielles à la résilience ?
Une organisation n’est pas résiliente uniquement parce qu’elle détecte ou répond à un incident.
Elle l’est parce qu’elle anticipe, comprend, s’adapte et rebondit.
Voici comment TI et IR s’intègrent dans cette logique :
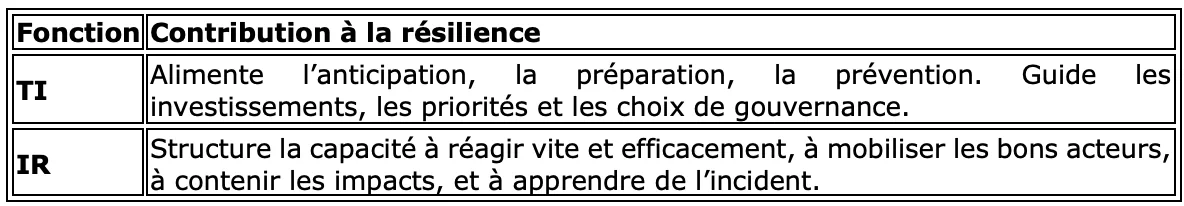
Fonction Contribution à la résilience
TI Alimente l’anticipation, la préparation, la prévention. Guide les investissements, les priorités et les choix de gouvernance. IR Structure la capacité à réagir vite et efficacement, à mobiliser les bons acteurs, à contenir les impacts, et à apprendre de l’incident.
3. Cartographie des acteurs et de leurs rôles
Acteur Rôle principal Spécificité ——————————- — ————————————————- SOC Supervision, détection En 24/7, premier niveau d’alerte CSIRT Analyse technique, réponse Coordination interne, post-mortem CERT Réponse externe, coordination nationale Partage inter-entreprises, gestion multisites TI Analystes Collecte et analyse du renseignement Veille, enrichissement, contextualisation IR Manager Chef d’orchestre de la réponse Escalade, mobilisation, coordination transverse DSI / CISO Décision stratégique Arbitrage, reporting, orientation post-crise Métiers / Responsable PCA Continuité des activités Adaptation à un mode dégradé Communication Information interne/externe Gestion de l’image et du narratif Direction générale Décision finale Déclenchement de la cellule de crise
4. Les flux entre veille et réponse : un circuit fermé
Le renseignement ne sert à rien s’il n’est pas actionné.
Et la réponse aux incidents reste imparfaite si elle ne produit pas un retour vers la veille.
La boucle vertueuse à mettre en place :
Collecte TI → basée sur les risques métiers, les contextes sectoriels, les menaces émergentes.
Activation IR → lorsqu’un IOC est détecté ou qu’un comportement suspect est corrélé.
Post-mortem → alimente la TI (renseignement de source interne), améliore les playbooks, et requalifie les priorités.
Réévaluation stratégique → les RSSI et responsables GRC réorientent les budgets, procédures et sensibilisations.
5. Cas d’usage concrets
Cas 1 — Campagne de spear-phishing sectorielle
Le TI stratégique identifie une montée en puissance d’un groupe ciblant le secteur de l’énergie.
TI opérationnel transmet les IOC au SOC.
Le SOC détecte une tentative d’attaque ciblée par e-mail malveillant.
Le CSIRT enclenche le PRI, communique avec les métiers.
L’incident est circonscrit avant toute exfiltration.
⇒ Résilience gagnée par la proactivité.
Cas 2 — Intrusion silencieuse et détection tardive
Aucun IOC détecté, mais un comportement anormal identifié (lente extraction de données).
L’IR s’active, puis grâce à l’analyse forensique, le TI enrichit ses bases.
Une alerte intersectorielle est publiée par le CERT.
Les playbooks sont mis à jour, une règle de détection XDR est ajoutée.
⇒ Résilience acquise par l’adaptation continue.
6. Les difficultés à surmonter
❌ Silos d’information : TI qui ne partage pas ses résultats ou IR qui n’alimente pas les bases de connaissance.
❌ Temps de réaction trop long : faute d’outils ou de procédures claires.
❌ Confusion des rôles : pas de responsable désigné, ou mauvaise articulation entre IR et cellule de crise.
❌ Découplage entre cyber et métiers : pas de déclinaison opérationnelle des priorités TI vers les fonctions critiques.
7. Maturité organisationnelle et coordination transverse
Une fonction TI&IR efficace repose moins sur la technologie que sur la culture de la coopération, la clarté des rôles, et l’intégration dans les routines de pilotage.
Critères de maturité :
📌 TI alignée sur les objectifs métiers
📌 IR régulièrement testée (tabletop, simulation)
📌 Interconnexions fluides avec le GRC, la direction, la continuité d’activité
📌 Documentation vivante (IOC, TTP, lessons learned)
📌 Partage externe (CERT, ISAC, sectoriels)
Conclusion
Dans la chaîne de résilience d’une organisation, TI et IR ne sont pas des fonctions périphériques : elles en sont le noyau actif.
La première éclaire, la seconde agit. Ensemble, elles constituent le cœur battant d’un dispositif qui ne se contente pas de subir les crises, mais les prévient, les absorbe et en tire des enseignements.
Encore faut-il que ces fonctions ne travaillent pas en silos, mais s’articulent avec toutes les autres dimensions : métiers, IT, direction, communication, juridique… Vers une résilience vivante, collective, et apprenante.
Bibliographie
ENISA — Threat Landscape 2023
🔗 https://www.enisa.europa.eu/publications/enisa-threat-landscape-2023
Ce rapport de référence annuel d’ENISA propose une vue d’ensemble des principales menaces cyber, des tendances émergentes et des recommandations pour les équipes de veille stratégique (TI). Un incontournable pour comprendre les priorités actuelles en matière de renseignement sur la menace.
MITRE ATT&CK Framework
Une base de connaissances mondialement reconnue sur les tactiques et techniques utilisées par les adversaires. Utilisée à la fois par les équipes d’Incident Response pour les investigations post-mortem, et par les analystes TI pour anticiper les modes opératoires.
SANS Institute — Threat Intelligence Resources
Un support méthodologique pour apprendre la CTI par le gaming
ANSSI — Guide pour piloter la remédiation d’un incident cyber
🔗 https://cyber.gouv.fr/piloter-la-remediation-dun-incident-cyber
Un corpus de guides dédiés à la remédiation d’incidents cyber. Les guides visent à expliciter les enjeux de la remédiation, à en proposer les principaux piliers doctrinaux et à fixer les bases de l’organisation et des actions techniques associées..
NIST SP 800-150 — Guide to Cyber Threat Information Sharing
🔗 https://csrc.nist.gov/publications/detail/sp/800-150/final
Ce guide du NIST propose une approche pragmatique pour partager et consommer efficacement les informations de menace (CTI), dans un objectif d’amélioration continue des capacités de détection et de réponse.