Chronique no 006 — 2026
L'Héritage Toxique — Comment protéger ce qu'on ne peut pas patcher ?
Chronique 006. Comment gérer la résilience des systèmes hérités (Legacy) face aux menaces modernes. Stratégie d'isolation et matrice Kill/Refactor/Fortress.
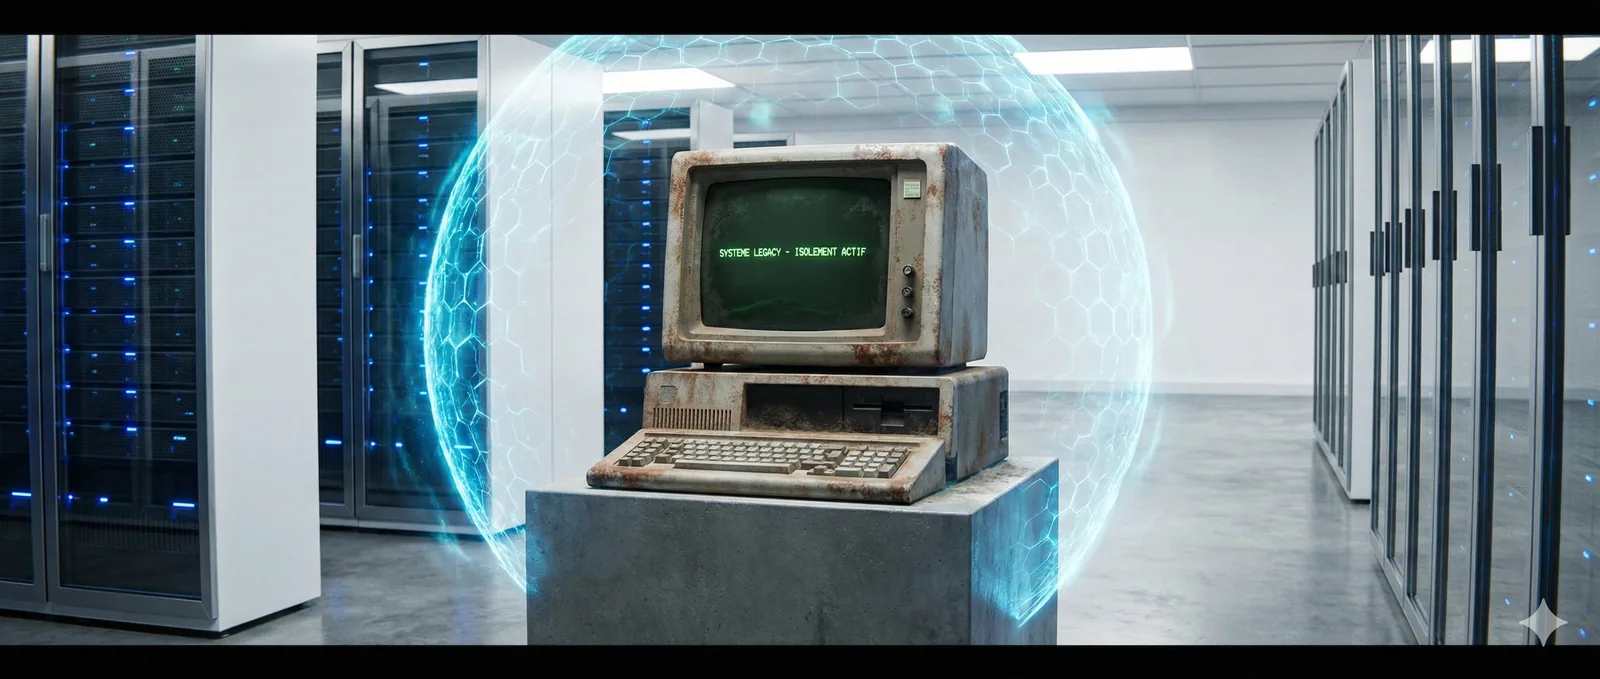
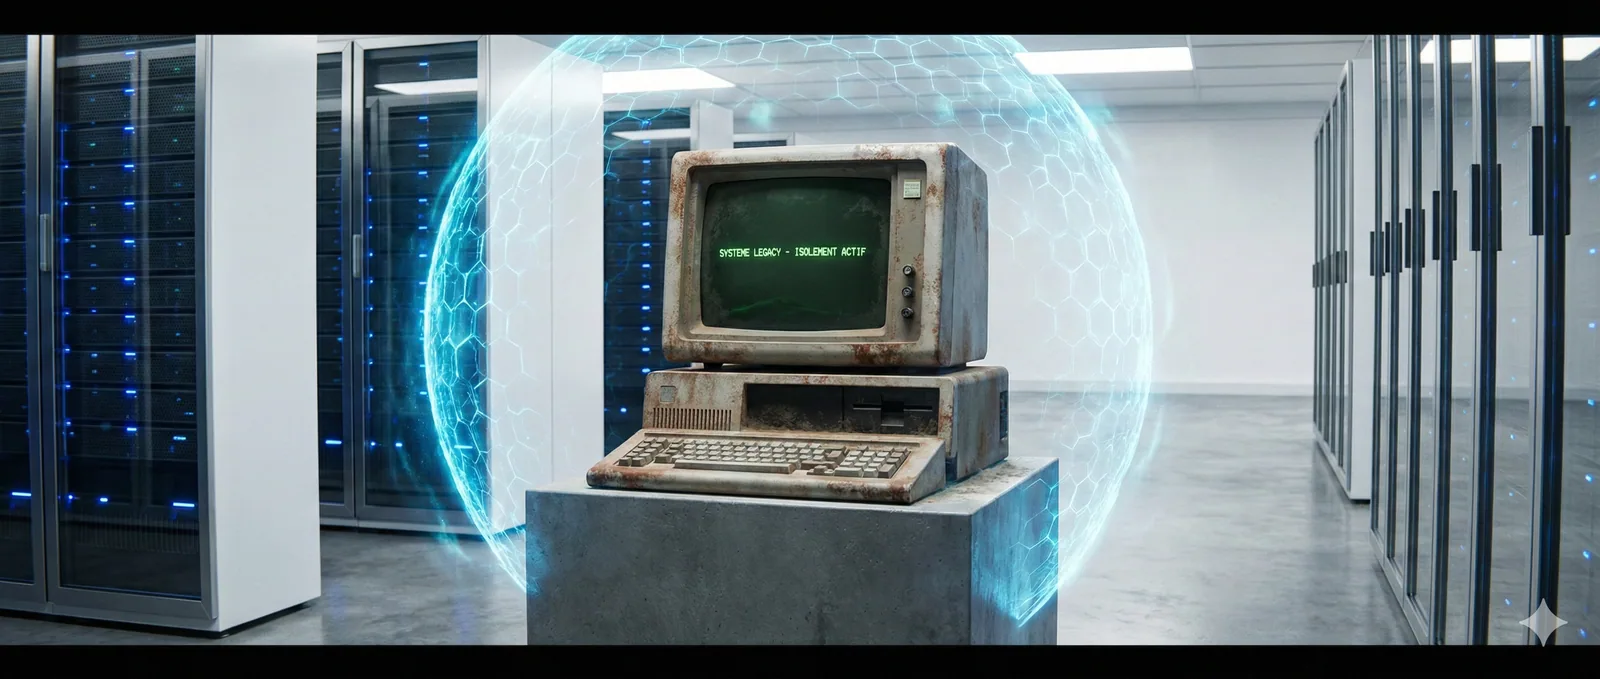
Pourquoi la résilience 2026 impose de regarder dans le rétroviseur.
Dans notre précédente chronique (005), nous avons exploré l’importance de la résilience dès la conception (« Security by Design »). Mais une fois la planche à dessin rangée, nous sommes brutalement ramenés à la réalité de l’existant. Dans les infrastructures critiques, les télécoms ou l’industrie, le futur cohabite avec le passé.
On appelle cela le « Legacy » : ces systèmes, serveurs ou automates qui ont 10, 15 ou parfois 20 ans d’âge. Ils assurent souvent des fonctions vitales, mais ils sont devenus, avec le temps, un héritage toxique pour notre résilience.
1. Le Contexte : Le paradoxe de l’infrastructure critique
Le constat est souvent le même : un système jugé trop critique pour être arrêté, trop ancien pour être mis à jour, et trop complexe pour être remplacé rapidement.
C’est le paradoxe du gestionnaire de risques en 2026. D’un côté, l’exigence de continuité de service interdit toute interruption. De l’autre, la pression réglementaire (notamment NIS2) et l’évolution des menaces rendent le maintien de ces « passoires techniques » indéfendable.
Patcher un système de 2010 avec les outils de 2026 est une illusion. L’éditeur a souvent disparu, le code source est perdu et les compétences humaines pour l’administrer s’évaporent. Le Legacy n’est plus seulement une dette technique, c’est une faille de résilience structurelle.
2. L’Analyse : Sortir du déni de conformité
Face à cet héritage, la tentation est grande de pratiquer la politique de l’autruche. Pourtant, la conformité n’est pas optionnelle. NIS2 impose un maintien en condition de sécurité (MCS) que le Legacy, par définition, ne peut plus assurer nativement.
Le risque ici est double :
Le risque technique : Une faille connue, exploitée en quelques minutes par un attaquant, entraînant un effet domino sur le reste du réseau moderne.
Le risque de responsabilité : En cas d’incident, comment justifier devant une autorité de contrôle le maintien d’un système sans correctifs depuis des années sans mesures compensatoires robustes ?
La résilience ne consiste pas à espérer que l’attaque n’arrivera pas, mais à accepter que ces systèmes sont indéfendables en l’état et qu’ils doivent être traités différemment.
3. La Réaction : La stratégie de la segmentation
Puisqu’on ne peut pas réparer l’intérieur du système, il faut changer son environnement. La réaction ne doit plus être une course au patch, mais une stratégie d’encapsulation.
L’idée est simple : si le patient est contagieux et incurable, on ne le laisse pas circuler dans l’hôpital. On l’isole dans une chambre stérile.
Cette approche demande un arbitrage courageux. Tout ne peut pas être sauvé, et tout ne mérite pas le même niveau de protection. L’objectif est d’identifier les « Single Points of Failure » (SPOF) — ces vieux serveurs qui, s’ils tombent, entraînent toute l’organisation avec eux — pour leur appliquer un traitement d’exception.
4. La Solution Pratique : La Matrice « Kill, Refactor, Fortress »
Pour gérer votre parc Legacy, je vous propose d’utiliser une matrice d’arbitrage simple, permettant de passer de la subir la dette à la piloter.
1. Kill (Éliminer)
Action : Identifier les fonctions qui ne sont plus critiques ou qui peuvent être assurées autrement.
Objectif : Réduire la surface d’attaque en éteignant tout ce qui n’est pas vital. On découvre souvent des systèmes maintenus « par habitude » ou par peur de l’inconnu.
2. Refactor (Moderniser)
Action : Migrer la fonction vers une solution moderne (SaaS, Cloud, virtualisation).
Objectif : Supprimer la dépendance au matériel physique obsolète. C’est un investissement lourd à court terme, mais c’est le seul moyen de supprimer définitivement la toxicité.
3. Fortress (La Forteresse)
Pour les systèmes que l’on est obligé de garder, on applique la stratégie de la forteresse numérique :
Isolation (Air-gap logique) : Le système ne doit jamais parler directement à Internet. Ses flux doivent être réduits au strict minimum vital via des passerelles sécurisées.
Micro-segmentation : Placer le système dans un VLAN dédié avec des règles de pare-feu ultra-restrictives (seul le protocole métier nécessaire est autorisé).
Virtual Patching : Utiliser des équipements de sécurité modernes (IPS, WAF) placés en amont du Legacy pour intercepter les attaques avant qu’elles n’atteignent le système vulnérable.
L’Essentiel pour Agir
Changez de posture — Arrêtez de chercher des patchs qui n’existent plus. La résilience du Legacy n’est pas une question de maintenance, mais une question d’architecture. Considérez ces systèmes comme compromis par défaut.
Priorisez l’isolation technique — Votre outil le plus puissant contre la dette technique est la micro-segmentation. Isolez chaque système critique ancien dans sa propre “bulle” de sécurité. Moins il a de voisins, moins il est dangereux.
Cartographiez et arbitrez — Cette semaine, identifiez votre “système le plus toxique” (le plus vieux et le plus critique). Appliquez-lui la matrice : pouvez-vous le tuer, le moderniser ou devez-vous construire une forteresse autour ? Ne laissez pas le risque dans l’ombre.
Conclusion
Le Legacy est souvent le parent pauvre des budgets cyber, car il n’est pas “glamour”. Pourtant, c’est là que se cachent les mines qui feront sauter vos efforts de résilience 2026. Sécuriser l’avenir (Chronique 005) est indispensable, mais stabiliser le passé est une question de survie opérationnelle.
À la semaine prochaine pour aborder un autre pilier de la confiance : quand l’IA s’immisce dans nos échanges et que “voir n’est plus croire”.
Bibliographie
“Cybersécurité des systèmes industriels »
https://messervices.cyber.gouv.fr/documents-guides/anssi-guide-systemes_industriels-methode_de_classification_v2-0.pdf.pdf
Ce guide de l’ANSSI est une référence pour le legacy car il détaille les méthodes de cloisonnement et d’isolation des automates et systèmes anciens qui ne peuvent être mis à jour.
“Newsletter HHS Cybersecurity Legacy”
Cette publication du département de la Santé américain souligne l’obligation pour les entités réglementées d’inclure leurs systèmes hérités (legacy) dans leurs analyses de risques HIPAA afin de mettre en œuvre des mesures de sécurité adaptées aux vulnérabilités spécifiques de ces technologies obsolètes.
“NCSC : Gestion des produits obsolètes et des risques de sécurité associés”
Ce guide du NCSC présente des stratégies pour identifier et sécuriser les technologies obsolètes afin de réduire les risques de cyberattaques.
“Micro-segmentation for Critical Infrastructure”
https://csrc.nist.gov/publications/detail/sp/800-207/final
Standard NIST sur le Zero Trust et la segmentation réseau, essentiels pour la stratégie de “Forteresse”.
“Pilotage de la dette et de l’obsolescence IT”
https://www.cigref.fr/pilotage-de-la-dette-et-de-lobsolescence-it
Ce rapport vise à donner à toute personne qui s’y intéresse, des clés de compréhension et quelques bonnes pratiques permettant de mieux maîtriser le phénomène de la dette et de l’obsolescence IT, qui ne cesse de croître avec le temps..