Chronique no 007 — 2026
Résilience cognitive et lutte contre les deepfakes
Chronique 007. Comment protéger l'organisation face aux usurpations d'identité par IA (audio/vidéo). Stratégies de validation hors-bande et Zéro Trust Humain.
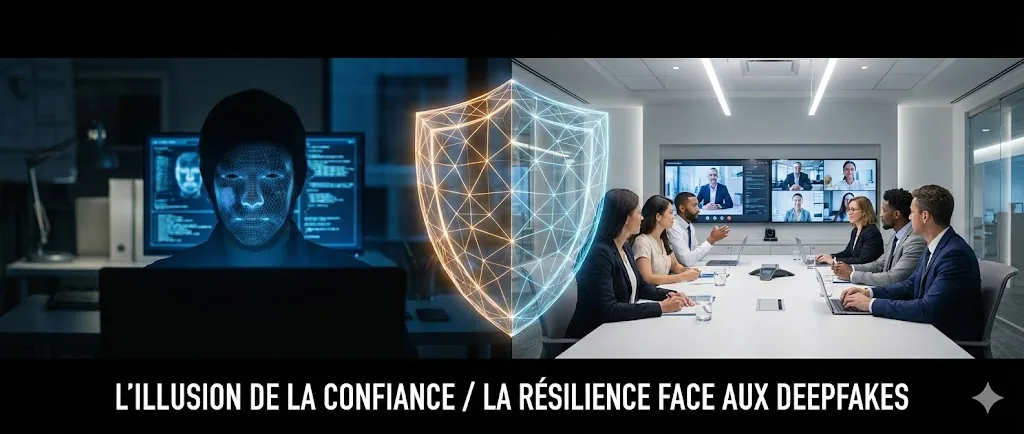
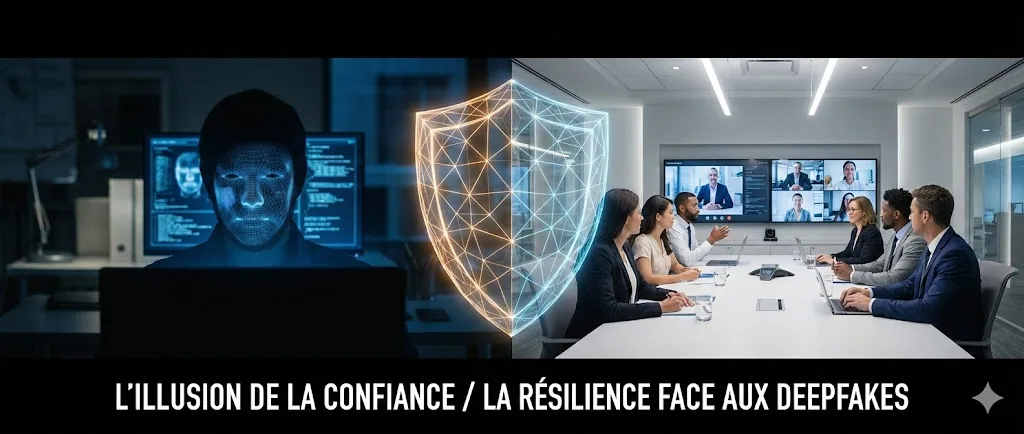
Pourquoi la perception sensorielle est devenue votre maillon faible.
Après avoir consolidé l’architecture de nos systèmes (005) et protégé nos actifs hérités (006), nous arrivons à la frontière la plus complexe à défendre : l’interaction humaine. En 2026, nous avons franchi un point de non-retour technologique. La “Vallée de l’Étrange” est derrière nous. Les IA génératives n’ont plus de latence ; elles clonent une voix ou un visage en flux direct avec une fidélité déconcertante.
L’évidence sensorielle — “je le vois et je l’entends, donc c’est lui” — est officiellement obsolète. Bienvenue dans l’ère de l’illusion généralisée.
1. Le Contexte : La fin de la preuve par l’image
Jusqu’à récemment, un œil exercé pouvait détecter un Deepfake : un clignement d’œil inhabituel, une synchronisation labiale imparfaite ou un grain de voix métallique. En 2026, ces artefacts ont disparu. L’attaquant n’envoie plus une vidéo pré-enregistrée ; il participe à votre réunion Teams ou Zoom, réagit à vos blagues et répond à vos questions du tac-au-tac.
Cette rupture technologique change la nature du risque. Le Deepfake n’est plus seulement une arme de désinformation de masse ; c’est un outil d’intrusion chirurgicale. Si une instruction critique peut être déclenchée par une simple commande vocale ou visuelle, votre surface d’attaque est désormais égale à la somme de vos interactions numériques.
2. Le Constat : L’échec de la détection humaine
Face à cette menace, la sensibilisation classique montre ses limites. Demander à un collaborateur, souvent sous pression, d’analyser la texture de la peau de son interlocuteur en pleine crise est illusoire. L’attaquant joue sur deux leviers que l’IA maîtrise parfaitement :
L’Autorité simulée : Le visage du CEO ou du CFO impose un biais de conformité qui paralyse le doute.
L’Urgence artificielle : En créant un contexte de crise (problème technique, urgence juridique), l’attaquant sature la capacité d’analyse de sa victime pour forcer une action rapide.
Le constat est sévère : si votre résilience repose sur la capacité de vos employés à “démasquer” une IA, vous avez déjà perdu. La réponse ne doit plus être instinctive, mais procédurale.
3. La Réaction : Vers un “Zéro Trust Relationnel”
La résilience cognitive consiste à décorréler l’identité de l’apparence. Dans un monde où l’image est malléable, l’identité doit devenir une donnée à valider, au même titre qu’un certificat SSL pour un site web.
C’est le pivot vers le Zéro Trust Relationnel :
Ne jamais croire : Une interaction visuelle est une requête d’information, pas une preuve d’autorité.
Toujours vérifier : Chaque demande sortant du cadre habituel ou impliquant un risque (financier, accès, données) doit déclencher un protocole de validation indépendant du canal initial.
La résilience ici n’est pas de se méfier de ses collègues, mais de sécuriser le canal qui nous lie à eux.
4. La Solution Pratique : Le protocole de validation “Hors-Bande”
Pour protéger l’organisation, il faut instaurer des mécanismes de rupture. Voici trois outils actionnables pour vos équipes :
1. La Validation Hors-Bande (Out-of-Band)
C’est la règle d’or. Si une demande sensible arrive par visioconférence, elle doit être confirmée par un second canal déconnecté du premier.
- Exemple : Un message de confirmation sur une messagerie chiffrée ou un appel sur une ligne fixe dont le numéro est connu et pré-enregistré. L’attaquant peut pirater une session vidéo, mais il est beaucoup plus rare qu’il contrôle simultanément l’ensemble des canaux de communication d’une cible.
2. Les “Questions de Rupture” de contexte
L’IA générative se nourrit de données numériques (réseaux sociaux, rapports annuels). Elle peine à simuler l’intimité d’un contexte partagé non documenté.
- Action : Poser une question nécessitant un souvenir commun, un détail de bureau ou une référence émotionnelle hors contexte professionnel (“Au fait, ton fils a aimé son cadeau de mercredi ?”). L’hésitation ou une réponse générique est un signal d’alerte immédiat.
3. La Certification de Flux (C2PA et Signatures)
À l’instar du cadenas vert sur nos navigateurs, de nouveaux standards (comme la C2PA) permettent de signer numériquement les flux vidéo à la source.
- Prospective : En 2026, commencez à privilégier les solutions de communication qui intègrent une certification de l’origine du flux. Si le badge “Vérifié” est absent de la fenêtre vidéo de votre interlocuteur lors d’un échange critique, la vigilance doit être maximale.
L’Essentiel pour Agir
Décorrélez l’image de l’autorité — Formez vos collaborateurs à identifier les “marqueurs de pression” (urgence, secret, demande inhabituelle) plutôt que les défauts de l’image. Le danger n’est pas dans le pixel, il est dans l’intention.
Systématisez le double canal — Toute transaction financière ou transfert de données sensibles initié par “voix” ou “vidéo” doit faire l’objet d’une contre-validation par un canal écrit ou une clé matérielle (FIDO2).
Créez des “Safe Words” d’équipe — Pour les situations d’urgence réelle, établissez au sein de vos cercles de décision un mot ou une phrase de code simple et non numérisée. C’est le moyen le plus rapide de lever un doute en 3 secondes.
Conclusion
La confiance est le ciment de nos organisations, mais en 2026, la confiance aveugle est une vulnérabilité. Bâtir une résilience cognitive, c’est accepter que nos sens peuvent être trompés et choisir de s’appuyer sur la solidité de nos processus. La technologie nous défie de ne plus croire ce que nous voyons ; répondons-lui en structurant ce que nous faisons.
À la semaine prochaine pour explorer un autre territoire mouvant : l’exploitation réelle de la Supply Chain grâce au SBOM.
Bibliographie
“Deepfakes: Guide pour les entreprises”, https://www.ncsc.gov.uk/guidance/deepfakes-guide-for-individuals-and-organisations, Le guide du NCSC britannique sur l’évolution des menaces liées à l’IA générative et les mesures de protection organisationnelles.
“The C2PA Standard”, https://c2pa.org/specifications/specifications/1.0/index.html, La documentation technique du standard permettant la certification de l’origine et de l’intégrité des contenus numériques.
“Digital Identity Guidelines”, https://pages.nist.gov/800-63-3/, Le standard du NIST sur l’authentification numérique, fournissant les bases pour le déploiement de l’authentification multi-facteurs (MFA) contre l’usurpation.
“L’IA au service de l’ingénierie sociale”, https://www.enisa.europa.eu/publications/enisa-threat-landscape-2024, Le rapport de l’ENISA analysant comment l’IA transforme le paysage des menaces et l’importance de la résilience humaine.
“Cybersecurity Newsletter: Deepfakes and Legacy Systems”, https://www.hhs.gov/hipaa/for-professionals/security/guidance/cybersecurity-newsletter-fall-2021/index.html, Une ressource soulignant la nécessité d’intégrer ces nouvelles menaces dans l’analyse de risques globale de l’entité.