Chronique no 012 — 2026
Quand l'épuisement cyber devient risque systémique
Turnover, burnout, perte de compétences : l'épuisement des équipes cyber fragilise la résilience autant qu'une cyberattaque. Analyse et leviers d'action.
Turnover, épuisement, perte de compétences : quand la fragilité de l’organisation est d’abord celle de ses équipes cyber.
On parle beaucoup des menaces. Des ransomwares, des deepfakes, des attaques supply chain. On quantifie, on cartographie, on budgétise. Mais il y a un risque que presque personne ne met sur la table du COMEX : celui de perdre les gens qui tiennent la ligne.
76 % des professionnels de la cybersécurité déclarent avoir ressenti un épuisement significatif au cours de l’année écoulée. Près de la moitié travaillent plus de 10 heures supplémentaires par semaine. Et quand ils partent — car ils partent —, ils emportent avec eux des compétences qu’aucun outil ne remplace.
L’épisode 003 de Plan R posait la question de la dépendance aux experts clés : que se passe-t-il quand le savoir repose sur quelques individus ? L’épisode 007 explorait la dimension cognitive de la menace : comment nos perceptions deviennent un vecteur d’attaque. Ici, on franchit un pas supplémentaire. On ne parle plus de ce que les équipes doivent détecter ou protéger. On parle de ce qu’elles endurent.
La thèse est simple, et dérangeante : la résilience d’une organisation ne peut pas excéder celle des gens qui la portent. Si vos défenseurs s’effondrent, votre posture de sécurité s’effondre avec eux. Et aucun SIEM, aucun EDR, aucun playbook n’y changera rien.
La question structurante de cette chronique : traitez-vous l’épuisement de vos équipes cyber comme un sujet RH — ou comme un risque systémique ?
1. Un épuisement documenté, massif, et en accélération
Les chiffres sont sans ambiguïté. Selon le rapport Sophos 2025, basé sur 5 000 professionnels dans 17 pays, 76 % d’entre eux déclarent avoir connu un épisode de fatigue ou de burnout lié à leur activité cyber au cours de l’année. Plus préoccupant : 69 % estiment que la situation s’est aggravée par rapport à l’année précédente.
Le rapport Proofpoint Voice of the CISO 2025, portant sur 1 600 RSSI dans 16 pays, confirme la tendance : 63 % des RSSI ont connu ou été témoins d’un épisode de burnout. Et 66 % jugent les attentes qui pèsent sur eux excessives.
L’étude ISC2 2025, la plus large du secteur avec plus de 16 000 répondants, complète le tableau : 48 % se disent épuisés par la nécessité de rester à jour sur les menaces et les technologies émergentes. 47 % se déclarent submergés par la charge de travail.
Ce ne sont pas des signaux faibles. C’est un incendie déclaré dans la salle des machines.
Point clé : L’épuisement cyber n’est plus une anecdote. C’est une donnée structurelle, mesurée, en aggravation.
2. Le cercle vicieux : burnout, turnover, perte de compétences
L’épuisement n’est pas un problème isolé. Il s’inscrit dans une boucle de rétroaction destructrice :
Le stress chronique provoque le désengagement, puis le départ.
Le départ des profils expérimentés concentre la charge sur ceux qui restent.
La surcharge accélère l’épuisement des survivants.
Le recrutement, déjà difficile dans un marché tendu, ne compense pas assez vite.
La perte de savoir tacite — celui qui n’est dans aucun runbook — fragilise durablement la posture.
Ce mécanisme est bien identifié par les spécialistes du risque. Il porte même un nom dans la littérature : le cycle de déplétion des compétences. ISC2 le documente explicitement : la pénurie de compétences augmente la charge, qui provoque le burnout, qui accélère le turnover, qui aggrave la pénurie.
Rappelez-vous l’épisode 003 : la résilience open-source est humaine avant d’être technique. L’affirmation vaut pour l’ensemble du dispositif de sécurité. Quand le savoir est concentré sur quelques têtes, le départ de l’une d’elles n’est pas un incident RH. C’est un incident de sécurité.
Point clé : Le turnover des équipes cyber n’est pas un problème de fidélisation. C’est un vecteur de fragilisation systémique.
3. Ce que le burnout fait vraiment à votre posture de sécurité
L’impact de l’épuisement ne se mesure pas qu’en arrêts maladie ou en lettres de démission. Il se mesure en erreurs, en délais, en angles morts.
Selon Sophos, parmi les professionnels touchés par le burnout :
46 % rapportent une anxiété accrue face aux incidents — qui paralyse au lieu de mobiliser.
39 % constatent une baisse de productivité mesurable.
33 % reconnaissent une chute de leur engagement au travail.
Traduit en termes opérationnels : des alertes ignorées parce qu’on n’a plus l’énergie de les qualifier. Des incidents escaladés trop tard parce que l’analyste hésite. Des post-mortems bâclés parce que l’équipe est déjà sur le prochain feu. Des mises à jour repoussées parce qu’il faudrait d’abord dormir.
Et selon une étude Sapio Research de mars 2026, les professionnels cyber américains travaillent en moyenne 10,8 heures supplémentaires par semaine au-delà de leur contrat. Près de la moitié déclarent que leur travail est plus souvent épuisant émotionnellement que gratifiant.
L’épisode 007 montrait comment la perception sensorielle pouvait devenir un vecteur d’attaque via les deepfakes. Ici, c’est la capacité de jugement elle-même qui s’érode. Pas à cause d’une IA malveillante — à cause de la fatigue.
Point clé : Un analyste épuisé ne fait pas d’erreur par incompétence. Il en fait par usure. Et l’organisation paie.
4. Les causes profondes : au-delà de « trop de travail »
Il serait tentant de réduire le problème à une question de volume. Trop d’alertes, pas assez de bras. C’est vrai, mais insuffisant.
Les études convergent sur un faisceau de causes plus structurelles :
La pression permanente : le SOC ne dort jamais, les attaquants non plus. L’asymétrie entre défenseur et attaquant est aussi temporelle.
L’empilement des responsabilités : IA, cloud, OT, IoT, conformité NIS2, DORA, CRA — chaque nouveau périmètre s’ajoute sans que le précédent ne soit allégé.
L’absence de reconnaissance : les équipes cyber sont visibles quand ça va mal. Invisibles quand ça tient.
Le déficit de moyens : 33 % des organisations reconnaissent ne pas avoir les ressources pour constituer des équipes adéquates (ISC2 2025).
L’isolement décisionnel : le RSSI porte le risque, rarement le pouvoir d’arbitrage. L’épisode 004 de Plan R posait déjà cette asymétrie : une responsabilité forte, sans autorité équivalente.
Et depuis 2024, un facteur aggravant s’ajoute : la gouvernance de l’IA. Les organisations plaquent de nouvelles responsabilités sur les équipes sécurité — supervision des usages IA, contrôle des données d’entraînement, audit des agents autonomes — sans restructurer les organigrammes ni les budgets.
Point clé : Le burnout n’est pas un problème de fragilité individuelle. C’est le symptôme d’un modèle organisationnel qui consomme ses défenseurs.
5. Le piège de la réponse « outils et recrutement »
Face au problème, la réponse réflexe est prévisible : automatiser davantage, recruter davantage. Les deux sont nécessaires. Aucun des deux ne suffit.
L’automatisation (SOAR, détection par IA, orchestration) réduit les tâches répétitives. Mais elle déplace le problème : le volume de travail diminue, pas la charge cognitive. Superviser un système automatisé qui prend des décisions en votre nom, c’est un autre type de fatigue — et un autre type de risque.
Quant au recrutement, le marché parle de lui-même. ISACA 2025 note que la majorité des professionnels cyber ont entre 45 et 54 ans. La relève n’est pas au rendez-vous : 31 % des équipes ne comptent aucun profil junior (ISC2). Et le vivier se tarit : les exigences de certifications et d’expérience dressent des barrières d’entrée absurdes pour les postes dits « débutants ».
Résultat : on demande aux mêmes de tenir plus longtemps. Ce n’est pas une stratégie. C’est un compte à rebours.
Point clé : Sans transformation structurelle, ni l’automatisation ni le recrutement ne résoudront l’équation de l’épuisement.
6. Ce que la visibilité change : une corrélation surprenante
Un constat émerge des données récentes, et il mérite attention. Selon l’analyse Bitsight 2025, le taux de burnout varie significativement en fonction du niveau de visibilité dont disposent les équipes sur leur propre environnement :
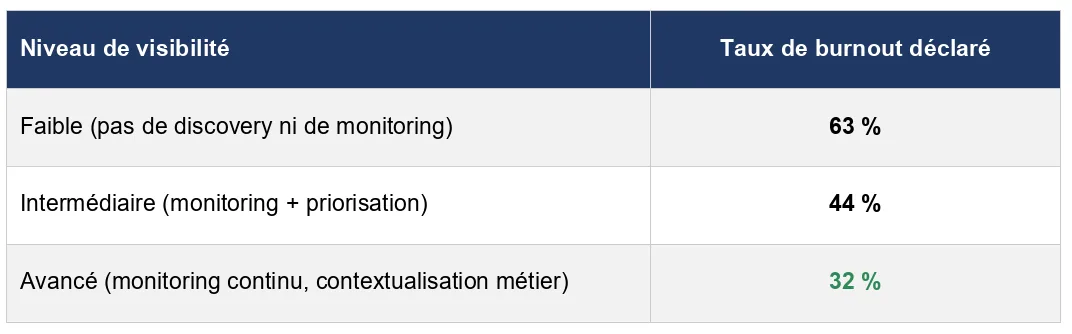
La corrélation est claire : quand les équipes voient ce qui se passe — quand elles peuvent prioriser, comprendre, contextualiser —, elles reprennent du contrôle. Et le contrôle est un antidote direct à l’épuisement.
Ce n’est pas un plaidoyer pour un outil de plus. C’est une leçon de management : la clarté opérationnelle protège autant que la technologie.
Point clé : Donner de la visibilité aux équipes, ce n’est pas un luxe. C’est un levier direct contre l’épuisement et l’erreur.
7. Grille d’auto-diagnostic : évaluez la résilience humaine de votre dispositif
Avant de chercher des solutions, il faut poser un diagnostic. Voici une grille simple, utilisable en COMEX comme en comité sécurité :
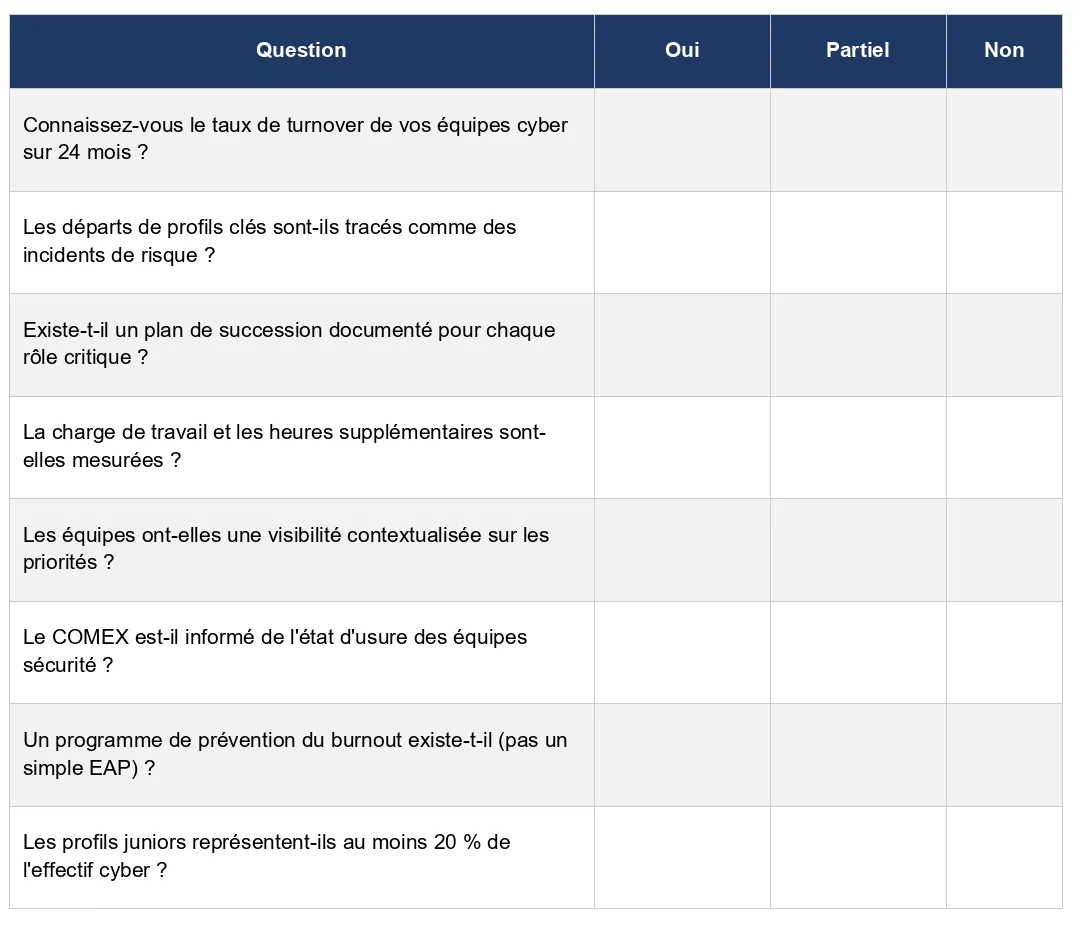
Si plus de la moitié des réponses tombent dans « Non » : le risque humain de votre dispositif de sécurité est probablement sous-évalué dans votre cartographie des risques.
Point clé : Ce qui ne se mesure pas ne se pilote pas. Et ce qui ne se pilote pas finit par casser.
L’Essentiel pour Agir
- Intégrez l’usure des équipes dans votre cartographie des risques —
Le turnover et le burnout ne sont pas des indicateurs RH périphériques. Ce sont des indicateurs avancés de dégradation de votre posture de sécurité. Inscrivez-les dans votre registre des risques, avec un propriétaire, un seuil d’alerte et une revue régulière.
- Donnez de la visibilité et du sens avant de donner des outils —
Investissez dans ce qui permet aux équipes de comprendre ce qu’elles défendent et pourquoi. La contextualisation des alertes, la priorisation par impact métier, la clarté sur les périmètres réduisent la fatigue décisionnelle autant qu’elles améliorent le temps de réponse.
- Structurez la relève et desserrez l’étau des compétences critiques —
Documentez le savoir tacite. Formez des binômes sur chaque fonction critique. Ouvrez vos recrutements aux profils atypiques et aux juniors. La diversité des parcours n’est pas un risque : c’est une assurance contre la concentration des savoirs.
Conclusion
On investit massivement dans la technologie de défense. On réglemente, on certifie, on audite. Et c’est nécessaire. Mais tout cela repose sur des femmes et des hommes qui, chaque nuit, qualifient des alertes, escaladent des incidents, reconstruisent des systèmes.
Si ces gens lâchent, tout le reste est cosmétique.
La résilience ne consiste pas à empiler des outils autour d’équipes qui s’effritent. Elle consiste à construire un système où ceux qui défendent peuvent durer.
La prochaine chronique ouvrira le second trimestre de Plan R 2026. On y parlera de ce qui circule dans l’ombre de nos systèmes, de ce qui se copie sans qu’on le sache, de ce qui fuit sans qu’on le veuille. La donnée — ce qu’on croit protéger, et ce qu’on laisse réellement échapper.
Parce qu’après avoir regardé ceux qui défendent, il est temps de regarder ce qu’ils sont censés défendre.
Bibliographie
« The Human Cost of Vigilance: Addressing Cybersecurity Burnout in 2025 »
https://www.sophos.com/en-us/content/addressing-cybersecurity-burnout
Rapport Sophos fondé sur une enquête auprès de 5 000 professionnels IT/cyber dans 17 pays. Documente la prévalence du burnout (76 %), ses facteurs et ses conséquences sur la productivité et l’engagement.
« 2025 Voice of the CISO Report »
https://www.proofpoint.com/us/resources/white-papers/voice-of-the-ciso-report
Enquête annuelle Proofpoint auprès de 1 600 RSSI dans 16 pays. Met en lumière le burnout record des RSSI (63 %), les attentes excessives et la baisse d’alignement avec les conseils d’administration.
« 2025 ISC2 Cybersecurity Workforce Study »
https://www.isc2.org/Insights/2025/12/2025-ISC2-Cybersecurity-Workforce-Study
Étude de référence (16 029 professionnels). Documente les tensions budgétaires, la pénurie de compétences, le stress et les défis de rétention dans la profession cyber.
« State of Cybersecurity 2025 »
https://www.isaca.org/resources/reports/state-of-cybersecurity-2025
11e édition du rapport ISACA (3 800 répondants). Analyse le vieillissement du vivier, les lacunes en compétences non techniques et l’impact croissant de l’IA sur les vecteurs d’attaque et les stratégies de défense.
« The State of Cybersecurity Burnout in 2025 »
https://www.bitsight.com/blog/state-of-cyber-security-burnout-today
Analyse Bitsight établissant la corrélation entre le niveau de visibilité sur l’environnement de sécurité et le taux de burnout des équipes. Données chiffrées sur l’impact de la contextualisation des risques.
« Tackling Burnout in the High-Stakes World of Security »
https://www.asisonline.org/security-management-magazine/articles/2025/01/burnout/tackling-burnout/
Article ASIS International détaillant les mécanismes du burnout en sécurité (pression 24/7, tâches répétitives, sous-effectif) et les mesures organisationnelles pour y remédier.