Chronique no 013 — 2026
Bilan T1 — L'état de nos fondations
Synthèse du premier trimestre Plan R 2026 : maturité technique, conscience des dépendances, facteur humain et capacité à durer. Diagnostic et perspectives T2.
Neuf semaines de construction. Le socle est-il assez solide pour supporter ce qui vient ?
En janvier, Plan R a ouvert son année 2026 par une question simple : peut-on passer d’une posture réactive à une résilience native ? Neuf épisodes plus tard, le moment est venu de regarder en arrière - non pas pour se féliciter, mais pour mesurer.
Ce trimestre a couvert un terrain considérable. Nous avons parlé de conception sécurisée et de Shift Left (005). De ces systèmes Legacy que personne ne veut toucher mais que tout le monde craint (006). De la fin de la confiance visuelle face aux deepfakes (007). De la supply chain numérique, où un maillon faible chez un tiers peut déclencher une crise majeure (008). De la convergence IT/OT/IoT et de ses angles morts (009). Des tests grandeur nature qui révèlent plus que n’importe quel audit (010). Du Cyber Resilience Act et de la responsabilité désormais gravée dans le marbre réglementaire (011). Et du facteur humain - fatigue, compétences, culture - sans lequel tout le reste est cosmétique (012).
Huit briques posées. Mais une fondation n’est solide que si elle est cohérente. La question qui clôt ce trimestre n’est donc pas « qu’avons-nous appris ? ». C’est : où en sommes-nous réellement ?
1. Trois piliers, un diagnostic
Pour évaluer la solidité du socle posé ce trimestre, il est utile de structurer le diagnostic autour de trois axes. Ce ne sont pas des catégories arbitraires : ce sont les trois dimensions sans lesquelles la résilience reste un mot creux.
Premier pilier : la qualité technique. C’est la capacité à concevoir, maintenir et exploiter des systèmes qui résistent. Les épisodes 005, 006, 009, 010 et 011 ont tous, sous des angles différents, posé la même question : nos standards de fabrication sont-ils à la hauteur des menaces ?
Deuxième pilier : la conscience des dépendances. Le fil rouge de ce trimestre. Cloud, éditeurs, open-source, fournisseurs, communautés de mainteneurs, protocoles OT… Chaque épisode a révélé une couche de dépendance supplémentaire. La résilience ne consiste pas à les supprimer. Elle consiste à les connaître.
Troisième pilier : la capacité à durer. La technique et la cartographie ne servent à rien si l’organisation craque au premier choc prolongé. C’est le message des épisodes 007 et 012 : la résilience se joue aussi dans les têtes, dans la culture, dans l’endurance collective.
Un socle de résilience repose sur trois jambes : qualité technique, conscience des dépendances, endurance humaine. Si l’une manque, les deux autres ne suffisent pas.
2. Qualité technique : le chantier le plus visible, pas le plus avancé
Le Shift Left (005) a posé le principe : intégrer la sécurité dès la conception plutôt que de la plaquer en fin de cycle. Le CRA (011) a transformé ce principe en obligation légale. Sur le papier, la direction est claire.
Mais sur le terrain, l’écart reste considérable. Le panorama 2025 de l’ANSSI, publié en mars 2026, recense 1 366 incidents confirmés. Les équipements de bordure - VPN, pare-feux - restent la porte d’entrée privilégiée des attaquants. Les mises à jour tardent. Les SBOM sont rares. Les tests de résilience sont souvent limités à la conformité minimale.
Le problème n’est pas l’absence de normes. NIS2, CRA, DORA : le cadre existe. Le problème est le décalage entre l’exigence réglementaire et la maturité opérationnelle. Beaucoup d’organisations savent ce qu’elles devraient faire. Peu l’ont réellement commencé.
Le Legacy (006) illustre ce décalage mieux que tout. Des systèmes critiques de 15 ou 20 ans, impossibles à patcher, maintenus par des compétences qui s’évaporent. La stratégie de la « Forteresse » - isoler ce qu’on ne peut pas réparer - est lucide. Mais elle exige des investissements en micro-segmentation et en supervision que peu d’organisations ont consentis.
La qualité technique progresse dans les textes. Elle stagne trop souvent dans les infrastructures. Le CRA et NIS2 posent le cap, mais le chemin reste long.
3. Conscience des dépendances : le vrai marqueur de maturité
Si ce trimestre a un fil conducteur, c’est celui-ci : la résilience n’est pas l’absence de dépendance. C’est la conscience de ses dépendances.
L’épisode sur la supply chain (008) l’a montré : nos systèmes d’information sont des écosystèmes imbriqués. SaaS, cloud, API, bibliothèques open-source, CDN, intégrateurs… Chaque couche repose sur d’autres couches, souvent invisibles. Quand l’une cède, l’effet domino peut être dévastateur - comme l’ont illustré SolarWinds, Log4Shell ou l’incident CrowdStrike de juillet 2024.
L’épisode OT/IoT (009) a ajouté une dimension supplémentaire : la dépendance au monde physique. Un automate industriel de 25 ans qui pilote une chaîne de production critique ne se patche pas comme un serveur web. Un capteur IoT déployé par milliers ne se met pas à jour comme un laptop. Les règles du jeu sont différentes - mais les conséquences d’une défaillance sont parfois plus graves.
Le diagnostic est sans ambiguïté : la majorité des organisations ne cartographient pas correctement leurs dépendances critiques. Les registres de fournisseurs sont incomplets. Les clauses contractuelles de résilience sont rares. Les plans de réversibilité sont théoriques. Et quand on demande « qui sait réellement réparer ? », le silence est souvent la réponse.
La conscience des dépendances est le vrai marqueur de maturité. Sans elle, toute stratégie de résilience repose sur des hypothèses non vérifiées.
4. Capacité à durer : l’angle mort organisationnel
L’épisode 007 a posé une question dérangeante : dans un monde où l’IA clone un visage en temps réel, que vaut encore l’instinct humain ? La réponse est claire : pas grand-chose, si aucun processus de validation ne le soutient. Le « Zéro Trust Relationnel » n’est pas de la paranoïa. C’est la reconnaissance que nos réflexes sont devenus exploitables.
L’épisode 012 a complété le tableau par le versant organisationnel : fatigue des équipes, burn-out des analystes SOC, turnover des compétences rares, pression permanente. Les études convergent - plus de 70 % des incidents trouvent leur origine dans une erreur humaine. Mais cette statistique masque l’essentiel : derrière l’erreur, il y a souvent l’épuisement, l’urgence mal gérée ou l’absence de culture du retour d’expérience.
La capacité à durer n’est pas un sujet « RH ». C’est un enjeu stratégique de résilience. Une équipe qui craque sous la pression, c’est un SOC aveugle, un PCA non exécuté, une crise qui dégénère. Les organisations qui investissent dans les outils mais pas dans les personnes construisent des citadelles vides.
La résilience technique sans endurance humaine est une forteresse sans garnison. L’investissement dans les équipes n’est pas un luxe - c’est une condition de survie.
5. Matrice de maturité : où vous situez-vous ?
Pour transformer ce bilan en outil d’auto-évaluation, voici une grille de lecture synthétique. Chaque pilier peut être évalué sur trois niveaux.
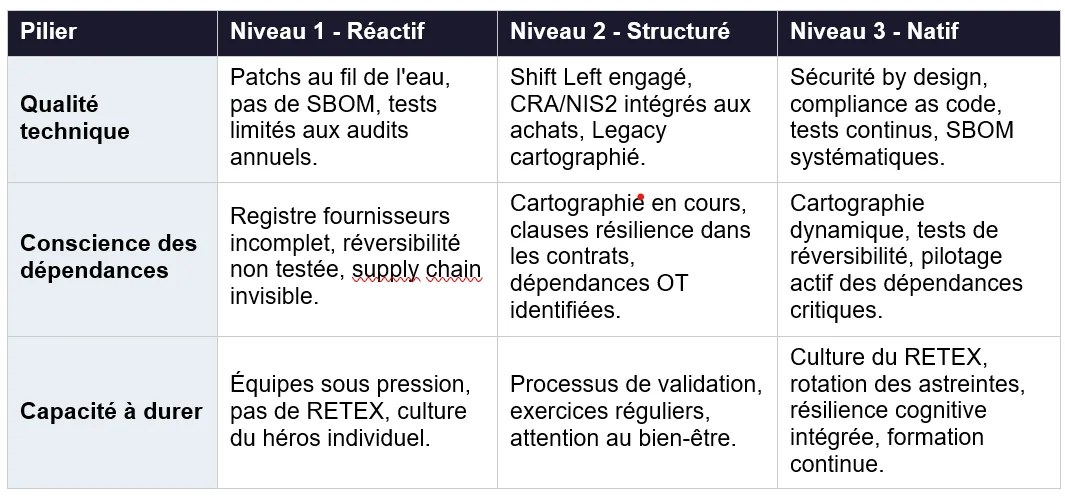
Situez-vous honnêtement. La plupart des organisations oscillent entre les niveaux 1 et 2 selon les piliers. L’objectif n’est pas la perfection - c’est la progression consciente.
6. Ce que le Panorama ANSSI 2025 confirme
Le Panorama de la cybermenace 2025, publié par l’ANSSI le 11 mars 2026, apporte une validation externe aux constats de ce trimestre. Les chiffres parlent : 1 366 incidents confirmés, des exfiltrations de données en hausse de 51 %, une érosion continue de la frontière entre acteurs étatiques et cybercriminels.
Trois enseignements résonnent directement avec le bilan T1 de Plan R.
Les fondamentaux restent le maillon faible. Les équipements de bordure mal patchés sont à l’origine de plus de la moitié des opérations de cyberdéfense de l’ANSSI. Ce n’est pas un problème de technologie sophistiquée. C’est un problème de rigueur de base - exactement ce que les épisodes 005 et 006 ont documenté.
La supply chain est devenue un vecteur systémique. L’ANSSI souligne l’exploitation croissante des fournisseurs comme vecteurs d’accès initiaux. Le passage de l’attaque directe à l’attaque par rebond n’est plus un scénario théorique - c’est une réalité quotidienne.
La stratégie nationale 2026-2030 confirme le virage vers la résilience. L’ANSSI ne parle plus seulement de protection périmétrique. L’objectif affiché est une « nation cyber-résiliente ». NIS2, CRA, exercices de crise obligatoires : le signal est clair. La résilience n’est plus une option, c’est le cap.
Le Panorama ANSSI 2025 ne contredit rien de ce que Plan R a documenté ce trimestre. Il le confirme avec des données nationales.
7. Les angles morts qui restent
Ce bilan serait incomplet sans un regard lucide sur ce que ce trimestre n’a pas couvert - ou pas assez.
La donnée. Nous avons beaucoup parlé de systèmes, de processus, de personnes. Mais la question de la maîtrise des données - leur localisation, leur classification, leur gouvernance, leur juridiction - n’a été qu’effleurée. C’est un continent à explorer.
La souveraineté opérationnelle. Derrière le mot « souveraineté », souvent réduit à un débat sur l’hébergement, se cache une question bien plus profonde : qui contrôle réellement nos infrastructures critiques ? Qui décide quand les choses tournent mal ? Et sous quelle juridiction ?
L’identité numérique. Le Zéro Trust Relationnel (007) a ouvert la porte, mais l’identité comme périmètre de défense - au-delà du simple MFA - reste un chantier majeur.
La géopolitique du numérique. Les tensions internationales redessinent les chaînes d’approvisionnement, les alliances technologiques et les flux de données. La résilience ne se pense plus en silo national.
Les fondations techniques sont posées. Mais la vraie question de résilience est ailleurs : maîtrise-t-on réellement nos données, nos infrastructures critiques, et les juridictions qui les gouvernent ?
L’Essentiel pour Agir
Évaluez votre socle avec la matrice à trois piliers — Prenez 30 minutes cette semaine pour situer votre organisation sur chaque axe - qualité technique, conscience des dépendances, capacité à durer. Identifiez le pilier le plus faible. C’est lui qui détermine votre niveau réel de résilience.
Comblez un angle mort avant la fin du mois — Choisissez un sujet que vous avez repoussé ce trimestre : cartographie d’un fournisseur critique, test de réversibilité d’un service cloud, exercice de crise avec les équipes métier, revue d’un système Legacy. Un seul. Mais faites-le.
Préparez le virage du T2 - posez la question des données — Commencez par un inventaire simple : où sont vos données critiques ? Qui y a accès ? Sous quelle juridiction sont-elles hébergées ? Si vous ne pouvez pas répondre en moins de cinq minutes, vous avez identifié votre prochain chantier. Ce premier trimestre a posé les fondations. Conception, dette technique, supply chain, OT, réglementation, facteur humain : les briques sont là. Certaines sont solides. D’autres sont encore fragiles. Toutes nécessitent un entretien permanent. Mais poser des fondations n’a de sens que si l’on sait ce qu’elles doivent porter. Le deuxième trimestre de Plan R ouvrira une question différente - et plus exigeante : maintenant que le socle existe, que protège-t-on en priorité ? Les données, les infrastructures critiques, la souveraineté de nos choix technologiques ? Ce sont des arbitrages qui dépassent la technique. Ce sont des choix politiques au sens noble du terme. La résilience ne se construit pas une fois. Elle se vérifie, se renforce, se remet en question. Ce bilan est un point de départ, pas une ligne d’arrivée.
Bibliographie
ANSSI — Panorama de la cybermenace 2025
https://cyber.gouv.fr/actualites/panorama-de-la-cybermenace-2025/
Rapport annuel de référence publié le 11 mars 2026. 1 366 incidents confirmés en 2025, exfiltrations de données en hausse de 51 %, érosion des frontières entre acteurs étatiques et cybercriminels. Valide les constats du T1 de Plan R sur les fondamentaux de la résilience.
ANSSI — Plan stratégique 2025-2027 : Au cœur d’un collectif pour une nation cyber-résiliente
https://cyber.gouv.fr/actualites/lanssi-publie-son-plan-strategique-2025-2027
Document stratégique fixant le cap de la résilience collective française. Pertinent pour contextualiser l’évolution du cadre national (NIS2, CRA) et l’objectif affiché de « nation cyber-résiliente ».
ENISA — NIS2 Technical Implementation Guidance (juin 2025)
https://www.enisa.europa.eu/publications/nis2-technical-implementation-guidance
Guide opérationnel de 170 pages traduisant le règlement d’exécution NIS2 en mesures concrètes, exemples de preuves et cartographies de standards. Référence essentielle pour évaluer la maturité opérationnelle des organisations face aux exigences européennes.
Commission européenne — Cyber Resilience Act (CRA)
https://digital-strategy.ec.europa.eu/en/policies/cyber-resilience-act
Page officielle de la Commission européenne présentant les objectifs et obligations du CRA : sécurité by design, mises à jour obligatoires, conformité CE pour les produits numériques. Cadre réglementaire structurant pour le bilan qualité technique du T1.
CIGREF — Pilotage de la dette et de l’obsolescence IT
https://www.cigref.fr/pilotage-de-la-dette-et-de-lobsolescence-it
Rapport du CIGREF fournissant des clés de compréhension et bonnes pratiques pour maîtriser la dette technique et l’obsolescence IT. Directement pertinent pour le diagnostic sur le Legacy et la qualité technique du socle.