Chronique no 015 — 2026
Chiffrement post-quantique - protéger aujourd'hui les secrets de demain
La menace Harvest Now Decrypt Later impose d'anticiper la transition post-quantique. Grille de maturité, standards NIST et plan d'action concret pour protéger vos données.
La menace « Harvest Now, Decrypt Later » transforme chaque flux chiffré d’aujourd’hui en vulnérabilité potentielle de demain. La transition vers la cryptographie post-quantique n’est pas un sujet de recherche. C’est un arbitrage stratégique immédiat.
Il y a un paradoxe que peu de dirigeants mesurent : le chiffrement qui protège aujourd’hui vos échanges les plus sensibles - négociations contractuelles, données de santé, propriété intellectuelle, secrets industriels - pourrait devenir transparent dans dix ans. Non pas parce qu’il est mal implémenté. Mais parce qu’un nouvel outil de calcul, l’ordinateur quantique, promet de rendre obsolètes les fondations mathématiques sur lesquelles repose la cryptographie asymétrique.
Le scénario n’est pas théorique. Des agences de renseignement collectent déjà des flux chiffrés qu’elles ne peuvent pas encore déchiffrer. Elles stockent, elles attendent. C’est la stratégie « Harvest Now, Decrypt Later » - moissonner maintenant, déchiffrer plus tard. La patience comme arme.
Dans l’épisode 014, nous avons exploré la dimension juridique de la protection des données. Aujourd’hui, nous passons de l’autre côté du miroir : la protection technique de long terme. Car aucun cadre réglementaire ne protégera des données que la physique aura rendues lisibles.
La question structurante de cette chronique : comment une organisation peut-elle, dès aujourd’hui, préparer la transition vers une cryptographie résistante à l’ordinateur quantique - sans attendre la catastrophe ?
1. Ce que le quantique change (et ce qu’il ne change pas)
L’ordinateur quantique n’est pas un supercalculateur plus rapide. C’est une machine qui calcule autrement, en exploitant les propriétés de la mécanique quantique - superposition, intrication - pour résoudre certains problèmes exponentiellement plus vite que les machines classiques.
Le problème qui concerne la cybersécurité porte un nom : l’algorithme de Shor. Publié en 1994, il démontre qu’un ordinateur quantique suffisamment puissant pourrait casser en temps raisonnable les algorithmes asymétriques qui fondent la sécurité d’Internet : RSA, les courbes elliptiques (ECC), Diffie-Hellman. Autrement dit : les certificats TLS, les signatures numériques, les infrastructures PKI, les VPN - tout ce qui repose sur la difficulté de factoriser de grands nombres.
Ce qui ne change pas : la cryptographie symétrique (AES, par exemple) résiste bien mieux. L’algorithme de Grover permet un gain quadratique, pas exponentiel. Doubler la taille des clés suffit. Le danger est concentré sur l’asymétrique - mais l’asymétrique est partout.
Le quantique ne casse pas tout. Il casse ce sur quoi tout repose.
2. Harvest Now, Decrypt Later : la menace silencieuse
La plupart des scénarios de menace quantique sont projetés à l’horizon 2035-2040. Certains experts estiment la probabilité d’un ordinateur capable de casser RSA-2048 en 24 heures entre 19 % et 34 % sur la prochaine décennie. L’incertitude est grande. Mais l’incertitude ne signifie pas l’absence de risque - elle signifie l’impossibilité de le quantifier précisément.
Et c’est là qu’intervient « Harvest Now, Decrypt Later » (HNDL). Le principe : un attaquant - étatique, le plus souvent - intercepte et stocke des communications chiffrées aujourd’hui, dans l’attente du jour où un ordinateur quantique lui permettra de les déchiffrer. Le coût du stockage est dérisoire. La patience est illimitée.
Quelles données sont concernées ? Celles dont la durée de confidentialité dépasse l’horizon quantique : secrets défense, brevets, données de santé, accords géopolitiques, propriété intellectuelle stratégique. Si l’information doit rester confidentielle dans dix ans et qu’elle transite aujourd’hui sous RSA ou ECC - elle est déjà exposée.
Comme nous l’avons posé dans l’épisode 002 sur la dépendance au cloud et dans l’épisode 003 sur l’open source, la dépendance non consciente est le premier facteur de fragilité. Le chiffrement est l’une de ces dépendances invisibles : on lui fait confiance aveuglément, sans se demander combien de temps cette confiance sera fondée.
La menace quantique ne commence pas le jour où l’ordinateur quantique existe. Elle commence le jour où les données sont collectées.
3. Les standards post-quantiques : le cadre existe
Le NIST a publié en août 2024 ses trois premiers standards de cryptographie post-quantique (PQC), fruit de huit ans de compétition internationale :
FIPS 203 (ML-KEM) - mécanisme d’encapsulation de clés, destiné au chiffrement général. Basé sur des réseaux euclidiens (lattice-based).
FIPS 204 (ML-DSA) - standard principal pour les signatures numériques.
FIPS 205 (SLH-DSA) - signatures numériques basées sur le hachage, approche mathématique différente servant de solution de repli.
Un quatrième standard (FN-DSA, basé sur FALCON) et un cinquième (HQC, pour l’encapsulation de clés) sont en cours de finalisation. Le message du NIST est sans ambiguïté : ces standards sont prêts à l’emploi et les organisations doivent commencer la migration immédiatement.
En Europe, l’ANSSI a fixé un cap clair : à partir de 2027, les produits de sécurité soumis à qualification devront intégrer de la PQC. À partir de 2030, il ne sera plus « raisonnable » d’acheter des solutions qui n’en intègrent pas. L’agence recommande par ailleurs une approche hybride : combiner un algorithme pré-quantique éprouvé avec un algorithme post-quantique, le temps que les nouveaux standards gagnent en maturité.
Les standards existent. Les échéances sont posées. Le frein n’est plus technique - il est organisationnel.
4. La crypto-agilité : le vrai sujet de résilience
La transition post-quantique ne consiste pas à remplacer un algorithme par un autre le jour J. Elle suppose une capacité architecturale que la plupart des systèmes d’information ne possèdent pas : la crypto-agilité.
La crypto-agilité, c’est la capacité de changer d’algorithme cryptographique rapidement, sans refondre l’architecture. C’est le contraire de ce que font la majorité des organisations, où les choix cryptographiques sont codés en dur dans les applications, enfouis dans les protocoles, figés dans le matériel.
Les organisations qui ont vécu la transition de SHA-1 vers SHA-256, ou la fin de 3DES, savent que ces migrations prennent des années. La transition post-quantique sera d’un ordre de grandeur supérieur : elle touche les certificats, les VPN, les signatures, les échanges B2B, les objets connectés, les systèmes embarqués.
Comme nous l’avons exploré dans l’épisode 006 sur le legacy, les systèmes les plus anciens seront les plus difficiles à migrer. Et comme dans l’épisode 007 sur l’IA, la tentation sera de repousser le sujet au motif qu’il n’est « pas encore urgent ». Mais la leçon est toujours la même : quand ça devient urgent, il est déjà trop tard.
La crypto-agilité n’est pas une option technique. C’est une condition de survie architecturale.
5. L’inventaire cryptographique : savoir ce qu’on protège (et comment)
Avant de migrer, il faut savoir d’où l’on part. Et pour la plupart des organisations, c’est la première mauvaise surprise.
Combien d’algorithmes cryptographiques sont utilisés dans votre SI ? Où sont les certificats RSA ? Quels protocoles utilisent encore SHA-1 ? Quelles applications embarquent leur propre couche crypto sans passer par une bibliothèque centralisée ?
L’inventaire cryptographique - ce que les spécialistes appellent un CBOM (Cryptographic Bill of Materials) - est le préalable indispensable. Il recense les algorithmes, les clés, les certificats, les protocoles et les dépendances cryptographiques de chaque composant du système d’information.
L’ANSSI recommande de lancer cet inventaire dès maintenant, en commençant par les actifs dont la durée de confidentialité est la plus longue. C’est une logique de triage : tout ne sera pas migré en même temps, mais les données les plus sensibles doivent l’être en premier.
Sans inventaire cryptographique, la transition post-quantique est un saut dans le vide.
6. Grille de maturité post-quantique
Dans la lignée des grilles proposées dans l’épisode 013, voici une matrice d’évaluation rapide de la maturité post-quantique d’une organisation :
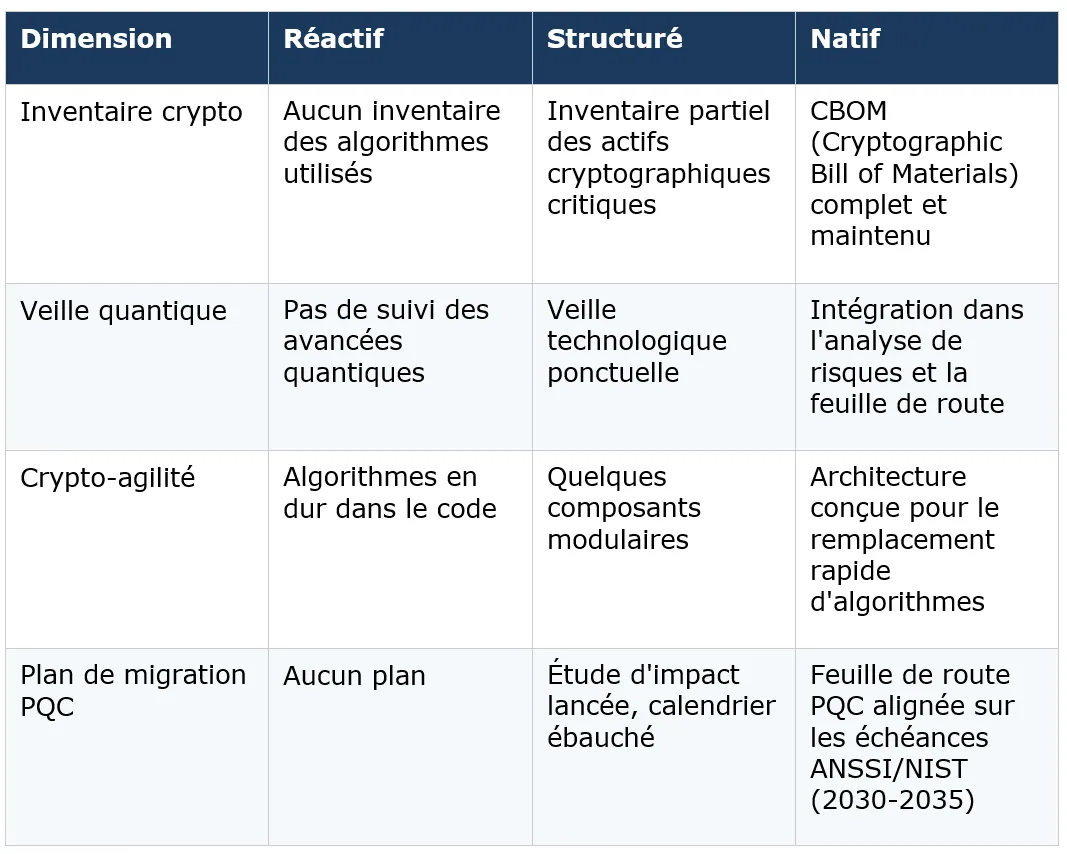
Cette grille n’est pas un audit. C’est un miroir. Elle permet à un RSSI ou un DSI de situer son organisation en quelques minutes - et de mesurer le chemin à parcourir.
La maturité post-quantique se mesure dès aujourd’hui, pas le jour où le quantique sera opérationnel.
7. Ce que les décideurs doivent comprendre
Le chiffrement post-quantique n’est pas un sujet technique réservé aux cryptographes. C’est un sujet de gouvernance, d’anticipation et de responsabilité.
Un COMEX doit pouvoir répondre à trois questions :
1. Quelles données de l’organisation ont une durée de confidentialité supérieure à dix ans ?
2. Notre architecture est-elle capable de changer d’algorithme cryptographique en moins de deux ans ?
3. Avons-nous intégré la menace quantique dans notre analyse de risques ?
Si la réponse à l’une de ces questions est « je ne sais pas » - c’est déjà un signal d’alerte. Comme nous l’avons posé dans l’épisode 004 sur la relation entre résilience et décideurs : la résilience commence par la conscience des dépendances. Le chiffrement est l’une des plus fondamentales.
Le post-quantique n’est pas un problème de demain. C’est un choix de gouvernance d’aujourd’hui.
L’Essentiel pour Agir
1. Lancer l’inventaire cryptographique : Recenser tous les algorithmes, certificats et protocoles utilisés dans le SI. Identifier les actifs dont la durée de confidentialité dépasse dix ans. C’est le socle de toute stratégie de migration.
2. Évaluer la crypto-agilité de l’architecture : Tester la capacité réelle à remplacer un algorithme cryptographique sans refonte majeure. Intégrer la modularité cryptographique dans les nouveaux projets dès maintenant.
3. Inscrire la transition PQC dans la feuille de route stratégique : Intégrer la menace quantique dans l’analyse de risques. Aligner le calendrier de renouvellement des équipements sur les échéances ANSSI (2027 pour la qualification, 2030 pour les achats) et NIST (2035).
Le chiffrement post-quantique est le test ultime de la résilience anticipatrice. Il oblige à penser au-delà du cycle budgétaire, au-delà du mandat en cours, au-delà de la prochaine menace identifiée. Il pose la question la plus inconfortable qui soit en cybersécurité : sommes-nous capables de protéger ce qui n’est pas encore menacé - mais le sera inévitablement ?
Les standards existent. Les échéances sont fixées. Les outils arrivent. Ce qui manque, dans la plupart des organisations, ce n’est ni la technologie ni le budget. C’est la décision.
La prochaine chronique explorera un autre versant de cette maîtrise : celui des infrastructures sur lesquelles reposent nos systèmes. Car protéger les données ne suffit pas si les fondations elles-mêmes ne sont pas souveraines.
Attendre de voir, en matière de chiffrement, c’est choisir d’être vulnérable les yeux ouverts.
Bibliographie
NIST - Post-Quantum Cryptography Standards (2024)
Page officielle du projet PQC du NIST. Présente les trois standards finalisés (FIPS 203, 204, 205) et les travaux en cours sur les algorithmes complémentaires. Référence incontournable pour comprendre le cadre normatif.
NIST IR 8547 - Transition to Post-Quantum Cryptography Standards (2024)
https://csrc.nist.gov/pubs/ir/8547/ipd
Rapport de planification de la transition post-quantique, fixant l’objectif 2035 pour les systèmes fédéraux américains et détaillant la stratégie de migration. Essentiel pour calibrer les feuilles de route.
ANSSI - Cryptographie post-quantique : FAQ et positionnement (2025)
https://cyber.gouv.fr/cryptographie-post-quantique-faq
FAQ de l’ANSSI détaillant ses recommandations pour la transition PQC, les échéances (2027, 2030), l’approche hybride et les premières certifications de produits intégrant des algorithmes post-quantiques.
ANSSI - Cryptographie post-quantique, les travaux de l’ANSSI (2024)
https://cyber.gouv.fr/actualites/cryptographie-post-quantique-les-travaux-de-lanssi/
Présentation des travaux de l’ANSSI en matière de PQC : formation des agents, accompagnement des offreurs, coordination européenne. Contextualise la stratégie française dans l’écosystème européen.
NIST - Finalized Post-Quantum Encryption Standards - Communiqué (août 2024)
Communiqué officiel annonçant la publication des trois premiers standards PQC finalisés, avec les détails techniques sur ML-KEM, ML-DSA et SLH-DSA.