Chronique no 017 — 2026
Souveraineté numérique, au-delà du slogan
Au-delà du label, qu'est-ce qu'être souverain ? Trois dimensions, des chiffres, une grille d'arbitrage pour piloter ses dépendances technologiques.
Piloter ses dépendances technologiques vis-à-vis des acteurs extra-européens : ce que ça coûte, ce que ça implique, ce que ça change.
Introduction — Le mot le plus mal utilisé du numérique
« Souverain. »
Le mot est partout. Sur les plaquettes commerciales. Dans les discours politiques. Sur les labels. Dans les appels d’offres publics.
Plus il est utilisé, plus son sens s’affaisse.
L’épisode 002 a posé le constat : le cloud crée des dépendances structurelles, durables, souvent sous-estimées.
L’épisode 003 a élargi le cadre : open-source ou propriétaire, chaque choix technologique engage l’organisation au-delà de l’outil. Et nous y posions déjà cette idée — la souveraineté n’est pas un label, c’est une capacité opérationnelle à décider sous contrainte.
L’épisode 014 a montré comment le Cloud Act et le RGPD se télescopent dans le réel, sans solution juridique miracle.
Cet épisode 017 fait la synthèse — et passe à l’action.
Car en 2026, la question n’est plus de savoir si nous dépendons d’acteurs extra-européens. La réponse est documentée : 80 % des dépenses européennes en logiciels et services cloud partent vers des acteurs américains, soit environ 265 milliards d’euros par an selon le Cigref.
La vraie question est : que faisons-nous de cette dépendance ?
Souveraineté ne veut pas dire indépendance. Souveraineté veut dire pilotage assumé.
1. Trois souverainetés, pas une seule
Le premier piège, c’est de parler de « la » souveraineté comme s’il s’agissait d’une chose unique.
En réalité, on en mélange trois — qui ne se règlent pas avec les mêmes leviers.
La souveraineté juridique
Quel droit s’applique réellement à mes données ? Sous quelle juridiction tombent-elles si un État tiers les réclame ?
C’est le terrain du Cloud Act, du FISA 702, du RGPD. C’est ce qui se règle (en partie) avec des contrats, des structures juridiques, des qualifications.
La souveraineté technologique
Maîtrise-t-on les briques sur lesquelles on s’appuie ? Système d’exploitation, base de données, processeur, modèle d’IA, couche d’orchestration ?
C’est le terrain de la politique industrielle. Aucune infrastructure, même opérée par un acteur strictement européen, ne maîtrise aujourd’hui 100 % de sa chaîne technologique.
La souveraineté opérationnelle
En cas de crise — diplomatique, contractuelle, technique — pouvons-nous continuer à fonctionner ? Avec quels délais ? Quels coûts ? Quelles concessions ?
C’est le terrain de la résilience. Et c’est, in fine, le seul qui se mesure vraiment.
Le label répond rarement aux trois en même temps. Confondre les trois, c’est se rassurer à bon compte.
2. Les chiffres qu’on n’aime pas regarder
Sortons des slogans. Voici l’état des lieux 2025-2026, sourcé.
80 % des dépenses européennes en logiciels et services cloud professionnels vont à des acteurs américains, soit ≈ 265 Md€/an (Cigref).
Dans les services publics européens, 73 à 80 % des outils de productivité proviennent de Microsoft (Open Cloud Coalition).
Environ 53 % des usages numériques français sont hébergés dans des data centers situés à l’étranger (étude ADEME-Arcep mise à jour, janvier 2025).
46 % des émissions GES du numérique français sont liées aux centres de données — sur le territoire ou à l’étranger mais utilisés depuis la France (Arcep, enquête 2025).
Aucun de ces chiffres n’est polémique. Ce sont des données institutionnelles, publiées et consolidées.
Ils décrivent un état d’asymétrie structurelle — pas un complot, pas un drame, juste une réalité économique installée sur vingt ans.
On ne pilote pas une dépendance qu’on refuse de quantifier.
3. Le débat S3NS : ce qu’un label dit, ce qu’il ne dit pas
En décembre 2025, l’ANSSI a accordé la qualification SecNumCloud 3.2 à S3NS, coentreprise Thales-Google Cloud.
La décision a fait débat. À raison.
Le directeur général de l’ANSSI, Vincent Strubel, a publié en janvier 2026 un billet de clarification qui mérite d’être lu attentivement par tout décideur. Trois enseignements en ressortent.
Ce que dit l’ANSSI sur SecNumCloud 3.2
• Le label garantit une protection contre les législations extraterritoriales (Cloud Act, FISA), via un contrôle européen avéré et 1 200 points de contrôle audités.
• Le label ne garantit pas l’indépendance technologique. Une offre qualifiée peut rester dépendante de briques logicielles ou matérielles non européennes — et ce constat vaut pour quasiment toutes les offres, hybrides ou non.
• La souveraineté technologique relève d’une politique industrielle, pas d’une qualification de cybersécurité.
Autrement dit : le label fait ce qu’il dit faire. Mais il ne fait pas tout.
Au niveau européen, le projet EUCS — porté par l’ENISA — n’a toujours pas tranché la question des exigences de souveraineté au plus haut niveau d’assurance, sujet bloquant entre États membres depuis 2023.
La leçon est claire pour le décideur : un label répond à une question précise. Si je le lis comme une assurance globale, je m’expose à découvrir l’écart au pire moment.
Lire un label, c’est lire ses limites autant que ses promesses.
4. La dimension oubliée : la souveraineté énergétique
Le débat sur la souveraineté se cantonne presque toujours au juridique et au technologique. Il oublie une dimension qui devient décisive : la souveraineté énergétique.
Dépendre d’un cloud, c’est aussi dépendre :
d’une consommation électrique massive et croissante (4,4 % de l’empreinte carbone française, 11 % de la consommation électrique nationale en 2022, ADEME) ;
d’une chaîne d’approvisionnement en matériaux stratégiques (silicium, terres rares, composants) majoritairement non-européenne ;
d’une trajectoire d’usage en hausse continue, accélérée par l’IA générative.
La sobriété numérique n’est pas un sujet RSE distinct de la souveraineté. C’est sa déclinaison opérationnelle.
Faire mieux avec moins, c’est :
réduire l’empreinte des usages les moins critiques ;
allonger la durée de vie des équipements (l’ADEME rappelle qu’un téléviseur sur deux est renouvelé en état de marche) ;
éco-concevoir les services numériques (RGESN ARCEP/ARCOM/ADEME) ;
rationaliser les environnements cloud avant de céder à l’inflation des services managés.
Chaque watt et chaque équipement économisés réduisent une dépendance — environnementale, économique, géopolitique.
La sobriété numérique n’est pas un supplément d’âme. C’est un levier de souveraineté.
5. Piloter, pas proclamer : la grille des arbitrages réels
La souveraineté ne se déclare pas. Elle se documente, se pilote, se mesure.
Voici une grille de lecture pour chaque service ou fournisseur critique de votre SI.
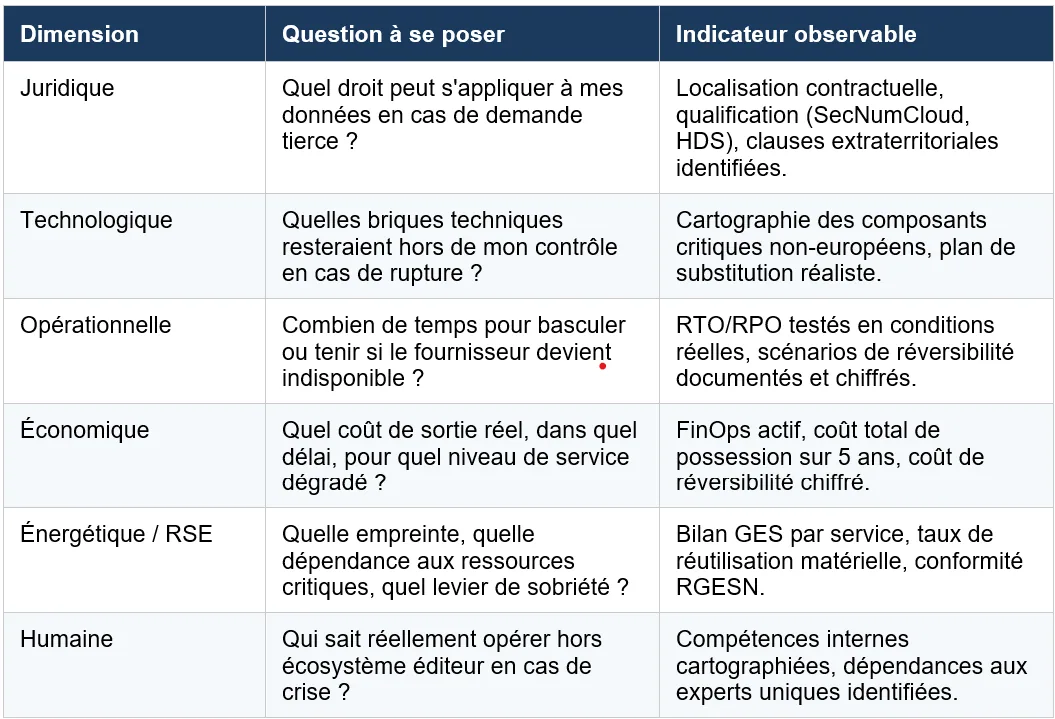
Cette grille n’est pas un outil de bench. C’est un outil de gouvernance.
Si elle ne donne pas de réponses claires sur vos services critiques, c’est que la souveraineté reste, dans votre organisation, une rhétorique — pas une discipline.
Ce qui n’est pas mesuré n’est pas piloté. Ce qui n’est pas piloté n’est pas souverain.
L’Essentiel pour Agir
Cartographier avant de proclamer — Avant tout discours sur la souveraineté, dressez l’inventaire honnête de vos dépendances critiques — juridiques, technologiques, opérationnelles, énergétiques. L’Observatoire de la souveraineté numérique et l’Indice de Résilience Numérique (IRN) offrent des cadres exploitables. Pas de pilotage sans visibilité.
Différencier les usages — Toutes les données et tous les traitements n’ont pas la même criticité. Réservez la qualification souveraine (SecNumCloud, HDS) aux périmètres réellement sensibles. Tout passer en souverain n’est ni réaliste, ni soutenable. Tout laisser en non-souverain est un pari aveugle.
Tester la réversibilité, vraiment — La souveraineté contractuelle se vérifie dans la pratique. Définissez des scénarios de bascule réalistes, chiffrés, datés. Mesurez le coût et le délai réels d’une sortie. Sans ce test, votre clause de réversibilité n’est qu’un confort psychologique.
Conclusion — La souveraineté est une discipline, pas une étiquette
Une organisation souveraine n’est pas celle qui a banni les technologies non-européennes.
C’est celle qui sait précisément :
où elle dépend, de quoi, à quel niveau de criticité ;
ce qu’elle accepte, ce qu’elle refuse, ce qu’elle doit re-arbitrer ;
ce qu’elle pourrait faire, dans quel délai, à quel coût, en cas de rupture.
Tout le reste — labels, slogans, dénonciations — est, au mieux, secondaire. Au pire, anesthésiant.
Reste une question, qui s’imposera dans les prochains mois à toute organisation sérieuse : si la souveraineté logicielle et juridique est désormais lisible, qu’en est-il des couches qui sont en dessous ? Câbles, datacenters, satellites, énergie, semi-conducteurs ?
Ces fondations physiques portent toute la chaîne numérique. Et ce sont elles, peut-être, qu’il faut maintenant regarder en face.
Mais ce sera pour la prochaine chronique.
La souveraineté n’est pas un statut. C’est une capacité opérationnelle à décider sous contrainte — et à le démontrer.
Bibliographie
ANSSI — Cloud et qualification SecNumCloud
https://cyber.gouv.fr/enjeux-technologiques/cloud/
Page de référence de l’ANSSI sur le cloud de confiance, le référentiel SecNumCloud et les recommandations d’hébergement des SI sensibles. Source institutionnelle directe pour comprendre ce que protège (et ne protège pas) la qualification française.
ANSSI / Banque des Territoires — Le DG de l’ANSSI clarifie le périmètre de SecNumCloud
Restitution du billet du 6 janvier 2026 de Vincent Strubel, DG de l’ANSSI, à la suite de la qualification de S3NS. Document essentiel pour comprendre la distinction entre cybersécurité, droit applicable et indépendance technologique.
CIGREF — Rapport d’orientation stratégique 2025 : 4 archétypes de la fonction numérique pour 2040
Rapport prospectif structurant — résilience offensive, autonomie stratégique, manœuvrabilité contractuelle — qui propose un cadre opérationnel pour piloter les dépendances technologiques au plus haut niveau de gouvernance.
ENISA — EUCS, European Cybersecurity Certification Scheme for Cloud Services
https://www.enisa.europa.eu/publications/eucs-cloud-service-scheme
Page officielle de l’agence européenne de cybersécurité présentant le projet de certification cloud européenne, ses niveaux d’assurance et l’état des discussions sur les exigences de souveraineté au niveau « high+ ».
ARCEP — L’empreinte environnementale du numérique
Dossier de référence de l’ARCEP, en lien avec l’ADEME, sur la mesure et la régulation de l’empreinte environnementale du numérique français. Source clé pour articuler souveraineté numérique et sobriété énergétique.
CIGREF — Gouvernance de la sécurité numérique : orientation, déploiement, pilotage (mars 2026)
https://www.cigref.fr/gouvernance-de-la-securite-numerique-orientation-deploiement-et-pilotage
Publication conjointe Cigref-ANSSI restituant les travaux 2024-2025 d’une trentaine de grandes organisations sur la gouvernance de la sécurité numérique. Cadre méthodologique directement opérationnel pour transformer les enjeux de souveraineté en discipline mesurable.