Chronique no 018 — 2026
Anatomie d'une crise - 72 heures pour reconstruire
72 heures de crise vécues heure par heure : détection, arbitrages, sauvegardes, reconstruction. Le récit qui révèle ce que les plans ne disent pas.
72 heures dans la vie d’une organisation qui découvre, en direct, ce qu’elle avait écrit dans ses plans.
Lundi matin. 6h12. Le téléphone vibre sur la table de chevet du RSSI.
Un opérateur du SOC, voix tendue : « On a quelque chose. Plusieurs créations de comptes à privilèges sur un contrôleur de domaine secondaire. Cette nuit. Et des connexions sortantes inhabituelles. »
À 7h00, ce qui ressemblait à un faux positif est devenu un incident. À 9h00, c’était une crise. Trois sites de production basculés en mode dégradé, un ERP inaccessible, des partages réseau partiellement chiffrés.
Cet épisode rompt avec le format analytique des précédents. Après les fondations posées sur la cartographie, les sauvegardes, les compétences et la gouvernance, il était temps de raconter une crise. Pas une crise de magazine, avec son hacker à capuche et son décompte hollywoodien. Une crise ordinaire - celle qui frappe une organisation qui pensait être prête.
Le récit qui suit est anonymisé. Mais ses étapes, ses doutes, ses décisions sont familières à toute personne ayant traversé un incident majeur. Il n’a pas vocation à être exhaustif, mais à rendre visible ce que les plans ne disent jamais : la texture de la décision sous pression.
Une question structurante traverse ces 72 heures : que reste-t-il d’un plan de continuité quand la crise commence vraiment ?
1. H+0 à H+6 - La détection, et le doute
Les premières heures d’une crise ressemblent rarement à une crise. Elles ressemblent à un dossier ouvert, plusieurs fenêtres SIEM, des hypothèses qui se contredisent. Le SOC a remonté l’alerte. L’analyste de niveau 2 hésite : faux positif d’un audit interne ? Test d’un prestataire ? Compromission réelle ?
À 7h45, un administrateur essaie d’ouvrir un fichier sur un partage : extension inconnue, contenu illisible. À 8h05, un deuxième signalement. À 8h20, le doute s’efface. Quelque chose chiffre, et c’est en train d’avancer.
Les premières décisions sont brutales et imparfaites :
Couper les liaisons inter-sites des contrôleurs de domaine.
Désactiver les comptes à privilèges connus.
Suspendre les VPN.
Isoler le segment de production le plus actif.
Chaque coupure aggrave l’impact métier visible. Mais maintenir, c’est laisser le chiffrement progresser. Le RSSI tranche, prévient la DSI, qui prévient la direction. La cellule de crise n’est pas encore activée. Elle l’est à 9h00.
Ce que l’épisode 005 décrivait comme « la planche à dessin de la crise » se vérifie ici : la crise commence avant qu’on la nomme. L’instant où l’on accepte de l’appeler crise est lui-même une décision.
2. H+6 à H+24 - Containment et mobilisation
La cellule de crise se réunit physiquement dans une salle préalablement identifiée. DG, DSI, RSSI, directeur juridique, directrice de la communication, responsable de production, RH. L’assureur cyber est appelé dans l’heure. Le prestataire de réponse à incident, contractualisé deux ans plus tôt, est mobilisé. Le CERT-FR est notifié.
Les rôles avaient été écrits. Ils tiennent à 70 %. Les 30 % restants sont les surprises : la directrice juridique est en déplacement à l’étranger, le suppléant n’a jamais été briefé sur le scénario cyber. Le directeur de site qui doit décider de basculer en mode papier dépend d’un manager qui n’est pas dans l’organigramme de crise. Détails ? Non - friction.
À H+10, un premier diagnostic technique tombe : ransomware connu, vecteur d’entrée probable identifié - un compte de prestataire externe sans MFA, exploité depuis 8 jours. Le périmètre touché est partiellement cartographié. Les sauvegardes immutables conservées hors ligne sont à J-1. Les sauvegardes en ligne sont, elles, accessibles depuis le compte compromis : à isoler immédiatement.
La communication interne s’organise. Une consigne unique aux 600 collaborateurs : ne pas redémarrer, ne pas se reconnecter, ne pas brancher de clé USB. Un canal hors-bande (téléphonie mobile, messagerie tierce contractualisée pour cet usage) prend le relais de la messagerie d’entreprise.
La gouvernance de crise n’est pas un organigramme. C’est un test sous charge. Elle révèle qui sait décider sans toutes les données - et qui les attend.
3. H+24 à H+48 - Le diagnostic, et les arbitrages
Le deuxième jour, la fatigue s’installe. Et avec elle, les premiers arbitrages stratégiques.
La question du paiement est posée - et tranchée vite. Non. Pas par principe abstrait, mais parce que :
Les sauvegardes hors ligne sont exploitables.
Le périmètre exfiltré semble limité aux données fonctionnelles, pas critiques.
Payer n’élimine ni la compromission, ni la nécessité de tout reconstruire.
Aucun produit de cyberassurance ne couvre la rançon dans ce contrat.
La vraie question devient : reconstruire à l’identique, ou repartir d’une base saine ? L’équipe technique pousse pour une reconstruction à l’identique - plus rapide, plus connue. La direction tranche : Active Directory sera reconstruit. EDR généralisé. MFA imposé. Comptes à privilèges revus. La crise devient le levier d’une décision qui dormait dans un PowerPoint depuis 18 mois.
ENCADRÉ - Les 7 vérités d’une crise vécue
Le plan que personne n’a lu vaut moins que le post-it sur l’écran du chef d’équipe.
La fatigue est un acteur de la crise. Il faut la gérer, pas l’ignorer.
La sauvegarde qu’on n’a jamais restaurée n’est pas une sauvegarde - c’est une espérance.
Les rôles écrits tiennent. Les rôles non écrits trouvent leur place - bien ou mal.
La communication interne mal calibrée crée plus de tension que le silence.
Le métier connaît son activité mieux que la DSI ne l’a documentée.
La fin de la crise technique n’est pas la fin de la crise.
Une crise n’invente pas les angles morts. Elle les rend visibles. Et elle force des arbitrages que la gouvernance normale n’arrive pas à faire.
4. H+48 à H+72 - La reconstruction graduelle
Le troisième jour, les premiers services reviennent. Pas tous. Pas pour tout le monde. Et pas dans l’ordre attendu.
La paie, identifiée comme critique en théorie, attendra encore quatre jours - la fenêtre de versement est dans deux semaines. La supervision industrielle, jamais classée comme « niveau 1 », redevient prioritaire : sans elle, pas de production sécurisée. Le tableau des priorités, hérité du PCA, est partiellement rebattu en cellule de crise.
À H+72, l’organisation est dans un état hybride. Trois sites sur cinq fonctionnent en mode dégradé maîtrisé. L’ERP redémarre par modules. Une ferme Active Directory neuve est en service. La messagerie est revenue le matin du jour 3. Les clients critiques ont été contactés un par un - pas par communiqué. Le régulateur a été notifié dans les délais.
Personne ne crie victoire. Tout le monde sait que les semaines qui suivent seront aussi exigeantes que les 72 premières heures. Le forensique débute. Les coûts s’additionnent. La fatigue se transforme en dette.
La fin du chiffrement n’est pas la fin de la crise. C’est le début de la phase la plus longue : restaurer la confiance, à l’intérieur comme à l’extérieur.
5. Ce que les plans n’avaient pas prévu
Le PCA était à jour. Le PRA avait été testé six mois plus tôt. La cartographie des dépendances existait. Et pourtant, plusieurs surprises ont émergé :
Les dépendances cachées : l’authentification d’une application métier transitait par un fournisseur SaaS dont l’absence n’avait jamais été simulée. Trois heures perdues à le comprendre.
Les habitudes hors process : plusieurs équipes utilisaient des outils non recensés (drive personnel, messagerie tierce). Ces zones d’ombre sont devenues, paradoxalement, des canaux de continuité - et des risques additionnels à gérer.
L’usure cognitive : à H+30, les décideurs commettent les premières erreurs d’arbitrage. Pas par incompétence - par épuisement. Aucun plan ne prévoyait de relève structurée des décideurs. C’est désormais le cas.
Le poids du juridique : la rapidité de la notification CNIL, la qualification des données exfiltrées, l’analyse de la responsabilité du prestataire compromis - tout cela a mobilisé deux ETP pendant trois semaines après la crise technique.
Un plan, c’est ce qui reste quand on l’a ouvert sous pression. Tout le reste est de la documentation.
6. Lecture transversale - six leviers qui ont fait la différence
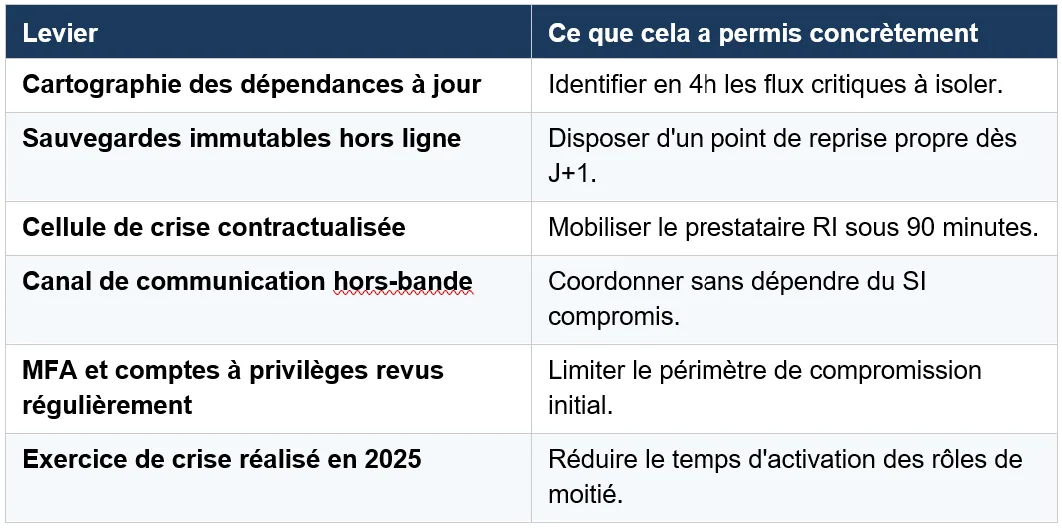
Aucune de ces lignes n’est révolutionnaire. Toutes sont citées dans les guides ANSSI, NIST ou ENISA. Ce qui change, c’est qu’elles avaient été faites - pas seulement écrites.
7. Trois semaines plus tard - la vraie crise commence
La crise technique s’est terminée le quatrième jour. La crise organisationnelle a duré deux mois.
Pendant ces deux mois :
Le forensique a confirmé l’origine, qualifié l’exfiltration et permis l’information précise des personnes concernées.
Le prestataire compromis a été audité, recadré contractuellement, partiellement remplacé.
Une revue complète de la gestion des accès tiers a été lancée - le projet dormait depuis trois ans.
Trois personnes clés ont posé des arrêts pour épuisement. Le suivi RH s’est imposé comme non négociable.
Le COMEX a, pour la première fois, demandé un tableau de bord trimestriel de résilience - pas un rapport annuel.
Le coût total - incluant prestations, surcoûts internes, perte d’exploitation, refonte d’architecture - a dépassé largement le budget cyber annuel. Mais l’organisation a, pour la première fois, intégré que la résilience n’est pas un poste de coût : c’est une condition de survie.
Ce qui sépare une organisation qui survit d’une organisation qui se transforme, ce n’est pas la qualité de la réponse. C’est ce qu’on accepte d’apprendre après.
L’Essentiel pour Agir
Tester la cellule de crise, pas seulement la lire — Un exercice annuel structuré, avec mise en situation réelle des suppléants et des canaux hors-bande, vaut dix relectures du document. Si votre cellule n’a pas été activée en simulation depuis 12 mois, considérez qu’elle ne tiendra pas la première heure.
Vérifier la chaîne complète des sauvegardes - jusqu’à la restauration — Une sauvegarde existe trois fois : quand on la fait, quand on la stocke, quand on la restaure. Les deux premières ne valent rien sans la troisième. Au moins une restauration intégrale par an, en conditions dégradées, sur un environnement neuf.
Cartographier les dépendances tierces - y compris d’authentification — Le maillon faible est rarement votre SI. C’est souvent un prestataire, une API, un fournisseur d’identité oublié. Une cartographie utile est dynamique, qualifiée par criticité, et confrontée annuellement à la réalité opérationnelle.
Conclusion - Ce que la crise révèle
Pendant 72 heures, une organisation a découvert ce qu’elle savait déjà sans l’avoir vraiment intégré : que la résilience n’est pas l’absence de dépendance, mais la conscience lucide de ses dépendances. Que les plans ne valent que par leur usage. Que la gouvernance de crise se forge dans les exercices - pas dans les comités.
Cet épisode clôt un cycle narratif. Tout ce qui a été posé depuis le début du trimestre - les fondations, les sauvegardes, le facteur humain, la gouvernance - vient de prendre corps dans un récit. Il fallait ce passage par le vécu pour que la suite ait du sens.
Car la prochaine question est celle qui hante toute organisation au sortir d’une crise. Quand on reconstruit, on choisit. Et chaque choix engage. Sur quoi, exactement, voulons-nous reposer demain - et entre les mains de qui ?
Une crise est un miroir. Encore faut-il oser regarder ce qu’il renvoie.
Bibliographie
1. ANSSI / CDSE - Crise d’origine cyber : les clés d’une gestion opérationnelle et stratégique
https://cyber.gouv.fr/publications/crise-cyber-les-cles-dune-gestion-operationnelle-et-strategique
Guide de référence en français articulant gestion stratégique et opérationnelle de la crise cyber, en 18 fiches pratiques nourries par des retours d’expérience d’organisations victimes (Bouygues Construction, hôpital Nord-Ouest, CMA CGM). Charpente du récit de cette chronique.
2. ANSSI - Attaques par rançongiciels, tous concernés : comment les anticiper et réagir en cas d’incident ?
https://cyber.gouv.fr/publications/attaques-par-rancongiciels-tous-concernes
Guide ANSSI en partenariat avec le ministère de la Justice et la CNIL, structurant la prévention, la réponse et les obligations légales en cas d’attaque par rançongiciel. Cadre les arbitrages présentés dans le récit (paiement, notification, dépôt de plainte).
3. NIST SP 800-61 Rev. 3 - Incident Response Recommendations and Considerations for Cybersecurity Risk Management : A CSF 2.0 Community Profile (avril 2025)
https://csrc.nist.gov/pubs/sp/800/61/r3/final
Révision majeure du standard américain de réponse à incident, alignée sur le CSF 2.0. Sépare clairement préparation, détection-analyse, confinement-remédiation et post-incident - utilisé ici comme grille de lecture des phases du récit.
4. ANSSI - Organiser un exercice de gestion de crise cyber
https://cyber.gouv.fr/publications/organiser-un-exercice-de-gestion-de-crise-cyber
Premier tome de la collection « Gestion de crise cyber » de l’ANSSI, dédié à l’entraînement. Rappelle pourquoi ce qui n’est pas exercé ne tient pas en crise réelle - point central de la section 6 de cet épisode.
5. ENISA - Best Practices for Cyber Crisis Management
https://www.enisa.europa.eu/publications/best-practices-for-cyber-crisis-management
Étude européenne sur la gestion de crise cyber au niveau organisationnel et étatique. Apporte un regard transverse sur la coordination, la communication de crise et les seuils d’escalade - utile pour replacer la 72e heure dans une trajectoire plus longue.