Chronique no 019 — 2026
DORA & NIS2, deux cadres, un enjeu de résilience
DORA, NIS2 : deux cadres européens, deux logiques, un même horizon. Comment articuler la double conformité sans la confondre avec la résilience.
Aligner les processus de résilience entre les exigences du règlement financier et celles de la directive sectorielle, sans confondre la conformité avec sa destination.
Introduction — Le temps du cadrage
L’épisode précédent racontait une journée de crise vue du terrain. Aujourd’hui, retour au cadrage. Parce que cette journée-là, dans une organisation européenne en 2026, ne se déroule jamais sans deux ombres tutélaires en arrière-plan : DORA et NIS2.
Deux acronymes désormais inévitables. Deux textes cités dans presque toutes les chroniques précédentes, sans qu’on ait pris le temps de les regarder ensemble. Le moment est venu.
DORA est entré en application le 17 janvier 2025. NIS2 aurait dû être transposé en droit français le 17 octobre 2024 ; la transposition reste, à la date de cette chronique, encore en attente d’adoption finale au Parlement. Et pourtant, les organisations vivent déjà sous l’influence des deux.
Beaucoup d’entre elles cumulent les deux périmètres. Une banque qui héberge ses services dans un cloud relevant lui-même de NIS2 vit sous double régime. Un assureur dont le sous-traitant logistique entre dans le champ NIS2 hérite indirectement des exigences voisines. Sans même évoquer ISO 27001, qui plane par-dessus.
La question structurante de cet épisode n’est donc pas « lequel s’applique ? ». C’est : comment articuler deux cadres parallèles sans se laisser piloter par leur somme ?
1. Deux textes, deux logiques juridiques
La première distinction est juridique, et elle a des conséquences pratiques.
DORA est un règlement européen (UE 2022/2554). Il s’applique directement, sans transposition, dans les vingt-sept États membres depuis le 17 janvier 2025. Une obligation européenne devient mécaniquement une obligation française.
NIS2 est une directive (UE 2022/2555). Elle fixe un cap commun, mais laisse à chaque État le soin de la transposer dans son droit national. La France, comme treize autres pays de l’Union, n’a pas tenu le délai d’octobre 2024. Le projet de loi « Résilience », qui regroupe NIS2, REC et l’adaptation de DORA au droit français, est attendu en hémicycle lors de la session extraordinaire de juillet 2026.
Conséquence directe : sur un même territoire, en 2026, DORA a force de loi pleine et entière, NIS2 a force d’horizon contraignant — mais pas encore de cadre opérationnel national stabilisé.
Cette asymétrie juridique impose deux postures opérationnelles différentes — appliquer pour l’un, anticiper pour l’autre — alors même que les sujets de fond se recoupent largement.
2. Deux périmètres, deux philosophies
Les deux textes visent la résilience numérique. Mais ils l’abordent par des angles distincts.
DORA est prescriptif et financier. Il s’adresse à environ 22 000 entités du secteur : banques, assurances, sociétés de gestion, infrastructures de marché, prestataires de paiement, acteurs des crypto-actifs. Il s’organise autour de cinq piliers : gestion des risques TIC, gestion et notification des incidents, tests de résilience opérationnelle (dont les tests TLPT — Threat-Led Penetration Testing), gestion du risque lié aux tiers, partage d’informations sur les cybermenaces.
NIS2 est sectorielle et étendue. Elle couvre dix-huit secteurs critiques — énergie, transports, santé, eau, services numériques, administration publique, fabrication de produits critiques, etc. En France, le périmètre concerne environ 15 000 entités, classées en entités essentielles (EE) ou entités importantes (EI) selon le secteur et la taille. Son corpus technique est précisé par le règlement d’exécution UE 2024/2690 du 17 octobre 2024, complété en juin 2025 par un guide technique ENISA de près de deux cents pages.
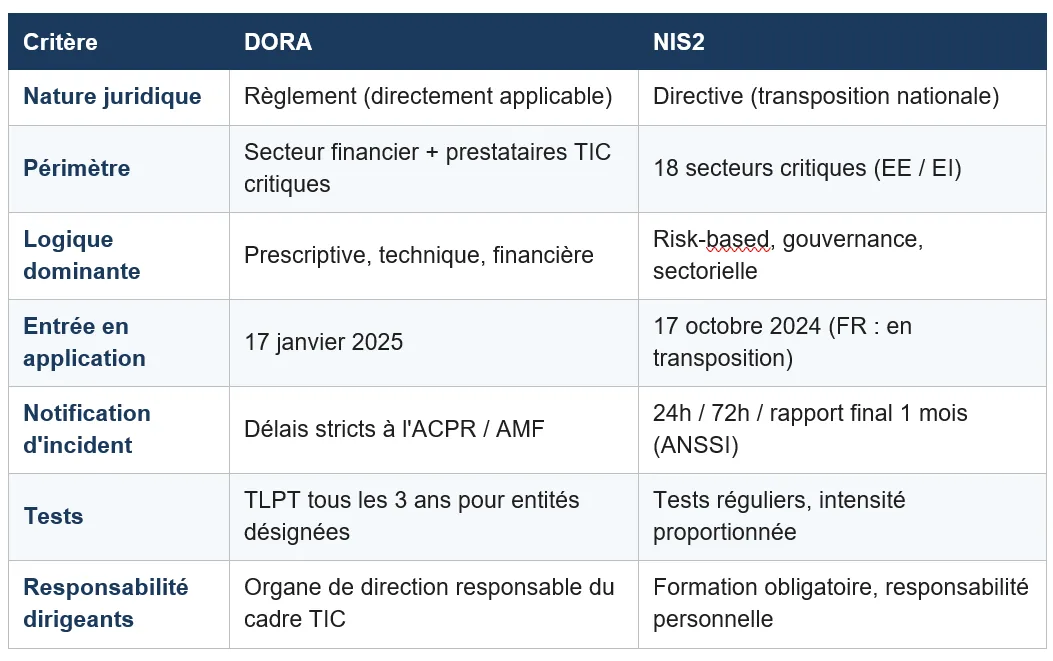
DORA est un manuel d’opérations. NIS2 est un cadre de gouvernance. Les deux convergent vers la résilience, mais par des chemins différents.
3. Les pièges de la double conformité
Pour une organisation soumise aux deux régimes, le danger n’est pas l’absence de cadre. C’est sa surabondance mal pilotée.
Cinq pièges récurrents émergent du terrain :
Le double reporting non aligné : déclarer un incident à l’ACPR au titre de DORA et au CSIRT au titre de NIS2, sans cohérence narrative, expose à des contradictions réglementaires sur un même événement.
La duplication des audits : auditer trois fois les mêmes serveurs sous trois angles différents épuise les équipes sans renforcer la posture.
La fragmentation des comités : un comité DORA, un comité NIS2, un comité ISO — chacun avec sa cartographie, ses indicateurs et son calendrier — multiplie les coûts cognitifs sans rapprocher les visions.
La confusion entre conformité juridique et capacité opérationnelle : un registre des prestataires tenu à jour ne garantit rien sur la réversibilité réelle d’un service cloud critique.
La sous-estimation des dépendances transverses : un prestataire critique au sens DORA peut aussi être prestataire NIS2 pour un autre client. Sa défaillance ne se découpe pas selon les périmètres réglementaires.
Le risque structurel n’est pas la non-conformité. C’est la conformité fragmentée, qui consomme les ressources sans renforcer la résilience.
4. Construire un référentiel interne unique
La sortie n’est pas dans le cumul, mais dans la convergence opérationnelle. Plutôt que de traiter chaque texte en silo, l’enjeu est de bâtir un référentiel interne unique, alimenté par les exigences croisées et piloté par la résilience.
Une grille de lecture utile, organisée par domaine fonctionnel :
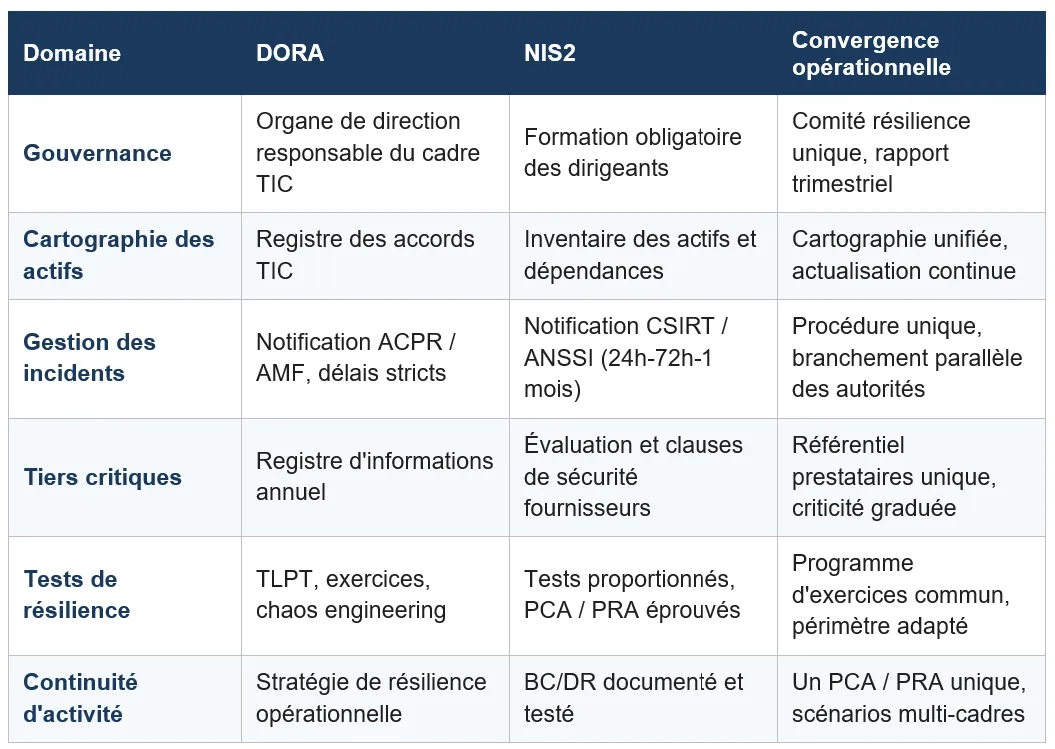
Cette grille n’a rien de définitif. Elle vise simplement à rappeler une évidence souvent oubliée : un même contrôle peut satisfaire plusieurs textes, à condition d’avoir été conçu pour la résilience plutôt que pour le tampon réglementaire.
Un référentiel interne bien construit transforme deux contraintes parallèles en un seul effort cohérent.
5. France 2026 : une situation singulière
La situation française mérite d’être lue avec lucidité. Trois éléments la caractérisent.
Un retard de transposition : la France figure parmi les treize États membres n’ayant pas finalisé la transposition de NIS2. La Commission européenne a adressé un avis motivé le 7 mai 2025 pour défaut de notification. Le vote en hémicycle est désormais attendu en juillet 2026.
Un projet de loi consolidé : le texte français — projet de loi « Résilience » — regroupe NIS2, REC et l’adaptation de DORA en un seul véhicule législatif. Cela vise la cohérence, mais accroît la complexité et allonge les délais.
Un référentiel national en préparation : l’ANSSI a dévoilé le 17 mars 2026 au Campus Cyber le Référentiel Cyber France (ReCyF), version document de travail. Il vise à orienter les futures entités assujetties vers un niveau de sécurité adapté, avec un principe de proportionnalité. L’ANSSI a également publié un outil de comparaison avec les principaux référentiels existants.
Pour les organisations concernées, le message implicite est clair : ne pas attendre la loi pour avancer. L’ANSSI estime les coûts initiaux entre 100 000 € et 880 000 € selon la catégorie, avec environ 10 % de maintenance annuelle. À comparer au coût moyen d’une cyberattaque, évalué par la Cour des comptes à 5 à 10 % du chiffre d’affaires.
L’incertitude juridique n’autorise pas l’attentisme opérationnel. Le risque, lui, est déjà là.
6. La conformité comme boussole, pas comme destination
L’épisode 004 le rappelait : la conformité est un cadre, pas un pilote. DORA et NIS2 ne tranchent jamais entre deux architectures, entre deux fournisseurs, entre deux trajectoires de résilience. Ils imposent des garde-fous, pas des décisions.
Une organisation peut être parfaitement conforme et profondément fragile. L’inverse est plus rare : une organisation résiliente trouvera toujours les preuves de sa robustesse, quel que soit le texte qui l’audite.
Le bon usage des deux cadres tient en trois principes :
Lire les textes pour comprendre l’esprit, pas seulement la lettre : le législateur européen cherche la résilience démontrable, pas la documentation décorative.
Considérer chaque obligation comme une question, pas comme une case : pourquoi cette exigence ? que protège-t-elle ? que prouve-t-elle ?
Mesurer la maturité par l’épreuve, pas par l’audit : un PCA conforme n’est rien sans exercice réel ; un registre tenu n’est rien sans réversibilité testée.
DORA et NIS2 disent où regarder. La résilience, elle, se mesure ailleurs : dans la capacité réelle à décider, agir et reprendre sous contrainte.
L’Essentiel pour Agir
- Construisez un référentiel interne unique —
Plutôt que de gérer DORA, NIS2 et ISO en silos, bâtissez une cartographie commune des exigences par domaine. Un même contrôle bien conçu peut servir plusieurs cadres, à condition d’avoir été pensé pour la résilience opérationnelle.
- Branchez vos procédures d’incident en parallèle —
Concevez une procédure unique d’escalade et de notification qui alimente simultanément ACPR / AMF, CSIRT / ANSSI et les autres parties prenantes. Ne laissez pas deux équipes raconter deux histoires différentes du même événement.
- Pilotez par l’exercice, pas par l’audit —
Un test de continuité réel, un exercice de crise réaliste, une simulation de défaillance fournisseur valent dix audits documentaires. Inscrivez les exercices dans un calendrier visible jusqu’au COMEX et faites-en l’indicateur central de votre maturité.
Conclusion — Deux cadres, une seule responsabilité
DORA et NIS2 ont été pensés ensemble, à quelques jours d’intervalle, par le même législateur, avec la même intuition : la résilience numérique est devenue un sujet de souveraineté collective. Ce n’est pas un hasard si l’Union européenne légifère désormais sur la capacité de ses acteurs à tenir.
Mais aucun texte ne pilote une organisation. Aucun cadre ne décide à la place d’un dirigeant. Aucune conformité ne remplace un arbitrage assumé.
L’enjeu, en 2026, n’est plus de savoir si l’on est conforme. C’est de savoir si l’on est prêt — et si l’on peut le prouver autrement que par un classeur.
Et lorsqu’on regarde de près ce que recouvre vraiment cette capacité à tenir, une question revient : derrière les cadres, qui décide vraiment — et dans quel cadre humain les décisions se prennent-elles, à chaud ?
Bibliographie
Règlement (UE) 2022/2554 — DORA
https://eur-lex.europa.eu/legal-content/FR/TXT/?uri=CELEX:32022R2554
Texte fondateur sur la résilience opérationnelle numérique du secteur financier. Référence directe pour la portée juridique du règlement et ses cinq piliers.
Directive (UE) 2022/2555 — NIS2
https://eur-lex.europa.eu/legal-content/FR/TXT/?uri=CELEX%3A32022L2555
Directive renforçant les obligations de sécurité et de notification dans l’Union européenne. Cadre légal de référence pour le périmètre élargi des secteurs critiques.
ANSSI — La directive NIS 2
Portail officiel français sur NIS 2, mis à jour par l’ANSSI. Source de référence pour le périmètre français, les obligations, le calendrier de transposition et l’accompagnement.
ACPR — Digital Operational Resilience Act (DORA)
Page de référence et instructions ACPR : déclarations d’incidents, registre d’informations sur les accords TIC, FAQ détaillée sur la mise en œuvre en France.
ENISA — NIS2 Technical Implementation Guidance (juin 2025)
https://www.enisa.europa.eu/publications/nis2-technical-implementation-guidance
Guide technique de l’ENISA sur les mesures de gestion des risques cyber de NIS2, avec mapping vers les normes européennes et internationales. Essentiel pour articuler les exigences avec ISO 27001.
ANSSI — NIS 2 : ANSSI poursuit et renforce sa dynamique d’accompagnement (mars 2026)
https://cyber.gouv.fr/actualites/nis-2-lanssi-poursuit-et-renforce-sa-dynamique-daccompagnement/
Annonce officielle du Référentiel Cyber France (ReCyF) et de l’outil de comparaison des référentiels. Référence pour la stratégie d’accompagnement nationale en attendant l’adoption finale de la loi Résilience.