Chronique no 020 — 2026
Disponibilité vs Confidentialité, les dilemmes de crise
En crise, remettre vite et protéger sont incompatibles. Comment arbitrer entre disponibilité et confidentialité sans improviser. Méthode et grille concrètes.
Quand il faut choisir entre remettre en ligne et protéger, la résilience n’est plus un équilibre. C’est un arbitrage.
Introduction
3h du matin. La cellule de crise est réunie. Le ransomware a chiffré une partie du SI. Des données ont probablement été exfiltrées avant le chiffrement. Le service client est à l’arrêt. Les équipes techniques ont restauré une partie des systèmes depuis les sauvegardes - mais on ne sait pas encore si le vecteur initial a été neutralisé.
Le directeur général pose deux questions. Dans le même souffle.
« Quand est-ce qu’on remet le service en ligne ? »
« Est-ce qu’on est sûrs que c’est propre ? »
Et c’est exactement à ce moment-là que tout se joue. Parce qu’on ne peut pas répondre oui aux deux. Pas en même temps. Pas vite.
Dans l’épisode 018, on a vécu une crise de l’intérieur. Dans l’épisode 004, on a posé que la résilience n’est pas un état, mais un arbitrage. L’épisode 020 prolonge ces deux pistes en posant la question que la plupart des référentiels évitent soigneusement : quand les priorités deviennent incompatibles, comment choisit-on ?
1. Le triangle DIC : un confort de temps de paix
La sécurité de l’information repose sur trois propriétés cardinales : Disponibilité, Intégrité, Confidentialité. On les présente comme un triangle, comme si elles vivaient en bonne intelligence.
En temps de paix, c’est vrai. On peut concevoir un SI qui assure les trois, à des niveaux ajustés au besoin métier. Les architectures, les contrôles, les contrats fournisseurs sont calibrés pour ça.
En crise, le triangle se brise.
Remettre vite en ligne (disponibilité) → c’est accepter le risque que la compromission ne soit pas totalement assainie (confidentialité, intégrité encore vulnérables).
Tout couper pour assainir proprement (confidentialité, intégrité) → c’est arrêter l’activité (disponibilité à zéro).
Restaurer depuis une sauvegarde ancienne → c’est risquer la perte de données récentes (intégrité métier).
Le triangle DIC n’est pas un équilibre, c’est un système de vases communicants. Quand l’un déborde, les autres se vident.
La crise révèle que les trois propriétés ne sont pas compatibles à 100 %. Elles sont arbitrables.
2. Le dilemme central : on ne sauve pas tout
Toute crise cyber sérieuse impose un choix. La question n’est jamais « comment tout sauver ». La question est : qu’est-ce qu’on accepte de sacrifier temporairement pour sauver le reste ?
L’ANSSI le formule directement : la gestion de crise consiste à « bien gérer les seuils d’escalade », à « articuler le pilotage de la crise et la réponse à incident », et à « impliquer les métiers dans la construction du plan de remédiation ». Autrement dit : la crise n’est pas un sujet technique pur. C’est un sujet d’arbitrage entre fonctions.
Ce qui rend ce dilemme particulièrement piégeux :
Il est asymétrique. Une mauvaise décision sur la disponibilité se voit immédiatement (clients, médias, régulateurs). Une mauvaise décision sur la confidentialité ne se voit parfois que des mois plus tard, quand les données refont surface.
Il est temporellement contraint. En crise, on décide en heures, parfois en minutes, avec une information incomplète.
Il est juridiquement asymétrique aussi. RGPD : 72h pour notifier. NIS2 : 24h pour l’alerte précoce. CRA : obligations spécifiques produits. Le temps de la décision n’est pas le temps du droit.
Le vrai sujet n’est pas « éviter le dilemme ». C’est l’avoir tranché avant qu’il ne survienne.
3. Quatre dilemmes concrets que toute organisation rencontre
Ces situations ne sont pas théoriques. Elles arrivent dans presque toutes les crises cyber d’ampleur.
Dilemme 1 - Restaurer ou investiguer.
La sauvegarde est saine. Mais si on restaure tout de suite, on écrase des artefacts utiles à l’investigation forensique. Si on investigue d’abord, le service reste à l’arrêt 24h de plus.
Dilemme 2 - Couper ou contenir.
Maersk a coupé l’intégralité de son infrastructure mondiale en 2017 face à NotPetya. Choix radical, lourd financièrement. Mais qui a évité une propagation pire. À l’inverse, une organisation qui cherche à contenir « chirurgicalement » sans couper risque la propagation latérale.
Dilemme 3 - Communiquer ou attendre.
Norsk Hydro, attaqué par LockerGoga en 2019, a choisi la transparence totale dès le premier jour. Conférences de presse quotidiennes, communication ouverte, refus de payer la rançon. Choix salué par les experts du secteur, parce qu’il a préservé la confiance des parties prenantes. À l’inverse, attendre d’avoir toutes les informations peut être perçu comme de la dissimulation - et cela aggrave la crise réputationnelle.
Dilemme 4 - Payer ou tenir.
La rançon, c’est la disponibilité achetée au prix de la confidentialité (les attaquants ont vos données) et de l’intégrité (rien ne garantit qu’ils livreront une clé propre). Et c’est un signal envoyé au marché des attaquants.
Aucun de ces dilemmes n’a de bonne réponse universelle. Tous ont une bonne réponse contextuelle - à condition de l’avoir préparée.
4. Ce n’est pas un choix technique. C’est un choix de gouvernance
Voici le point que la plupart des organisations manquent : l’arbitrage entre disponibilité et confidentialité n’appartient pas au RSSI seul. Ni au DSI seul. Ni au DG seul.
Il appartient à une instance qui doit avoir été constituée à froid, avec un mandat clair :
Cellule décisionnelle (niveau Gold) : Direction Générale, arbitre les impacts majeurs.
Cellule de pilotage (niveau Silver) : DSI, GRC, DPO, juridique, communication. Coordonne.
Cellule opérationnelle (niveau Bronze) : équipes techniques, SOC, CSIRT. Exécute.
C’est exactement le modèle préconisé par l’ANSSI dans son guide sur la gestion de crise cyber. Et c’est aussi celui que l’ENISA recommande au niveau européen.
Pourquoi cette gouvernance multi-niveaux ? Parce que les décisions d’arbitrage ont des conséquences :
Financières (perte de CA, pénalités contractuelles).
Juridiques (notifications RGPD, NIS2, CRA, contentieux).
Réputationnelles (médias, clients, marchés).
Opérationnelles (continuité, RH, partenaires).
Aucun de ces axes n’est porté par une seule fonction. Donc aucune fonction seule ne peut arbitrer.
Sans gouvernance pré-définie, l’arbitrage de crise se fait à 3h du matin par la personne la plus stressée dans la pièce. C’est la pire configuration possible.
5. Pré-arbitrer à froid : la grille à construire avant la crise
Le bon moment pour décider qu’on coupe ou pas, ce n’est pas pendant la crise. C’est six mois avant.
Voici une grille d’arbitrage à pré-remplir, par service critique, avec le COMEX :
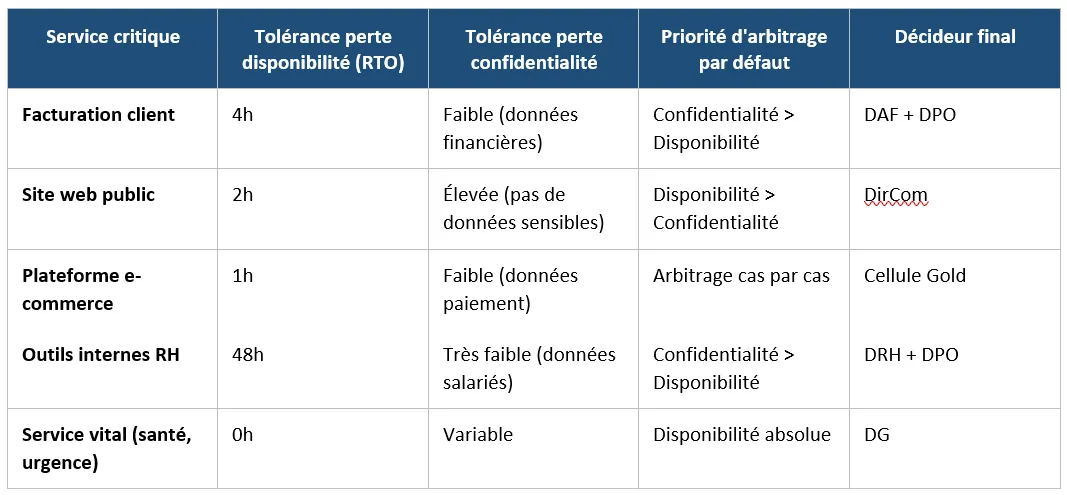
Cette grille n’est pas figée. Elle est un cadre de discussion. Elle force le COMEX à expliciter ses priorités avant d’être en mode panique.
✔️ Elle s’inscrit dans le Plan de Continuité d’Activité.
✔️ Elle alimente les playbooks de la cellule de crise.
✔️ Elle se teste en exercice (kit ANSSI, scénarios sectoriels).
Une grille d’arbitrage non testée vaut zéro. Une grille testée vaut son poids en heures de sommeil en crise.
6. Norsk Hydro et Maersk : deux choix opposés, deux réussites
Les deux cas les plus emblématiques de la décennie illustrent que l’arbitrage est contextuel, pas universel.
Maersk (NotPetya, 2017). Choix radical : couper l’intégralité du réseau mondial. Restauration manuelle de plus de 4 000 serveurs et 45 000 postes. Coût estimé à 300 M$. Mais propagation arrêtée. Disponibilité sacrifiée. Intégrité préservée.
Norsk Hydro (LockerGoga, 2019). Choix de continuité dégradée : passage en production manuelle dans les usines, refus de payer la rançon, transparence totale. 35 000 employés dans 40 pays affectés. Trois décisions clés : ne pas payer, faire appel à une équipe d’intervention externe, communiquer ouvertement. Disponibilité partielle maintenue. Confidentialité acceptée comme compromise. Réputation préservée - et même renforcée.
Aucun de ces deux choix n’est « le bon ». Les deux sont cohérents avec le contexte métier, la culture, les contraintes réglementaires et la gouvernance préparée.
C’est le sens du choix qui compte, pas le contenu du choix.
Une organisation qui ne sait pas pourquoi elle arbitre comme elle arbitre, n’arbitre pas. Elle subit.
7. Le coût caché de la non-décision
Le pire arbitrage, c’est l’absence d’arbitrage. C’est la cellule de crise qui tourne en rond pendant six heures, parce que personne n’a le mandat de trancher. C’est l’équipe technique qui restaure « par défaut » sans valider auprès du juridique. C’est le COMEX qui demande des chiffres précis quand seule une décision est attendue.
La non-décision a trois effets toxiques :
Elle dégrade les trois dimensions à la fois. Pendant qu’on hésite, la disponibilité reste à zéro, la confidentialité continue d’être grignotée, l’intégrité devient incertaine.
Elle disqualifie la gouvernance. Les équipes opérationnelles perdent confiance dans la chaîne de décision et commencent à improviser localement.
Elle aggrave le post-crise. L’absence de décisions traçables rend les retours d’expérience inopérants et les notifications réglementaires fragiles.
Sans mandat d’arbitrage explicite donné à une instance identifiée, tout le reste est cosmétique.
Une cellule de crise sans pouvoir d’arbitrage n’est pas une cellule de crise. C’est un comité de constatation.
L’Essentiel pour Agir
Cartographier la criticité par axe DIC, pas en bloc — Pour chaque service critique, distinguer la tolérance à la perte de disponibilité, à la perte de confidentialité, à la perte d’intégrité. Trois colonnes, pas une. C’est le point d’entrée de tout arbitrage utile.
Pré-arbitrer avec le COMEX, par écrit — Faire valider la grille d’arbitrage par la Direction Générale avant la crise, pas pendant. Un document signé qui dit « en cas de conflit DIC sur le service X, la priorité par défaut est Y, sauf décision contraire de la cellule Gold ». Cela libère la chaîne de décision en crise.
Tester l’arbitrage en exercice, pas le déclenchement — La plupart des exercices testent « est-ce qu’on déclenche la cellule de crise ». Le bon test, c’est : « la cellule est déclenchée, on lui pose deux questions contradictoires en même temps, comment tranche-t-elle ? ». C’est là que se révèle la maturité réelle.
Conclusion
La résilience ne consiste pas à tout sauver. Elle consiste à savoir ce qu’on accepte de perdre, dans quel ordre, et qui décide.
Toute organisation qui prétend que la disponibilité, l’intégrité et la confidentialité sont compatibles en toutes circonstances n’a pas encore vécu de vraie crise. Ou alors elle l’a oubliée.
L’arbitrage est inconfortable. Il oblige à des choix politiques, à des renoncements explicites, à des conversations difficiles avec le COMEX. Mais c’est précisément cet inconfort qui sépare les organisations résilientes de celles qui se contentent de cocher des cases.
Et derrière cet inconfort, une autre question se profile, encore plus rarement traitée frontalement. Quand on sait ce qu’on est prêt à sacrifier, encore faut-il savoir à qui on appartient. Car en cas de crise majeure, la souveraineté de la décision ne va pas toujours de soi.
À la semaine prochaine.
Bibliographie
« Anticiper et gérer une crise cyber » - ANSSI
https://cyber.gouv.fr/anticiper-et-gerer-une-crise-cyber
Page de référence de l’ANSSI sur la gestion de crise cyber, regroupant le guide « Crise d’origine cyber, les clés d’une gestion opérationnelle et stratégique » (co-réalisé avec le Club de la Continuité d’Activité). Cadre méthodologique central pour la structuration des cellules Gold/Silver/Bronze évoquée dans l’article.
« Organiser un exercice de gestion de crise cyber » - ANSSI
https://cyber.gouv.fr/publications/organiser-un-exercice-de-gestion-de-crise-cyber
Guide opérationnel ANSSI pour la conception d’exercices de crise. Source directe pour la recommandation de tester l’arbitrage en exercice, notamment via le scénario fil rouge RANSOM20.
« Best Practices for Cyber Crisis Management » - ENISA
https://www.enisa.europa.eu/publications/best-practices-for-cyber-crisis-management
Étude ENISA sur l’élévation d’un incident cyber en crise et sur la dimension politique de cette bascule. Source pour la lecture de la crise comme décision de gouvernance, pas comme événement technique.
« Guide for Cybersecurity Event Recovery » (NIST SP 800-184) - NIST
https://csrc.nist.gov/pubs/sp/800/184/final
Référentiel américain sur la planification de la reprise après incident cyber. Source pour les arbitrages entre restauration rapide et investigation, et pour la logique de playbooks pré-construits.
« Violations de données personnelles : les règles à suivre » - CNIL
https://www.cnil.fr/fr/violations-de-donnees-personnelles-les-regles-suivre
Page CNIL de référence sur les obligations RGPD (articles 33 et 34) et le délai de notification de 72 heures. Source pour la dimension juridique asymétrique des arbitrages de crise.
« Hackers hit Norsk Hydro with ransomware. The company responded with transparency » - Microsoft Source
Reportage détaillé sur la gestion par Norsk Hydro de l’attaque LockerGoga (mars 2019). Source pour l’analyse du choix de transparence radicale comme stratégie d’arbitrage entre confidentialité acceptée comme compromise et préservation de la confiance des parties prenantes.