Chronique no 021 — 2026
l'IAM, nouveau périmètre et point de rupture
L'identité est le cœur du Zero Trust... et son point unique de défaillance. Comprendre l'IAM comme dépendance critique et levier de résilience.
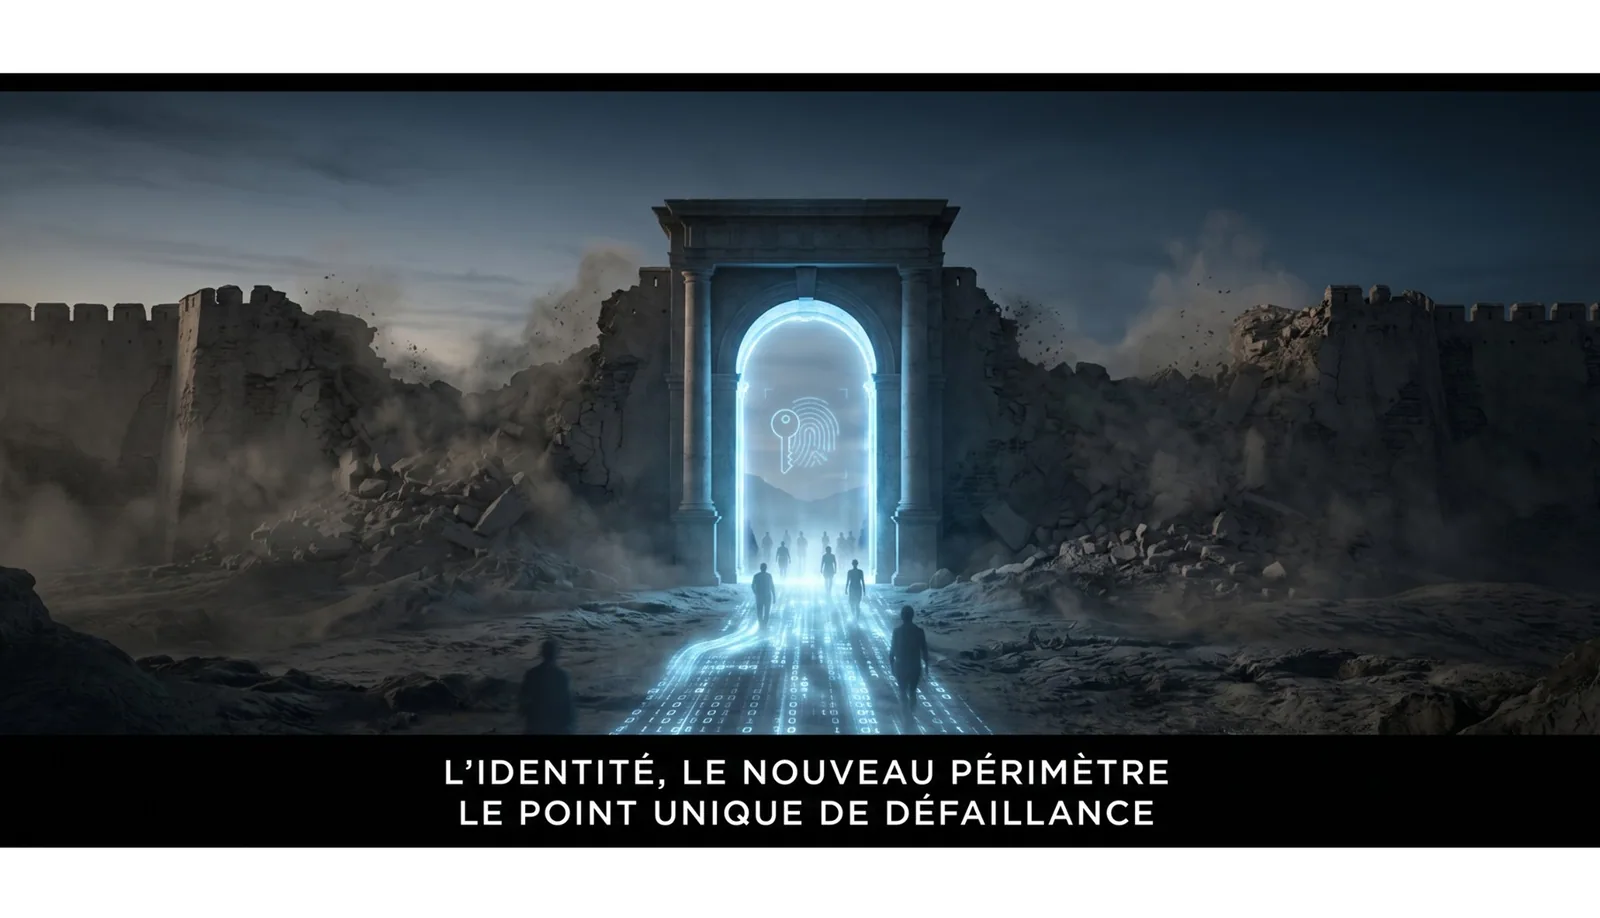
Faire de l’identité la pierre angulaire de la sécurité, c’est aussi en faire la dépendance dont dépend tout le reste.
Dans l’épisode 007, nous avons acté une rupture : en 2026, voir et entendre ne suffisent plus à prouver une identité. Le deepfake en temps réel a fait voler en éclats la preuve sensorielle. Notre réponse fut le « Zéro Trust Relationnel » : ne plus croire, toujours vérifier.
Mais ce principe ne s’arrête pas aux interactions humaines. Il structure désormais toute l’architecture de sécurité. Et il converge vers un point unique : l’identité.
Le château fort est tombé. Plus de douves, plus de pont-levis. À la place, une question posée à chaque accès : « Qui es-tu, et as-tu le droit ? »
Celui qui répond à cette question, c’est votre système de gestion des identités — l’IAM. Il est devenu le véritable plan de contrôle de la sécurité moderne.
Et c’est précisément là que naît le risque. En concentrant la confiance dans un seul système, nous avons fabriqué une nouvelle dépendance critique.
La vraie question n’est donc pas : « comment mieux authentifier ? » C’est : « que se passe-t-il le jour où c’est votre IAM, lui-même, qui tombe ? »
1. Le périmètre est mort, l’identité prend sa place
Pendant trente ans, la sécurité s’est pensée comme une frontière. Un dedans réputé sûr, un dehors hostile, un mur entre les deux. Ce modèle est mort avec le cloud, le télétravail et la sous-traitance numérique : l’attaquant est déjà dedans, via un compte légitime.
Le Zero Trust a tiré la conséquence de cette disparition. Si la localisation réseau ne prouve plus rien, alors c’est l’identité — de l’utilisateur, du service, de la machine — qui devient le critère de décision à chaque requête.
Concrètement, l’identité est promue au rang de plan de contrôle. Chaque accès passe par elle. Elle remplace le pare-feu comme premier point de décision. Le périmètre n’a pas disparu : il s’est déplacé, et il tient désormais dans un identifiant.
Le nouveau périmètre n’est plus une ligne sur une carte réseau. C’est une réponse à la question « qui es-tu ? ».
2. Le paradoxe de l’IAM : la béquille devient la colonne vertébrale
Centraliser les identités est une excellente idée de sécurité. Un seul annuaire, un SSO, des politiques homogènes : on supprime les comptes orphelins, on applique la MFA partout, on tranche net dans le désordre.
Mais cette centralisation a un revers que nous connaissons bien dans Plan R. En 006, nous parlions des « Single Points of Failure » — ces systèmes qui, s’ils tombent, entraînent tout le reste. L’IAM est devenu le SPOF par excellence.
Car en faisant converger toute la confiance vers un point unique, on y concentre aussi tout le risque. La béquille pratique est devenue la colonne vertébrale : on ne peut plus s’en passer, et on ne peut plus se permettre qu’elle casse.
C’est une dépendance, au sens où nous l’entendions en 004 : un choix structurant, souvent présenté comme technique, mais qui engage la trajectoire entière de l’organisation. Et comme toute dépendance, elle se gouverne — ou elle se subit.
L’IAM n’est pas qu’un outil de sécurité. C’est une dépendance critique. La résilience commence par en avoir conscience.
3. Anatomie d’une dépendance : de quoi est fait « votre IAM » ?
Avant de protéger une chose, il faut savoir de quoi elle est faite. « L’IAM » n’est pas un produit unique, mais un empilement de briques, chacune étant un point de rupture potentiel :
L’annuaire (Active Directory, Entra ID…) : le référentiel central des comptes et des droits.
Le fournisseur d’identité / SSO : le service qui émet les jetons d’accès aux applications.
La MFA : le second facteur qui renforce — ou fragilise — l’authentification.
Le PAM : la gestion des comptes à privilèges, les « clés du royaume ».
La fédération : les liens de confiance avec des partenaires, fournisseurs et services cloud.
Chaque brique étend la surface. Et chacune peut défaillir de deux manières radicalement différentes — c’est tout l’objet de la section suivante.
On ne reconstruit pas en urgence ce qu’on n’a jamais cartographié. La carte de l’identité précède sa défense.
4. Les deux visages de la défaillance
Premier visage : la compromission. L’attaquant ne force plus un mur, il vole une identité. Hameçonnage du second facteur, vol de jetons de session, prise de contrôle d’un compte à privilèges, fabrication d’assertions d’authentification : une fois maître de l’IAM, il n’est pas « entré » quelque part — il est partout, légitimement.
C’est l’effet domino vu de l’intérieur : un seul compte Tier 0 compromis sur l’annuaire peut suffire à basculer l’ensemble du système d’information. Le mouvement latéral ne rencontre plus d’obstacle, puisque l’attaquant détient la clé maîtresse.
Second visage, trop souvent oublié : l’indisponibilité. Aucun attaquant, aucune faille — juste votre fournisseur d’identité qui tombe. Et soudain, plus personne ne peut s’authentifier. Les applications fonctionnent, les données sont intactes, mais la porte est bloquée. L’activité s’arrête net.
Nous avons déjà vu cette logique dans la série : la panne d’un acteur central paralyse tout l’écosystème qui en dépend. L’IAM ajoute une cruauté supplémentaire : c’est la panne qui vous empêche d’entrer chez vous.
Un IAM compromis ouvre toutes les portes à l’attaquant. Un IAM indisponible les ferme toutes, pour vous. Les deux sont des scénarios de crise.
5. Renforcer le socle : la MFA résistante au phishing
La première ligne de défense reste l’authentification. Mais toutes les MFA ne se valent pas. L’ANSSI le rappelle clairement : le SMS s’appuie sur des protocoles vulnérables (SIM swapping) et ne doit pas servir de second facteur.
La CISA va plus loin et fixe le standard : la MFA résistante au phishing — typiquement FIDO2/WebAuthn et les clés matérielles — est la seule réellement robuste face aux attaques modernes (hameçonnage du code, fatigue MFA, vol de jeton). Le NIST en fait son niveau d’assurance le plus élevé (AAL3).
Traduction opérationnelle : sur les comptes à privilèges et les accès critiques, le mot de passe seul ou la notification push ne suffisent plus. C’est l’inhameçonnable ou rien. La grille ci-dessous situe les paliers de maturité.
Grille de maturité IAM — du réactif au natif :
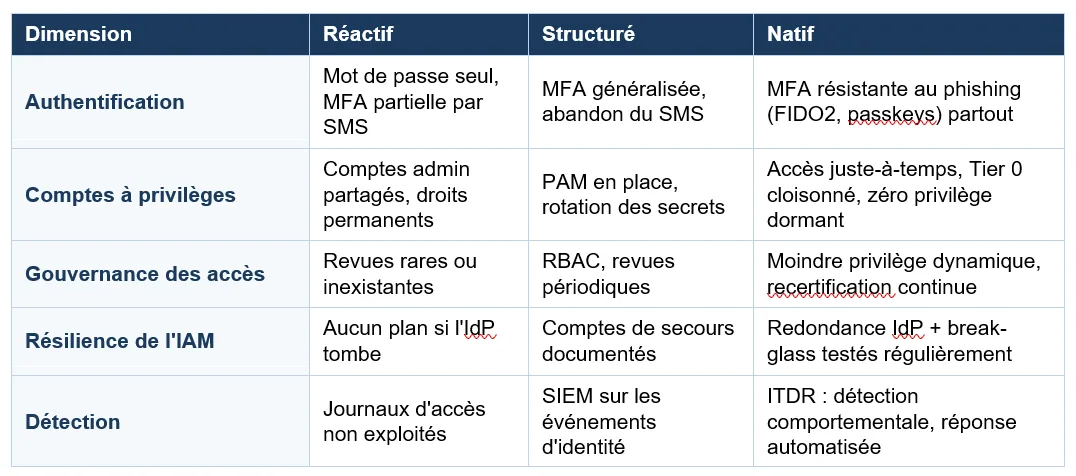
Une MFA contournable donne l’illusion de la sécurité. Sans authentification résistante au phishing sur le cœur, tout le reste est cosmétique.
6. Cloisonner l’identité : tiering et moindre privilège
Renforcer la porte ne suffit pas si, une fois entré, on peut tout faire. C’est ici que l’on applique à l’identité la leçon de segmentation vue en 006 : cloisonner pour contenir.
Le tiering de l’Active Directory en est l’illustration. L’ANSSI constate un manque de maturité récurrent sur la sécurité des annuaires, et recommande un modèle en niveaux : les comptes les plus puissants (Tier 0) ne doivent jamais s’exposer sur des environnements moins sûrs. Objectif : qu’un poste de travail compromis ne débouche pas sur un contrôle total du domaine.
À cela s’ajoute le moindre privilège, décliné dans le temps : non plus des droits permanents, mais des accès juste-à-temps, accordés pour une tâche, puis révoqués. Un privilège qui n’existe que quand il sert ne peut pas être volé quand il dort.
Cloisonner l’identité, c’est accepter que la compromission arrivera — et faire en sorte qu’elle reste locale plutôt que systémique.
Un IAM résilient n’empêche pas toute intrusion. Il garantit qu’une intrusion ne devienne pas une prise de contrôle totale.
7. La résilience de l’IAM lui-même : avez-vous un plan B ?
Voici la question que presque personne ne se pose : si votre fournisseur d’identité devient indisponible demain matin, comment vos équipes se connectent-elles ? Dans la majorité des organisations, la réponse honnête est : elles ne se connectent pas.
Or un SPOF se traite comme un SPOF. Cela suppose trois réflexes de continuité. D’abord, des comptes de secours « break-glass » : des accès d’urgence, sous scellés, hors du flux normal, testés régulièrement — et surveillés de près.
Ensuite, la redondance : ne pas dépendre d’un seul point d’authentification pour les fonctions vitales, prévoir des chemins de secours documentés. Enfin, une procédure de reprise de l’identité, intégrée au plan de continuité au même titre que les données ou les applications.
L’IAM n’est pas qu’un sujet de RSSI. C’est un sujet de continuité d’activité — donc de COMEX. Le jour de la panne, l’improvisation se compte en heures d’arrêt, parfois en jours.
La résilience de l’identité ne se mesure pas quand tout va bien. Elle se mesure le jour où l’IAM tombe — et où il faut quand même entrer.
L’Essentiel pour Agir
Cartographiez votre dépendance identitaire — Annuaire, fournisseur d’identité, fédérations, comptes de service : listez tout ce qui décide d’un accès. On ne protège — ni ne reconstruit — que ce que l’on a cartographié.
Rendez vos comptes critiques inhameçonnables — Sur les accès à privilèges et les comptes d’administration, exigez une MFA résistante au phishing (FIDO2, clés matérielles). Le SMS et la simple notification push ne tiennent plus.
Préparez la panne de votre IAM — Comptes « break-glass » sous scellés, redondance du fournisseur d’identité, procédure de reprise testée. Traitez l’identité comme une ligne à part entière de votre plan de continuité.
Conclusion
L’identité n’est pas un sujet technique de plus. C’est le point où convergent l’humain et la machine, la sécurité et la continuité. En faire la pierre angulaire de l’architecture est une bonne décision. L’oublier dans les plans de résilience en est une mauvaise.
La résilience ne consiste pas à supprimer cette dépendance — elle est inévitable. Elle consiste à en avoir conscience, à la cloisonner, et à prévoir le jour où elle nous lâchera.
Nous savons désormais protéger la clé. Reste une question : que protège-t-elle, au juste ? Une clé n’a de valeur que par ce qu’elle ouvre. Et ce que nos identités déverrouillent, c’est le véritable trésor — celui que nous explorerons la prochaine fois.
Bibliographie
NIST — SP 800-63-4, Digital Identity Guidelines (version finale, 2025)
https://pages.nist.gov/800-63-4/sp800-63.html
Référence mondiale sur les niveaux d’assurance d’identité et d’authentification (IAL/AAL/FAL). Fonde la notion de MFA de haut niveau (AAL3) et la logique d’authentification résistante au phishing.
NIST — SP 800-207, Zero Trust Architecture (2020)
https://nvlpubs.nist.gov/nistpubs/specialpublications/NIST.SP.800-207.pdf
Le cadre conceptuel du Zero Trust qui place l’identité et la vérification continue au centre de l’architecture. Socle théorique du basculement « périmètre réseau → identité ».
ANSSI — Recommandations relatives à l’authentification multifacteur et aux mots de passe
Guide de référence (avec la CNIL) sur la MFA et les mots de passe. Détaille notamment pourquoi le SMS ne doit pas servir de second facteur. Base opérationnelle pour durcir l’authentification.
CISA — Implementing Phishing-Resistant MFA (fact sheet)
Fiche pratique qui désigne FIDO2/WebAuthn et la PKI comme la forme la plus robuste de MFA, et alerte sur les limites de l’OTP et du push. Cœur de la section V.
ANSSI / CERT-FR — Points de contrôle Active Directory
https://www.cert.ssi.gouv.fr/uploads/guide-ad.html
Liste de points de contrôle pour sécuriser un annuaire AD, en lien avec le modèle de cloisonnement en tiers (Tier 0). Appui direct de la section VI sur le cloisonnement de l’identité.