Chronique no 022 — 2026
Geopolitique infrastructure
Sanctions, câbles sous-marins sectionnés, régions cloud coupées : pourquoi le risque géopolitique est devenu un paramètre d’architecture pour votre résilience.
Sanctions, câbles sectionnés, régions cloud devenues inaccessibles : en 2026, le risque géopolitique n’est plus une affaire de diplomates. C’est un paramètre d’architecture.
Introduction - La géopolitique a quitté les chancelleries
En mai 2025, un homme s’est connecté à sa messagerie professionnelle. Elle ne répondait plus.
Pas de panne. Pas de piratage. Une signature, à Washington. Le procureur de la Cour pénale internationale venait de perdre l’accès à sa boîte mail Microsoft, après des sanctions américaines visant sa personne.
On a longtemps rangé la géopolitique loin des salles serveurs. Cette frontière a cédé. Les sanctions touchent des comptes. Les tensions maritimes coupent des câbles. Les régions cloud peuvent devenir inaccessibles.
La compilation 2025 de Plan R évoquait les menaces hybrides et le splinternet. Nous ne les avions jamais regardés frontalement. L’épisode 002 parlait de dépendance au cloud, l’épisode 004 de gouvernance, et nous avons questionné la souveraineté. Il manquait une pièce : la dimension géopolitique.
La thèse de cette chronique est simple. Le risque géopolitique n’est plus une externalité diplomatique. Il est devenu un paramètre de conception de vos systèmes.
La vraie question n’est plus : « mon fournisseur va-t-il tomber en panne ? ». C’est : « que se passe-t-il si quelqu’un, ailleurs, décide de me couper ? »
1. Le jour où un e-mail disparaît sur ordre politique
Reprenons le cas de la CPI. En février 2025, des sanctions américaines visent son procureur. Dans les semaines qui suivent, son compte Microsoft devient inaccessible. Il bascule sur une messagerie suisse. À l’automne, l’institution abandonne les outils Microsoft pour une alternative open source souveraine.
Microsoft a contesté avoir « suspendu » ses services. Peu importe le détail des responsabilités. Le précédent, lui, est posé.
Ce n’est pas un incident technique. C’est une décision politique, appliquée par un fournisseur privé, sur un service que l’on croyait neutre.
Le CLOUD Act américain oblige les entreprises américaines à fournir les données placées sous leur contrôle, même hébergées ailleurs. La localisation des données ne suffit donc pas à garantir la maîtrise.
La disponibilité de votre SI ne dépend pas que de votre architecture. Elle dépend aussi de juridictions sur lesquelles vous n’avez aucune prise.
2. Les câbles sous-marins : l’angle mort le plus stratégique
On imagine le cloud dans les airs. Il dort surtout au fond des océans.
Près de 99 % du trafic internet intercontinental transite par des câbles sous-marins. L’OTAN rappelle qu’ils sécurisent l’équivalent de 10 000 milliards de dollars de transactions financières chaque jour.
Or, depuis fin 2024, la mer Baltique enchaîne les incidents. En décembre, le navire Eagle S est soupçonné d’avoir sectionné quatre câbles de données ainsi qu’un câble électrique reliant la Finlande à l’Estonie. D’autres cas ont suivi, impliquant des navires civils traînant leur ancre sur les fonds marins.
C’est exactement cela, une menace hybride : une agression difficile à attribuer, déguisée en accident, exécutée par une flotte fantôme. La déniabilité fait partie de l’arme.
Votre cloud « multi-régions » repose physiquement sur quelques câbles que personne, dans votre COMEX, n’a jamais cartographiés.
3. Quand les États déploient des frégates
Les États, eux, ont compris l’enjeu. En janvier 2025, l’OTAN lance Baltic Sentry : frégates, avions de patrouille, drones et surveillance accrue de la Baltique pour protéger les infrastructures sous-marines.
En février 2025, la Commission européenne adopte un Plan d’action sur la sécurité des câbles, couvrant prévention, détection, réponse, réparation et dissuasion. Une évaluation des risques a suivi à l’automne, accompagnée d’une liste de projets prioritaires et de financements dédiés.
Le message est clair : la connectivité est désormais traitée comme une infrastructure critique de défense, au même titre que l’énergie.
Mais cette protection est collective, lente et hors de votre contrôle direct. Votre continuité, elle, ne peut pas attendre l’arrivée d’un navire de guerre.
Quand l’OTAN mobilise des frégates pour protéger votre connectivité, ce n’est plus un risque théorique. C’est une ligne de votre plan de continuité.
4. Sanctions et « kill switch » : le verrouillage devient politique
L’affaire de la CPI a ravivé une crainte européenne : celle d’un « kill switch ». L’idée qu’un compte, une région ou un service puisse être coupé, non par une attaque, mais par simple conformité à une décision étrangère.
Les régimes de sanctions évoluent vite. Les obligations de vos fournisseurs ne sont pas les vôtres, et elles peuvent changer du jour au lendemain, sans que vous ayez voix au chapitre.
Cela oblige à relire l’épisode 002 autrement. Le verrouillage fournisseur n’est pas seulement un coût de sortie élevé. C’est une exposition à une décision politique étrangère sur laquelle vous ne votez pas.
Le lock-in n’est pas qu’un problème commercial. C’est une dépendance à la stabilité diplomatique d’un pays tiers.
5. Le splinternet : la fin de l’internet « par défaut »
Pendant trente ans, nous avons conçu nos systèmes sur une hypothèse implicite : un internet mondial, ouvert et stable.
Cette hypothèse se fissure. Clouds nationaux, localisation forcée des données, réglementations divergentes entre l’Europe, les États-Unis et l’Asie : le cyberespace se fragmente. C’est le splinternet.
L’ENISA le confirme dans son panorama des menaces 2025 : la géopolitique est un moteur majeur des opérations malveillantes, avec une convergence croissante entre hacktivistes, criminels et acteurs étatiques.
Le réseau « sans frontières » sur lequel reposent vos architectures se reterritorialise. Silencieusement, mais sûrement.
L’internet ouvert et stable que vos systèmes tiennent pour acquis n’est plus une garantie. C’est une hypothèse à réévaluer.
6. Cartographier son exposition géopolitique
On ne pilote pas ce qu’on n’a pas mesuré. Voici une grille pour situer votre maturité face au risque géopolitique, du réflexe subi à l’intégration native.
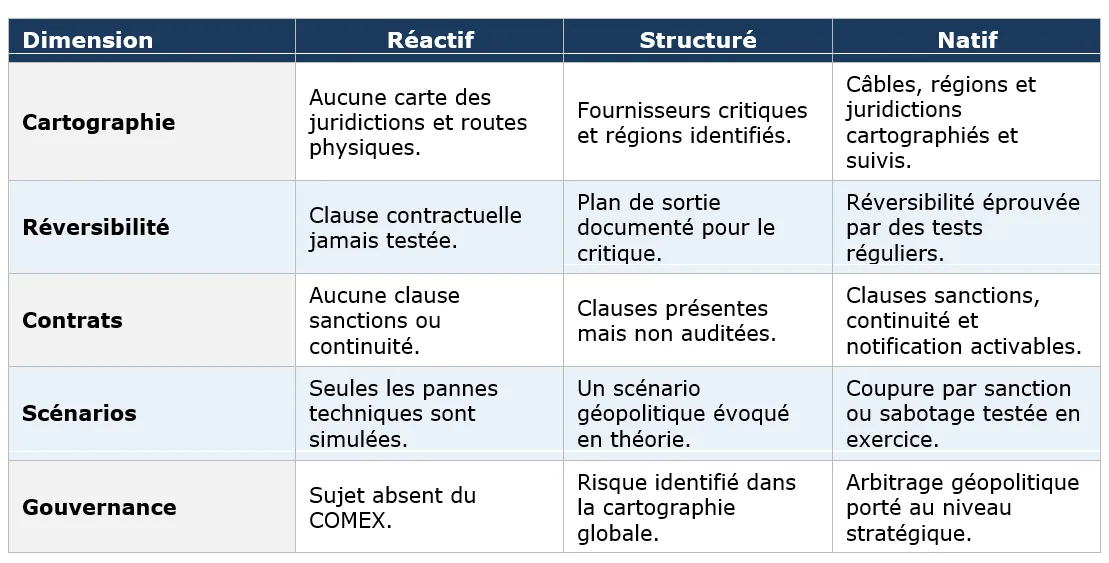
La première vulnérabilité géopolitique, ce n’est pas un câble. C’est l’ignorance de sa propre exposition.
7. Du risque subi au risque arbitré
Soyons clairs : il ne s’agit pas de « sortir du cloud » ni de viser l’autarcie numérique. Ce serait coûteux, lent et souvent illusoire.
Il s’agit de faire ses choix en conscience - exactement comme nous le disions de la dépendance au cloud. Tout ne mérite pas d’être souverain.
La clé est d’identifier le petit noyau de fonctions vitales qui doivent survivre à une coupure géopolitique, et de leur prévoir un vrai plan B. Diversification réelle, réversibilité testée, clauses contractuelles sur les sanctions, scénarios de crise non techniques : autant de leviers concrets et activables.
La souveraineté totale est une illusion coûteuse. La conscience de son exposition est une nécessité stratégique.
L’Essentiel pour Agir
1. Cartographier vos dépendances géopolitiques :
Identifiez la juridiction de vos fournisseurs critiques et les routes physiques (câbles, régions) qui soutiennent vos services essentiels. Sans cette carte, tout arbitrage reste aveugle.
2. Tester un scénario de coupure non technique :
Simulez la perte d’une région ou d’un compte par sanction, ou d’un câble par sabotage - pas un piratage. Vous découvrirez vos angles morts avant qu’ils ne vous découvrent.
3. Définir votre périmètre souverain minimal :
Listez les quelques fonctions qui doivent absolument survivre à un choc géopolitique, et provisionnez un plan B réel pour celles-là seulement. La souveraineté se concentre, elle ne se saupoudre pas.
Conclusion
La géopolitique a quitté les chancelleries pour entrer dans vos datacenters. Sanctions, câbles, fragmentation : ce ne sont plus des sujets pour diplomates, mais des paramètres d’architecture.
La bonne nouvelle, c’est qu’aucune de ces menaces n’impose la fatalité. Elle impose la lucidité.
Reste une dernière inconnue. Quand le câble est coupé, quand la région tombe, quand la décision vient d’ailleurs - qui, dans votre organisation, tranche ? Avec quel sang-froid, à quelle vitesse, sur quelles informations ?
Car la technologie peut être souveraine. Encore faut-il que la décision le soit aussi.
Bibliographie
ENISA - Threat Landscape 2025
https://www.enisa.europa.eu/topics/cyber-threats/threat-landscape
Panorama annuel des menaces cyber de l’Union européenne. Confirme que la géopolitique est un moteur majeur des opérations malveillantes et la convergence entre hacktivistes, criminels et acteurs étatiques.
Commission européenne - EU Action Plan on Cable Security / Submarine Cable Security Toolbox
Texte de référence sur la sécurité des câbles sous-marins européens (prévention, détection, réponse, dissuasion) et le rappel que 99 % du trafic intercontinental passe par ces câbles.
NATO - Baltic Sentry steps up patrols to safeguard Critical Undersea Infrastructure
Communiqué officiel de l’OTAN décrivant le dispositif Baltic Sentry, illustrant la militarisation de la protection des infrastructures sous-marines critiques.
Carnegie Endowment - The Baltic Sea at a Boil: Shadow Fleet and Subsea Infrastructure Sabotage
https://carnegieendowment.org/research/2025/06/baltic-russia-maritime-cable-sabotage?lang=en
Analyse de référence sur les sabotages de câbles en Baltique (Eagle S, flotte fantôme) et la logique de menace hybride à déniabilité plausible.
Parlement européen - Question parlementaire P-002270/2025 (sanctions américaines et CPI)
https://www.europarl.europa.eu/doceo/document/P-10-2025-002270_EN.html
Source institutionnelle documentant la perte d’accès à la messagerie Microsoft du procureur de la CPI à la suite de sanctions, cas emblématique de la dépendance numérique à une juridiction étrangère.