Chronique no 023 — 2026
La cartographie de ce qui compte
Synthèse du trimestre : une grille concrète pour cartographier vos dépendances, repérer vos verrous de souveraineté et assumer vos arbitrages.
Clôturer un trimestre, ce n’est pas archiver. C’est dessiner la carte de ses dépendances, nommer ses verrous et assumer ses arbitrages - avant que la vitesse des attaques ne décide à notre place.
Introduction
Pendant trois mois, Plan R a posé la même question, déguisée à chaque fois.
Le cloud et sa dépendance durable (épisode 002). L’open source face au propriétaire (003). Puis les données, les infrastructures critiques, la souveraineté, l’identité devenue périmètre, et la géopolitique entrée par effraction dans nos architectures.
Sept variations. Une seule obsession : de quoi dépendons-nous, et l’avons-nous choisi en conscience ?
Le trimestre s’achève. L’heure n’est pas au bilan administratif, ni aux indicateurs verts qui rassurent sans rien dire.
Elle est à la consolidation : rassembler ce qui a été posé, en faire une carte lisible, et transformer cette carte en outil de décision.
Car une dépendance qu’on ne voit pas ne se gouverne pas. Elle se subit, le jour où elle cède.
La vraie question de cette synthèse n’est donc pas « avons-nous progressé ? ». C’est : sommes-nous capables de dessiner, aujourd’hui, la carte de ce qui nous tient debout ?
1. Trois mois, une seule obsession : voir ce dont on dépend
Le fil rouge du trimestre n’a jamais été technique. Il a été le même à chaque épisode : la lucidité sur la dépendance.
Le cloud nous a appris qu’un choix d’hébergement engage l’organisation bien au-delà du SI. L’open source et le propriétaire, que chaque licence est un pari de long terme. Les données, qu’on protège mal ce qu’on n’a pas classé.
Les infrastructures critiques ont rappelé que le numérique touche désormais le monde physique. L’identité, qu’elle est devenue la vraie frontière. Et la géopolitique, qu’un câble coupé ou une loi extraterritoriale peut redessiner nos options du jour au lendemain.
Chacun de ces sujets a été tiré vers le même point : un arbitrage. Pas une fiche technique, un choix assumé.
On se souvient du dilemme entre disponibilité et confidentialité en pleine crise, ou de l’identité érigée en nouveau périmètre quand les murs réseau ont cessé d’exister. À chaque fois, la même bascule : un détail technique devenait une décision de direction.
Le trimestre n’a pas additionné des sujets. Il a décliné une seule discipline : regarder ses dépendances en face.
2. La dépendance n’est pas un défaut. C’est un état.
Une idée traverse tout le trimestre, et il faut la dire sans détour : aucune organisation moderne n’est autonome.
Dépendre d’un hyperscaler, d’un éditeur unique, de quelques experts rares ou d’une chaîne logistique étrangère n’est pas un échec. C’est la conséquence logique d’un monde interconnecté.
Le problème n’est jamais la dépendance elle-même. C’est la dépendance ignorée, héritée, jamais débattue.
L’histoire récente le rappelle sans ménagement : SolarWinds, Kaseya, l’incendie d’un datacenter. Aucune de ces crises n’a frappé directement les victimes. Toutes sont passées par un maillon que personne n’avait cartographié comme critique.
L’ANSSI le formule à sa manière dans son Panorama de la cybermenace 2025 : un « brouillard technologique et organisationnel » s’est installé, et ce flou profite directement aux attaquants. On ne défend pas ce qu’on ne voit pas.
La résilience ne consiste pas à supprimer la dépendance. Elle consiste à en avoir conscience, et à la maîtriser.
3. La souveraineté n’est pas un statut. C’est une capacité.
Le trimestre a mis un mot sous tension : souveraineté. Trop souvent réduite à la localisation des données, comme si un drapeau sur un datacenter suffisait.
Ce n’est pas ça. La souveraineté, c’est la capacité à décider, arbitrer et prioriser en situation dégradée - quand le contexte juridique, géopolitique ou contractuel se retourne.
Une région européenne n’efface pas l’extraterritorialité. Un label de confiance ne garantit pas la réversibilité réelle. Et reconnaître sa dépendance à des infrastructures étrangères, comme l’Europe le fait désormais ouvertement, est le premier acte souverain, pas une capitulation.
La souveraineté n’est donc pas une case à cocher. C’est une marge de manœuvre, qui se mesure le jour où tout se complique.
Ce n’est pas un statut qu’on affiche. C’est une capacité de décision qu’on conserve, ou qu’on a déjà cédée sans le mesurer.
4. La grille : cartographier ce qui compte
Assez de concepts. Voici l’outil promis : une grille pour qualifier chacune de vos dépendances critiques.
Elle ne demande pas de tout cartographier. Elle demande de qualifier ce qui, en tombant, vous met à l’arrêt. Cinq axes, cinq questions, trois signaux.
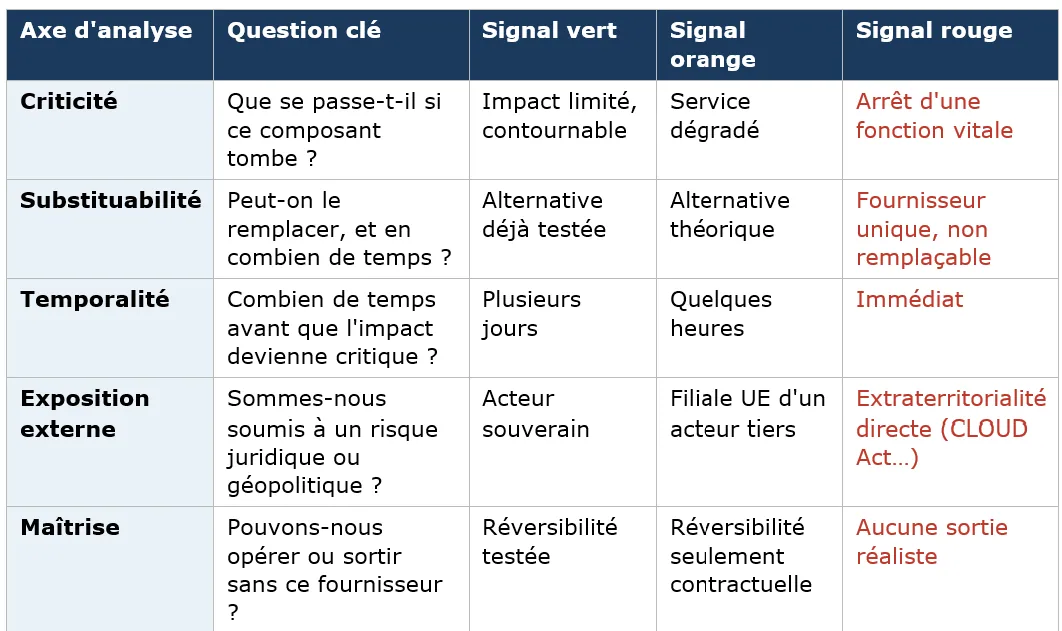
Cette grille n’invente rien : elle condense des cadres éprouvés. La fonction « Identify » du NIST CSF 2.0 (catégorie ID.AM) impose déjà l’inventaire des actifs, des fournisseurs et des flux. Le règlement DORA en fait une obligation chiffrée avec son registre d’informations des prestataires TIC. Et l’ISO 22301 relie tout cela à l’analyse d’impact sur l’activité.
Un actif qui cumule trois signaux rouges n’est pas une dépendance. C’est un point de défaillance unique qui s’ignore.
5. Les verrous qu’on découvre trop tard
Cartographier, c’est aussi nommer les verrous. Ceux qu’on signe sans les voir, et qu’on découvre sous contrainte.
La réversibilité fantôme : écrite dans le contrat, jamais testée dans la réalité.
Le lock-in silencieux : chaque service managé, chaque intégration spécifique resserre l’ancrage.
L’extraterritorialité : une loi étrangère qui prime, quelle que soit la localisation des serveurs.
La dépendance aux compétences rares : une poignée d’experts sans qui rien ne redémarre.
Ces verrous ne font pas la une des slides. Ils ne se voient pas tant que tout fonctionne. Et c’est précisément ce qui les rend dangereux.
Un verrou non identifié n’est pas neutre. C’est une décision déjà prise, mais par quelqu’un d’autre que vous.
6. De la carte à la décision : où en est votre gouvernance ?
Une carte ne sert à rien si personne ne décide à partir d’elle. La cartographie n’est pas un livrable de DSI : c’est une matière à arbitrage pour le COMEX.
Voici, pour clore le trimestre, une grille de maturité simple. Pas pour se noter. Pour se situer honnêtement.
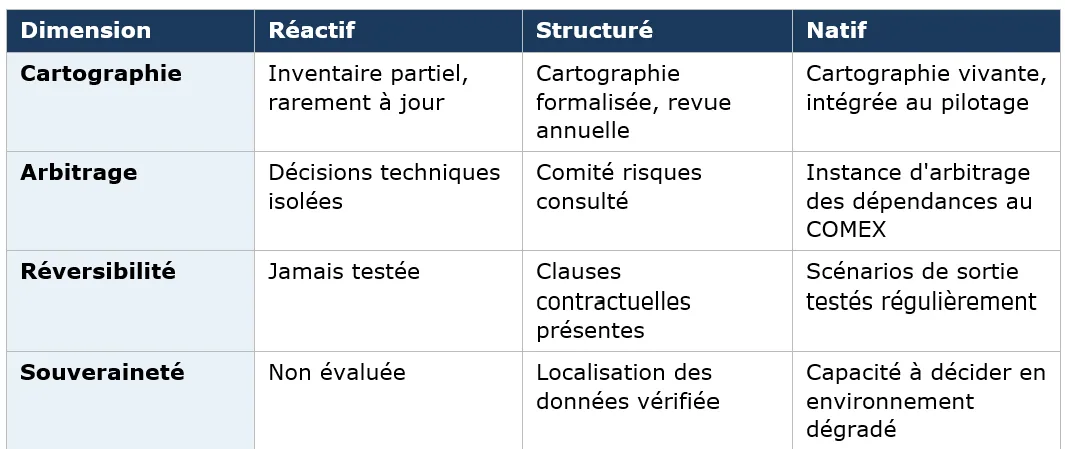
Le but n’est pas d’être « Natif » partout. C’est de savoir où l’on est, et de l’avoir choisi.
7. Et maintenant ? La carte est dessinée, l’attaque accélère
Supposons la carte faite. Les dépendances qualifiées, les verrous nommés, les arbitrages posés au bon niveau. Le trimestre a répondu à « que protège-t-on, et pourquoi ? ».
Reste une question que la cartographie ne résout pas : à quelle vitesse devrons-nous défendre cette carte ?
L’ENISA, dans son Threat Landscape 2025, décrit une bascule. Plus de quatre campagnes d’ingénierie sociale sur cinq s’appuient désormais sur l’IA. Les vulnérabilités sont exploitées en quelques jours, parfois quelques heures, après leur divulgation. L’attaque est passée à l’échelle de la machine.
Or une cartographie, aussi belle soit-elle, reste statique. Une défense pilotée uniquement par des humains, à la main, ne suivra plus le rythme. L’écart se creuse entre la vitesse du code et la capacité de réaction humaine.
Savoir ce qu’on protège ne suffit plus. Encore faut-il pouvoir le défendre au rythme imposé par l’adversaire.
L’Essentiel pour Agir
Transformez votre inventaire en cartographie. — Reprenez vos dépendances critiques et passez-les dans la grille des cinq axes. L’objectif n’est pas l’exhaustivité, mais de faire apparaître les signaux rouges qui dormaient dans un tableur.
Nommez vos verrous au bon niveau. — Réversibilité, lock-in, extraterritorialité, compétences rares : portez-les explicitement à l’arbitrage. Une dépendance débattue est une dépendance assumée ; une dépendance tue est une dette.
Posez la question de la vitesse. — Pour chaque dépendance critique, demandez-vous : si elle était attaquée maintenant, notre temps de réaction serait-il compatible avec la vitesse de l’attaque ? C’est le chantier du trimestre qui s’ouvre.
Conclusion
Un trimestre pour une seule leçon : on ne gouverne que ce que l’on voit.
La résilience ne commence pas avec un outil ou une norme. Elle commence avec une carte - honnête, vivante, partagée - de ce dont on dépend vraiment, et de ce qu’on a accepté de céder.
Mais une carte n’est qu’un point de départ. Car pendant qu’on la dessine, l’adversaire, lui, a déjà automatisé son offensive.
La prochaine étape n’est plus de savoir quoi protéger. C’est d’apprendre à répondre à la vitesse du code - sans jamais perdre l’humain qui décide.
Bibliographie
ANSSI - Panorama de la cybermenace 2025
https://cyber.gouv.fr/actualites/panorama-de-la-cybermenace-2025/
Le bilan annuel de référence de l’agence française : il documente le « brouillard technologique et organisationnel » qui profite aux attaquants et confirme pourquoi la cartographie des flux et des prestataires est une priorité opérationnelle.
NIST - Cybersecurity Framework (CSF) 2.0
https://nvlpubs.nist.gov/nistpubs/CSWP/NIST.CSWP.29.pdf
Le cadre de référence international : sa fonction « Identify » (catégorie ID.AM) pose l’inventaire des actifs, services, fournisseurs et flux comme socle de toute démarche de résilience - l’ossature méthodologique de la grille proposée.
Règlement (UE) 2022/2554 (DORA) - texte officiel
https://eur-lex.europa.eu/legal-content/FR/TXT/HTML/?uri=CELEX:32022R2554
Le règlement européen transforme la cartographie des dépendances en obligation : registre d’informations des prestataires TIC, supervision des tiers critiques et stratégies de sortie. Une illustration réglementaire directe du propos de la chronique.
ISO 22301:2019 - Systèmes de management de la continuité d’activité
https://www.iso.org/standard/75106.html
La norme internationale de continuité d’activité : elle relie l’identification des dépendances à l’analyse d’impact sur l’activité (BIA), c’est-à-dire à la hiérarchisation de « ce qui compte ».
ENISA - Threat Landscape 2025
https://www.enisa.europa.eu/publications/enisa-threat-landscape-2025
Le panorama européen des menaces : il documente l’industrialisation des attaques par l’IA et l’exploitation des vulnérabilités en quelques jours. La source qui ouvre le trimestre suivant sur la question de la vitesse de défense.