Chronique no 024 — 2026
SOC nouvelle génération : l'IA en co-pilote
L'IA transforme la détection cyber. Mais filtrer 95 % du bruit ne suffit pas : la résilience exige de garder le jugement humain dans la boucle du SOC.
Intégrer l’IA dans la détection ne consiste pas à déléguer le diagnostic. Cela consiste à garder la maîtrise du jugement quand la machine filtre l’essentiel du bruit.
Un analyste de SOC reçoit aujourd’hui des centaines d’alertes par jour. Il en traite une fraction. Le reste s’accumule, se périme, ou se dilue dans la masse. Ce n’est pas un défaut de compétence. C’est une question d’échelle.
Pendant ce temps, l’attaquant ne ralentit pas. Un rançongiciel chiffre un parc en quelques heures. Une compromission d’identité se propage en quelques minutes. Dans son panorama 2025, l’ENISA est sans ambiguïté : l’IA est désormais présente à chaque étape de la chaîne d’attaque, de la reconnaissance à la diffusion de la charge.
Le rapport de force est limpide. D’un côté, des attaques qui s’industrialisent et accélèrent. De l’autre, une capacité humaine d’analyse qui, elle, reste constante.
Au trimestre précédent, nous avons cartographié ce qui compte (épisode 023) : données, infrastructures, identité, souveraineté. Nous savons désormais ce que nous protégeons. Reste une question plus brutale : comment tenir quand le choc arrive à la vitesse de la machine ?
La réponse passe par l’automatisation. Elle est inévitable. Mais elle ouvre un piège : à force d’accélérer la défense, on finit parfois par déléguer le jugement. Or le jugement, lui, ne s’automatise pas.
La vraie question n’est pas « quel outil choisir ? ». C’est : quelle place reste à l’analyste quand la machine filtre 95 % du bruit ?
1. L’écart de vitesse : l’automatisation n’est plus une option
Pendant longtemps, le SOC a fonctionné de façon artisanale : une alerte arrive, un humain enquête, décide, agit. Ce modèle a tenu tant que les volumes étaient gérables. Ils ne le sont plus.
Trois réalités l’ont rendu intenable :
L’explosion des alertes : entre logs applicatifs, détections EDR et signaux réseau, un analyste croule sous des centaines de notifications quotidiennes. La « fatigue d’alerte » est devenue chronique.
La vitesse des attaques : chaque minute perdue accroît l’impact et le coût. L’humain n’est pas conçu pour réagir à l’échelle de la seconde.
Le coût humain : la pression permanente nourrit un turnover élevé dans les SOC. Automatiser le répétitif, c’est aussi préserver les équipes de l’épuisement.
Refuser l’automatisation, ce n’est pas protéger l’humain. C’est le condamner à réagir toujours trop tard. L’IA défensive n’est pas un gadget de modernité : c’est une réponse structurelle à un déséquilibre devenu insoutenable.
Sans automatisation, l’organisation ne réagit pas plus prudemment. Elle réagit simplement trop lentement.
2. Co-pilote, pas pilote : ce que l’IA sait faire, et ce qu’elle ne fera pas
L’IA appliquée à la détection excelle sur un terrain précis : le volume, la répétition, la corrélation. Elle trie les faux positifs évidents, croise un indicateur avec des bases de threat intelligence, repère une anomalie comportementale invisible à l’œil humain, et restitue un contexte enrichi en quelques secondes.
C’est considérable. Sur ces tâches, elle ne fatigue pas, ne décroche pas à 3 heures du matin, et ne laisse pas une alerte filer faute de temps.
Mais il y a une frontière qu’elle ne franchit pas. L’IA voit des motifs ; elle ne comprend pas les enjeux. Elle détecte une connexion anormale ; elle ignore que ce compte appartient au directeur financier en déplacement à l’étranger. Elle signale un transfert massif ; elle ne sait pas qu’une clôture comptable est en cours.
Le diagnostic — relier un signal technique à une réalité métier, arbitrer sous incertitude, décider quand l’information est incomplète — reste un acte de jugement. Et le jugement engage une responsabilité que nulle machine n’assume.
L’IA accélère la détection. Elle ne remplace pas le diagnostic. Confondre les deux, c’est confondre le bruit et le sens.
3. Quand l’outil devient le risque
Le fantasme du « SOC sans humain » est séduisant sur une slide. Sur le terrain, il fabrique de nouveaux risques.
Une action automatisée déclenchée sur un faux positif peut provoquer une mini-crise interne : bloquer le compte d’un dirigeant en pleine négociation, isoler à tort un système industriel critique. Un grand industriel énergétique a tenté d’automatiser l’isolement de ses systèmes OT : résultat, des blocages intempestifs de systèmes vitaux, et un retour en arrière vers la supervision humaine obligatoire.
Le second risque est plus insidieux : la boîte noire. Quand une IA déclenche une action sans trace explicable, qui peut justifier la décision en revue post-incident ? Sans traçabilité, l’efficacité d’aujourd’hui devient l’angle mort de demain.
C’est le prolongement direct du fil rouge du T2 : automatiser sans gouverner, c’est créer une dépendance invisible. On gagne en vitesse ce qu’on perd en maîtrise. Et la résilience n’a jamais été une affaire de vitesse seule.
Automatiser une mauvaise procédure ne la corrige pas. Cela accélère l’erreur.
4. La grille de répartition humain-machine
Le débat « faut-il automatiser ? » est mal posé. La vraie question est : où placer la validation humaine ? Voici une grille de maturité pour situer son SOC, dimension par dimension.
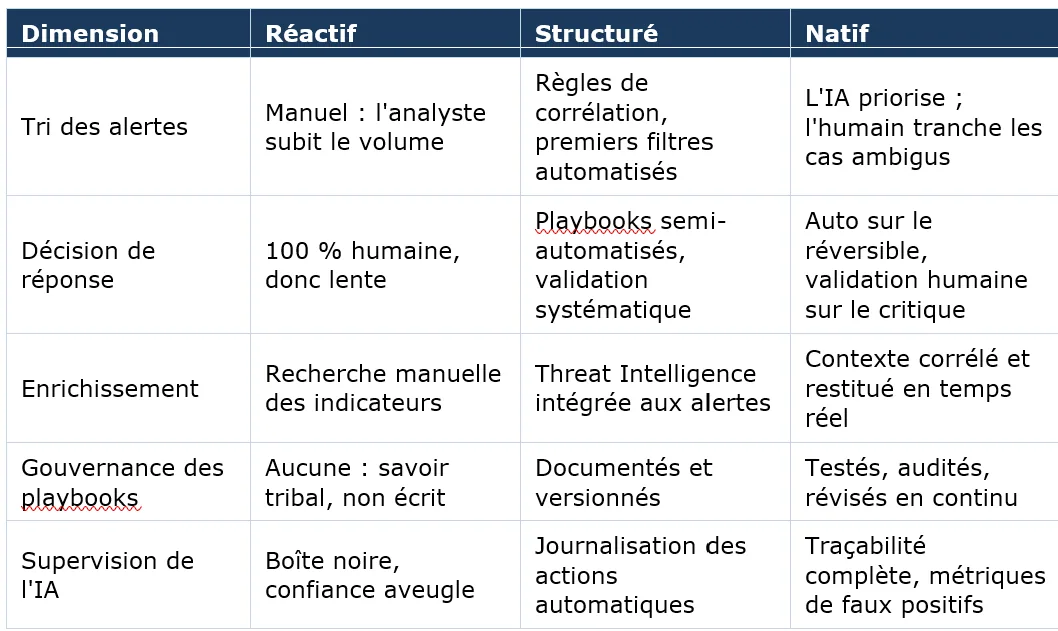
Aucune organisation n’est « Native » partout, et ce n’est pas l’objectif. Une cible « Native » sur la supervision de l’IA mais « Réactive » sur la gouvernance des playbooks est un déséquilibre dangereux : on automatise vite ce qu’on ne maîtrise pas encore. La maturité, ici, c’est la cohérence entre les lignes, pas la course à la dernière colonne.
La bonne question n’est pas « qu’automatiser ? » mais « où la validation humaine reste-t-elle non négociable ? ».
5. « Human in the loop » : calibrer l’autonomie sur la réversibilité
Garder l’humain dans la boucle n’est pas un slogan. C’est un choix d’architecture qui se décline en trois niveaux d’autonomie, à attribuer action par action :
Humain dans la boucle (in the loop) : l’IA propose, l’humain valide avant toute exécution. Réservé aux actions critiques ou irréversibles — couper un réseau de production, isoler un système industriel, bloquer un compte sensible.
Humain sur la boucle (on the loop) : l’IA agit, l’humain supervise et peut interrompre. Pour les actions standardisées à impact modéré, déjà éprouvées.
Humain hors de la boucle (out of the loop) : l’IA agit seule. À réserver aux actions triviales et parfaitement réversibles : fermeture de faux positifs connus, enrichissement d’alerte.
Le principe est simple à énoncer, exigeant à tenir : le niveau d’autonomie doit être proportionnel à la réversibilité de l’action. Plus une action est difficile à défaire, plus la main humaine doit rester sur le déclencheur.
C’est exactement la logique que porte le cadre AI RMF du NIST : gouverner, cartographier, mesurer, maîtriser. Une IA défensive est un système à risque comme un autre. Elle se gouverne — on ne la « fait pas confiance », on l’encadre, on la mesure, on l’audite.
Le degré d’autonomie accordé à la machine doit se mesurer à l’aune d’une seule question : et si elle se trompe, peut-on revenir en arrière ?
6. Du projet technologique au projet organisationnel
On présente souvent le SOC augmenté comme un achat d’outils. C’est une erreur de cadrage. C’est d’abord une transformation des métiers.
Quand la machine filtre 95 % du bruit, l’analyste ne disparaît pas : son rôle se déplace. Il passe d’exécutant — qui trie à la main — à superviseur et concepteur. Il conçoit les playbooks, calibre les seuils, arbitre les cas ambigus, audite les décisions de l’IA. C’est un travail plus rare, plus exigeant, et plus stratégique.
Cette montée en exigence a des prérequis. Les recommandations conjointes de la CISA sur le SIEM et le SOAR le rappellent crûment : on déploie un SIEM correctement réglé avant d’automatiser la réponse. Automatiser sur des fondations bancales, c’est industrialiser le désordre.
En France, la doctrine de l’ANSSI sur la supervision de sécurité — et le cadre de qualification PDIS qui en découle — fixe le même cap : la qualité d’un SOC se juge sur l’organisation, la gouvernance et la compétence des équipes, pas sur la seule sophistication des outils.
La technologie se déploie en quelques mois. La maturité organisationnelle, elle, se construit en années. C’est là que se gagne ou se perd la résilience.
L’Essentiel pour Agir
Cartographier avant d’automatiser — Listez vos cas d’usage, classez-les par fréquence et par réversibilité. On n’automatise pas ce qu’on n’a pas d’abord compris et documenté.
Calibrer l’autonomie sur la réversibilité — Pour chaque action automatisable, posez la question du retour arrière. Action irréversible ou critique : validation humaine obligatoire. Action triviale et réversible : autonomie possible.
Requalifier l’analyste, pas le remplacer — Investissez dans la compétence : conception de playbooks, supervision de l’IA, lecture du contexte métier. L’analyste de demain n’exécute pas — il gouverne la machine.
Conclusion
L’automatisation de la défense est inévitable. Ce n’est pas une menace pour l’humain : c’est la condition pour qu’il reste pertinent face à des attaques qui vont plus vite que lui. Mais la résilience ne naît pas de la machine seule. Elle naît d’une alliance lucide : l’IA produit, l’humain gouverne ; l’IA détecte, l’humain décide.
Le SOC augmenté n’est pas un projet d’outillage. C’est un choix d’organisation, de compétences et de gouvernance. On y gagne en vitesse à condition de ne jamais y perdre le discernement.
Reste une dernière inquiétude, que ce trimestre devra regarder en face. Nous venons de mettre l’IA au service de la défense. Mais cette même intelligence, entre d’autres mains, apprend aussi à attaquer — plus vite, à plus grande échelle, avec moins de signaux. Que devient l’équilibre humain-machine le jour où la machine d’en face accélère, elle aussi ?
La meilleure défense automatisée n’est pas celle qui retire l’humain de la boucle. C’est celle qui lui rend le temps de penser.
Bibliographie
ENISA — Threat Landscape 2025
https://www.enisa.europa.eu/publications/enisa-threat-landscape-2025
Panorama annuel des menaces dans l’UE. Documente la place désormais centrale de l’IA dans la chaîne d’attaque (reconnaissance, phishing, automatisation) — la justification chiffrée de l’écart de vitesse qui rend l’automatisation défensive incontournable.
ANSSI — Appel à commentaires sur la doctrine de supervision de sécurité (2026)
https://cyber.gouv.fr/actualites/lanssi-lance-un-appel-a-commentaires-supervision-de-securite/
Travaux de l’ANSSI servant de base au futur référentiel PDIS, intégrant cloud, délégation de service et diversité technologique. Ancre le propos dans le cadre français de qualification des SOC, où la gouvernance prime sur l’outil.
NIST — AI Risk Management Framework (AI RMF 1.0)
https://www.nist.gov/itl/ai-risk-management-framework
Cadre de référence pour gouverner les systèmes d’IA (Gouverner, Cartographier, Mesurer, Maîtriser). Directement applicable à l’IA défensive : on ne « fait pas confiance » à un algorithme, on l’encadre, on le mesure et on l’audite.
CISA — Guidance for SIEM and SOAR Implementation (2025)
https://www.cisa.gov/resources-tools/resources/guidance-siem-and-soar-implementation
Recommandations conjointes CISA/ACSC sur le déploiement du SIEM et du SOAR. Rappelle une règle structurante : régler correctement la détection avant d’automatiser la réponse, sous peine d’industrialiser le désordre.
ENISA — How to set up CSIRT and SOC
Guide opérationnel pour bâtir ou moderniser un CSIRT/SOC : prérequis, services, intégrations. Le socle organisationnel indispensable avant toute démarche d’automatisation et d’augmentation par l’IA.