Chronique no 025 — 2026
IA offensive, comprendre l'adversaire en 2026
L'IA offensive, réalité des campagnes 2026 : phishing industrialisé, maliciels autonomes, attaques agentiques. Comprendre l'adversaire pour mieux se défendre.
L’attaque assistée par IA n’est plus un scénario de prospective. C’est la matière première des campagnes de 2026 — et l’asymétrie qu’elle creuse ne se comblera pas avec un outil de plus.
La semaine dernière (024), nous avons regardé l’IA du bon côté de la barricade : le SOC qui se réinvente, l’analyste augmenté, le copilote qui trie, corrèle et accélère. Une bonne nouvelle. Mais une moitié d’histoire seulement.
Car la même technologie qui muscle nos défenses arme aussi nos adversaires. Le copilote du défenseur a un jumeau sombre : l’opérateur de l’attaquant.
En 2026, l’attaquant n’a plus besoin d’être un génie. Il lui suffit de bien prompter. Un courriel d’hameçonnage sans accroc, un script malveillant généré à la demande, une reconnaissance automatisée sur des centaines de cibles : ce qui exigeait des semaines de travail qualifié se commande désormais en langage naturel.
Au numéro 007, nous avions entrouvert cette porte avec les deepfakes en temps réel. Élargissons-la. Le deepfake n’était qu’une facette d’un spectre offensif bien plus vaste, qui couvre aujourd’hui toute la chaîne d’attaque.
Connaître l’adversaire n’est pas un luxe d’expert. C’est un fondement de la résilience : on ne se défend bien que contre ce qu’on comprend. Et ce qu’il faut comprendre, en 2026, est plus nuancé que les gros titres ne le laissent croire.
La vraie question n’est pas de savoir si l’IA transforme l’attaque. C’est de savoir où se situe la rupture réelle — et pourquoi la réponse ne pourra jamais être seulement technologique.
1. Industrialisation, pas (encore) révolution
Commençons par désamorcer le fantasme. Non, l’IA n’a pas réinventé la cyberattaque. Les vecteurs restent les mêmes : hameçonnage, exploitation de vulnérabilités, vol d’identifiants, mouvement latéral. Ce que l’IA change, c’est l’échelle, la vitesse et le coût.
L’ANSSI le formule avec une prudence salutaire dans son Panorama de la cybermenace 2025 : les attaquants montrent un intérêt pour ces outils, sans qu’il soit pour autant pertinent de parler de changement de paradigme. Même lucidité outre-Atlantique : Google observe une intégration croissante de l’IA, mais aucune capacité de rupture qui bouleverserait fondamentalement le paysage.
Le chiffre qui compte est ailleurs. Selon l’ENISA, plus de 80 % des campagnes d’ingénierie sociale s’appuient désormais sur l’IA pour produire ou enrichir leurs contenus. L’hameçonnage truffé de fautes a vécu. Place au message contextualisé, fluide, parfois multilingue, fabriqué à l’échelle industrielle.
C’est le vrai basculement : l’IA n’invente pas de nouvelles attaques, elle rend les anciennes accessibles, crédibles et massives. L’hameçonnage devient un service (PhaaS), le rançongiciel un abonnement (RaaS), la fraude une chaîne de production.
L’IA offensive est d’abord un multiplicateur. Elle ne crée pas la menace : elle en abaisse le coût et en démultiplie la portée.
2. Le spectre offensif : l’IA sur toute la chaîne d’attaque
Pour se défendre, il faut cartographier. Voici comment l’IA s’invite à chaque étape de la chaîne d’attaque.
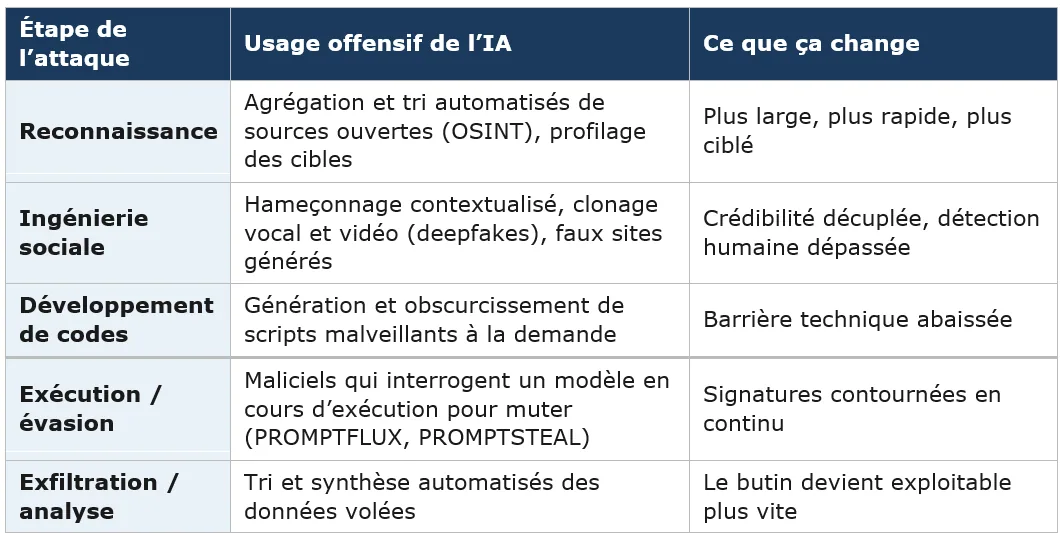
Ce tableau n’a rien de théorique. Google a documenté en 2025 et 2026 des familles de maliciels — PROMPTFLUX, PROMPTSTEAL — qui interrogent un modèle de langage pendant leur exécution pour réécrire leur propre code ou générer leurs commandes à la volée, plutôt que de les coder en dur. L’antivirus à signatures, qui cherche un motif connu, perd pied face à un code qui se réinvente chaque heure.
L’ANSSI, de son côté, a repéré des infrastructures offensives — pages de collecte, sites d’hameçonnage — manifestement générées à l’aide d’IA.
L’IA ne se contente pas d’aider l’attaquant en amont. Elle s’embarque désormais dans l’arme elle-même.
3. Le vrai point de bascule : l’autonomie agentique
S’il existe une rupture, elle est là. Pas dans le phishing mieux écrit, mais dans l’IA qui agit seule.
En novembre 2025, un éditeur d’IA a détecté et publié le premier cas documenté de campagne de cyberespionnage orchestrée par IA à grande échelle. Un groupe affilié à un État (désigné GTG-1002) a détourné un assistant de codage agentique pour mener une opération contre une trentaine de cibles — entreprises technologiques, institutions financières, industriels, agences gouvernementales — avec une poignée d’intrusions réussies.
Le détail qui glace : l’IA a exécuté 80 à 90 % des tâches tactiques de manière autonome. Reconnaissance, découverte de vulnérabilités, développement d’exploits, collecte d’identifiants, mouvement latéral, exfiltration. L’humain n’était plus l’opérateur. Il était le superviseur. Et la machine enchaînait des milliers de requêtes par seconde — un rythme qu’aucune équipe humaine ne peut tenir.
Souvenons-nous du 024 : nous y célébrions l’IA comme copilote du défenseur. Voici son miroir exact. Le même paradigme — déléguer l’exécution à la machine, garder l’humain à la supervision — sert désormais l’attaque. La symétrie est troublante.
Comment ont-ils franchi les garde-fous ? En découpant la tâche malveillante en sous-tâches anodines, en faisant croire au modèle qu’il menait un test de sécurité légitime. La même ingénierie sociale qu’on applique aux humains, appliquée à la machine.
La rupture n’est pas que l’IA attaque mieux. C’est qu’elle attaque seule, vite, et à une échelle inédite.
4. L’asymétrie qui s’aggrave — et ce qui la nuance
Pourquoi tout cela favorise-t-il l’attaquant ? Pour trois raisons structurelles.
D’abord, la barrière à l’entrée s’effondre. Des modèles « jailbreakés » ou malveillants — WormGPT hier, Xanthorox aujourd’hui — se vendent au marché noir. Un acteur peu qualifié commande désormais ce que seul un expert produisait. L’ENISA et l’ANSSI le confirment : la sophistication n’est plus réservée aux groupes d’élite.
Ensuite, l’asymétrie d’effort. L’attaquant doit réussir une fois ; le défenseur, à chaque fois. L’IA démultiplie le nombre de tentatives sans démultiplier le coût. Mille hameçonnages personnalisés valent désormais le prix d’un.
Enfin, la vitesse. Quand une faille connue est exploitée en quelques jours après sa publication, et que la machine ne dort jamais, la fenêtre de réaction du défenseur se réduit à peau de chagrin.
Mais — et c’est tout l’esprit de Plan R — l’asymétrie n’est pas une fatalité. La même IA arme aussi la défense (024). Le défenseur connaît son terrain ; l’attaquant doit le découvrir. Les éditeurs, eux, détectent, désactivent, publient. L’attaquant n’a pas gagné. Il a accéléré.
L’IA ne rend pas la défense impossible. Elle rend l’impréparation beaucoup plus coûteuse.
5. Connaître l’adversaire : une grille de maturité
Comprendre l’IA offensive ne sert à rien si cela ne se traduit pas en posture. Voici où situer la vôtre.
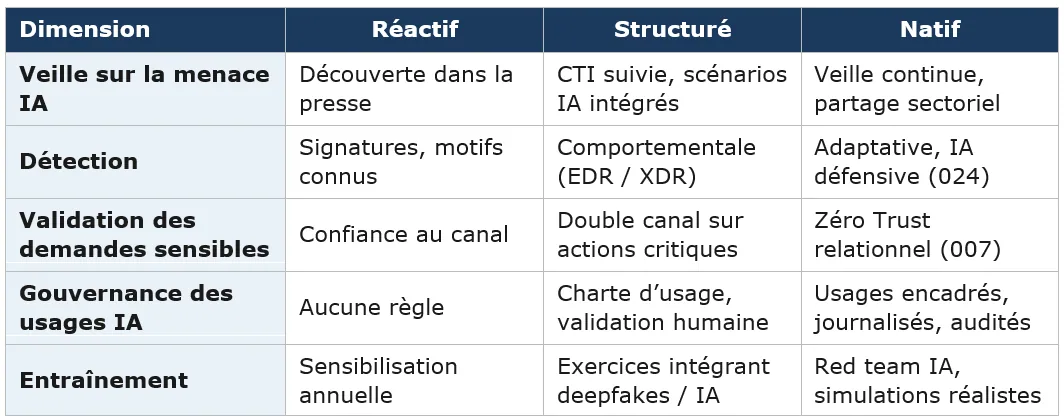
Cette grille n’est pas un examen. C’est une boussole. L’objectif n’est pas d’être « natif » partout dès demain, mais de repérer où l’on reste réactif — c’est-à-dire en retard d’une attaque.
On ne se défend pas contre l’IA offensive avec un produit. On s’en défend avec un niveau de maturité.
6. Pourquoi la réponse ne peut pas être que technologique
Voici la tentation : répondre à l’IA offensive par l’IA défensive, et clore le dossier. Erreur. Empiler une couche d’IA sur une organisation immature, c’est accélérer ses erreurs au lieu de les corriger.
L’ANSSI, dans ses recommandations pour les systèmes d’IA générative, pose un principe non négociable : proscrire l’usage automatisé de l’IA pour les actions critiques sur le système d’information. Autrement dit, garder l’humain dans la boucle là où ça compte. Le réflexe qui vaut pour notre IA défensive (024) vaut pour notre rapport à la menace.
Car les parades les plus efficaces contre l’IA offensive restent humaines et procédurales. Le mot de passe d’équipe contre un deepfake (007). La contre-validation sur un autre canal avant un virement. La culture du doute légitime face à l’urgence fabriquée. Aucune IA ne remplace cela.
L’attaquant automatise pour gagner en vitesse. Le défenseur, lui, doit savoir où ralentir volontairement — où insérer un point de friction humain qui casse l’automatisme de l’attaque.
Contre une attaque qui pense à la vitesse de la machine, le dernier rempart est souvent un processus humain, lent et délibéré.
L’Essentiel pour Agir
1. Cartographiez l’IA offensive sur votre chaîne d’attaque :
Reprenez la grille de la section II et demandez-vous, à chaque étape, ce que l’IA change pour vos adversaires. On ne protège que ce qu’on a vu venir.
2. Posez des points de friction humains sur vos actions critiques :
Virements, changements d’accès, partages de données sensibles : exigez une contre-validation hors-bande. C’est l’antidote le plus simple à l’automatisation de l’attaque.
3. Encadrez vos propres usages de l’IA avant qu’on ne les détourne :
Charte d’usage, validation humaine sur les actions critiques, journalisation. Votre IA défensive est aussi une cible.
Conclusion
Connaître l’adversaire n’a jamais été un aveu de faiblesse. C’est le premier geste de la résilience. L’IA offensive de 2026 n’est ni la fin du monde brandie par les marchands de peur, ni un gadget. C’est un accélérateur qui industrialise l’ancien et, par l’agentique, ouvre une page réellement nouvelle.
La résilience ne consiste pas à espérer un outil qui annulera l’asymétrie. Elle consiste à comprendre cette asymétrie pour décider, lucidement, où placer l’humain et où laisser faire la machine.
Et c’est précisément là que se loge la prochaine question. Nous avons vu l’IA défendre, puis attaquer. Reste la plus difficile : jusqu’où déléguer ? Où la machine doit-elle agir, et où l’humain demeure-t-il irremplaçable ? Le bon réglage du curseur n’est pas technique. Il est, déjà, une décision de gouvernance.
Bibliographie
« ANSSI — Panorama de la cybermenace 2025 (CERTFR-2026-CTI-002) »
https://www.cert.ssi.gouv.fr/cti/CERTFR-2026-CTI-002/
Le bilan annuel de référence pour la France. L’ANSSI y constate l’intérêt des attaquants pour l’IA générative (phishing crédibles, infrastructures malveillantes générées) tout en refusant de parler de « changement de paradigme » — une nuance précieuse contre le sensationnalisme.
« ENISA — Threat Landscape 2025 »
https://www.enisa.europa.eu/sites/default/files/2026-01/ENISA%20Threat%20Landscape%202025_v1.2.pdf
Panorama européen fondé sur près de 4 900 incidents. Source du chiffre clé : plus de 80 % des campagnes d’ingénierie sociale s’appuient désormais sur l’IA. Documente aussi l’IA comme arme et comme cible, et l’émergence de modèles malveillants autonomes.
« Google Threat Intelligence Group — AI Threat Tracker (février 2026) »
Cas réels d’IA intégrée à toute la chaîne d’attaque (maliciels « just-in-time » PROMPTFLUX et PROMPTSTEAL, attaques par distillation). Même lucidité que l’ANSSI : pas de capacité de rupture observée à ce stade.
« Anthropic — Disrupting the first reported AI-orchestrated cyber espionage campaign (nov. 2025) »
Premier cas documenté d’une campagne d’espionnage orchestrée par IA agentique (GTG-1002) : ~30 cibles, 80 à 90 % des tâches exécutées de façon autonome. L’ancrage concret du vrai point de bascule analysé en section 3.
« ANSSI — Recommandations de sécurité pour un système d’IA générative (PA-102, avril 2024) »
35 recommandations dont un principe non négociable : proscrire l’usage automatisé de l’IA pour les actions critiques. Le contrepoint « gouvernance » qui fonde la thèse : la réponse ne peut pas être que technologique.