Chronique no 027 — 2026
Bug Bounty et tests offensifs - éprouver avant l'attaquant
Bug Bounty, pentest, Red Team : pourquoi accepter d'être testé par des inconnus est un marqueur de maturité, et comment en faire un vrai levier de résilience.
Inviter des inconnus à chercher vos failles n’est pas une prise de risque. C’est le signe que vous êtes prêt à les regarder en face.
La semaine dernière, nous cherchions à automatiser la détection et la réponse sans anesthésier les équipes : garder l’humain dans la boucle, préserver la capacité de reprise en main. L’automatisation nous a fait gagner en vitesse de réaction.
Mais réagir vite, c’est encore réagir. C’est attendre que quelque chose se déclenche.
Il existe une posture plus inconfortable, et plus mûre : ne pas attendre l’incident. Aller chercher soi-même ses propres failles, avant qu’un adversaire ne s’en charge. C’est le terrain des tests offensifs et du Bug Bounty.
L’épisode 005 posait déjà l’idée : la résilience se joue avant l’incident, dans la conception, pas seulement dans la salle de crise. Éprouver ses défenses en conditions réelles, c’est pousser cette logique jusqu’au bout - se faire attaquer pour de faux, pour ne pas l’être pour de vrai sans le savoir.
Le sujet n’est pas technique. Il est de gouvernance. Car décider d’ouvrir ses systèmes à des chercheurs que l’on ne connaît pas suppose une forme rare d’assurance.
La vraie question n’est donc pas : avons-nous des failles ? Nous en avons tous. La vraie question est : sommes-nous assez mûrs pour vouloir les connaître avant l’attaquant - et pour agir une fois que nous les connaissons ?
1. De la défense qui attend à la défense qui provoque
Toute la cybersécurité défensive repose sur une posture d’attente. On attend l’alerte. On attend le signal faible. On attend le scan qui révèle une vulnérabilité connue. Même le SOC le plus automatisé, celui de l’épisode précédent, reste suspendu à un déclencheur.
Le test offensif renverse cette logique. Il ne demande pas « que va-t-il se passer ? ». Il demande : « que se passerait-il si quelqu’un essayait vraiment, maintenant, avec les moyens d’un attaquant ? »
Cette bascule change tout. Un scanner liste des failles théoriques. Un test offensif prouve qu’elles sont exploitables - ou non. Il transforme une hypothèse en démonstration.
Il y a une différence essentielle entre découvrir une faille chez soi, volontairement, dans un cadre maîtrisé, et la découvrir parce qu’un rançongiciel vient de chiffrer la production. Dans le premier cas, on choisit le moment, le périmètre et le coût. Dans le second, l’attaquant les choisit pour nous.
Point clé — éprouver ses défenses, c’est reprendre à l’adversaire le privilège de la surprise.
2. Trois dispositifs, une même intention : se faire attaquer pour de faux
Le vocabulaire offensif est souvent confondu. Pentest, Red Team et Bug Bounty ne sont ni des synonymes, ni des concurrents. Ce sont trois couches complémentaires.
Le test d’intrusion (pentest) est un audit mandaté, sur un périmètre défini, à un instant donné. Le NIST, dans son guide SP 800-115, en décrit la méthode : planification, règles d’engagement, exploitation contrôlée, remédiation. Utile - mais photographie figée.
La Red Team va plus loin. Elle simule un adversaire réaliste, avec ses tactiques, dans la durée, sans prévenir les équipes de défense. Elle ne teste pas que les failles techniques : elle éprouve la détection, la réponse, la coordination. Autrement dit, tout ce que nous avons construit dans les épisodes précédents.
Le Bug Bounty, lui, ouvre la recherche à une foule de chercheurs indépendants, rémunérés au résultat, en continu. Là où l’audit offre une photo, le Bug Bounty offre un film.
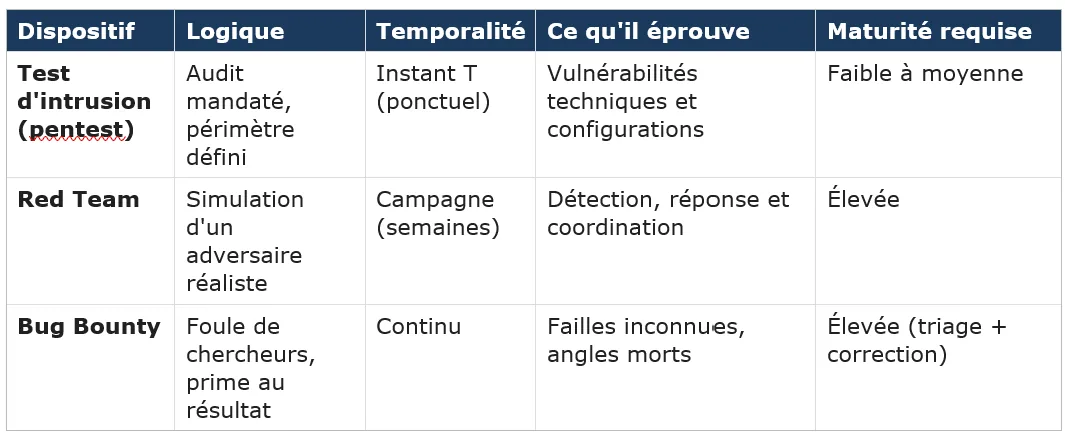
Point clé — ces dispositifs ne s’opposent pas. Ils se superposent - du ponctuel au continu, du connu à l’inconnu.
3. Ce que le Bug Bounty révèle vraiment d’une organisation
Voici le paradoxe que peu de dirigeants perçoivent : le Bug Bounty n’est pas d’abord un outil de découverte de failles. C’est un révélateur de maturité.
Ouvrir un programme suppose d’avoir déjà réglé une série de prérequis exigeants :
un périmètre clair - le scope - qui dit ce qui peut être testé, et ce qui ne peut pas ;
un canal de réception et une équipe capable de qualifier les rapports ;
une chaîne de correction qui fonctionne réellement ;
un cadre juridique protecteur et un budget de primes.
On n’ouvre pas un Bug Bounty pour devenir mûr. On l’ouvre parce qu’on l’est déjà.
L’État français l’a compris. Via la DINUM, il expose ses briques les plus sensibles - FranceConnect, ProConnect, la messagerie Tchap - à la communauté des chercheurs éthiques. L’argument officiel est limpide : repérer des failles inconnues en continu, là où un audit ne donne qu’un instantané, tout en faisant monter les équipes en maturité.
Accepter que des inconnus cherchent la faille chez soi, c’est afficher une confiance que peu d’organisations assument. Ce n’est pas une faiblesse exposée. C’est une force démontrée.
Point clé — le Bug Bounty ne fabrique pas la maturité. Il la rend visible.
4. Le piège fatal : trouver ne suffit pas
Nous l’avons déjà écrit à propos de la gestion des vulnérabilités : scanner ne sécurise rien. Ce qui compte, ce n’est pas la découverte, c’est ce qu’on en fait. L’inaction organisée reste le premier facteur de compromission.
Le Bug Bounty n’échappe pas à cette règle - il l’aggrave. Car ici, la faille n’est pas remontée par un outil silencieux, mais par un humain qui attend une réponse.
Un rapport ignoré, un triage qui traîne des semaines, une prime versée trop tard : et le chercheur ne reviendra pas. Pire, il en parlera. La réputation d’un programme se construit sur la vitesse de réponse, bien avant le montant des primes.
Autrement dit, un Bug Bounty ne mesure pas d’abord votre capacité à trouver des failles. Il mesure, impitoyablement, votre capacité à les corriger. Sans chaîne de remédiation fluide, tout le reste est cosmétique.
Point clé — un programme offensif expose vos délais de correction au grand jour. C’est un miroir, pas un bouclier.
5. Le crowdsourcing n’est pas le Far West : le cadre juridique et éthique
Inviter des inconnus à tester ses systèmes sans cadre serait irresponsable. Le crowdsourcing éthique repose précisément sur un contrat clair entre l’organisation et le chercheur.
Ce cadre tient en quelques piliers : un périmètre autorisé (ce qui peut être testé, et ce qui ne peut pas), des règles d’engagement (pas de destruction, pas d’exfiltration de données réelles), et une protection du chercheur de bonne foi - le fameux « safe harbor ».
En France, l’ANSSI joue un rôle de coordonnateur : elle reçoit les signalements de vulnérabilités, peut servir d’intermédiaire entre un chercheur et une organisation, et protège l’anonymat de celui qui alerte de bonne foi. Au niveau européen, l’ENISA structure la divulgation coordonnée (CVD), désormais adossée à la directive NIS2.
Sans ce cadre, deux dérives guettent : le risque juridique pour le chercheur honnête, et la divulgation sauvage - le full disclosure - qui expose la faille avant tout correctif.
Point clé — la confiance ne se décrète pas. Elle s’organise, par un cadre qui protège les deux parties.
6. Quand l’offensif devient une obligation : le signal réglementaire
Ce qui relevait hier du volontariat devient aujourd’hui une exigence. Avec DORA, le règlement européen sur la résilience opérationnelle du secteur financier, les tests offensifs entrent dans la loi.
Ses articles 26 et 27 imposent aux entités financières jugées significatives un test d’intrusion fondé sur la menace (TLPT), au moins tous les trois ans, sur les systèmes de production réels, à partir de scénarios tirés de la menace effective. Non plus une case à cocher, mais une preuve de résilience en conditions réalistes.
Le régulateur acte ainsi une conviction que Plan R défend depuis l’épisode 005 : la robustesse ne se déclare pas, elle se démontre. Le « shift left » - éprouver au plus tôt - franchit un cap : il devient une norme opposable.
Pour les organisations hors du champ financier, le message reste le même. Ce que DORA rend obligatoire pour les banques, la logique de résilience le recommande à toutes : ne pas attendre la contrainte pour se faire éprouver.
Point clé — le test offensif n’est plus un luxe de maturité. Il devient un standard de gouvernance.
L’Essentiel pour Agir
1. Commencez par la chaîne de remédiation, pas par le programme : avant d’ouvrir le moindre canal de signalement, assurez-vous de savoir qualifier, prioriser et corriger une faille dans des délais tenus. Un programme sans capacité de correction produit de la dette, pas de la sécurité.
2. Choisissez le dispositif adapté à votre niveau de maturité : un audit ponctuel pour cadrer, une Red Team pour éprouver la détection, un Bug Bounty pour la couverture continue. Ne sautez pas les étapes : le crowdsourcing suppose des fondations déjà solides.
3. Formalisez le cadre avant d’ouvrir la porte : périmètre, règles d’engagement, protection du chercheur, articulation avec l’ANSSI pour la divulgation coordonnée. La confiance envers des inconnus ne s’improvise pas - elle se contractualise.
Conclusion
Éprouver ses défenses avant l’attaquant n’est pas un exercice technique. C’est une décision de gouvernance, et un aveu de lucidité : admettre que l’on a des failles, et vouloir les connaître pendant qu’il en est encore temps.
Le Bug Bounty et les tests offensifs ne rendent aucune organisation invulnérable. Ils rendent visible ce qu’elle refusait de regarder - et mesurent sa capacité à y répondre.
Mais tout cela repose sur une hypothèse que nous n’avons pas encore interrogée : jusqu’où peut-on confier à d’autres - des inconnus, des tiers, des machines - le soin de nous éprouver, et de décider à notre place ? Où s’arrête la délégation, et où commence la responsabilité que nul ne peut déléguer ?
C’est là que se jouera la suite.
La résilience n’est pas l’art de ne jamais tomber. C’est celui de choisir, soi-même, le terrain de l’épreuve.
Bibliographie
Sources institutionnelles, vérifiées en direct le 3 juillet 2026.
« NIST SP 800-115 - Technical Guide to Information Security Testing and Assessment »
https://csrc.nist.gov/pubs/sp/800/115/final
Guide méthodologique de référence sur les tests de sécurité et l’intrusion : planification, règles d’engagement, exploitation contrôlée et remédiation. Le socle pour cadrer un pentest sérieux.
« ENISA - Coordinated Vulnerability Disclosure »
https://www.enisa.europa.eu/topics/vulnerability-disclosure
Cadre européen de divulgation coordonnée des vulnérabilités : rôles des chercheurs, coordinateurs et éditeurs, articulation avec NIS2 et la base européenne des vulnérabilités (EUVD).
« ANSSI / CERT-FR - Signalement et déclaration de vulnérabilités »
https://cyber.gouv.fr/declaration-vulnerabilites
Le CERT-FR coordonne le traitement des vulnérabilités signalées et peut servir d’intermédiaire entre un chercheur et une organisation, en préservant l’anonymat du lanceur d’alerte de bonne foi.
« DINUM - Le Bug Bounty, un dispositif pour renforcer la sécurité des services numériques de l’État »
Cas réel de l’État français (FranceConnect, ProConnect, Tchap) : le Bug Bounty y est présenté comme un moyen de repérer des failles inconnues en continu - à la différence d’un audit ponctuel - et de faire monter les équipes en maturité.
« Règlement (UE) 2022/2554 (DORA), articles 26-27 - Tests d’intrusion fondés sur la menace (TLPT) »
https://eur-lex.europa.eu/eli/reg/2022/2554/oj?locale=fr
Texte réglementaire qui rend les tests offensifs (TLPT) obligatoires, au moins tous les trois ans, pour les entités financières significatives. La preuve que l’épreuve offensive devient une norme de gouvernance opposable.