Chronique no 029 — 2026
Continuous Compliance - la conformité comme code vivant
La conformité continue transforme l'audit ponctuel en vérification permanente. Progrès réel, mais gare à l'illusion du tableau de bord vert.
La conformité cesse d’être une photographie datée pour devenir un flux permanent. Un progrès réel - à condition de ne jamais confondre le vert d’un tableau de bord avec la solidité du réel.
En 2014, obtenir l’homologation de sécurité d’un système, c’était décrocher un tampon valable trois ans. Une photographie. On vérifiait, on signait, on rangeait le dossier. Entre deux contrôles, le système vivait sa vie - et dérivait.
Ce modèle a longtemps tenu. Il ne tient plus. Les infrastructures changent chaque jour, parfois chaque heure. Un déploiement, une dépendance mise à jour, une règle de pare-feu modifiée : la conformité d’hier n’est déjà plus celle d’aujourd’hui.
Dès l’épisode 005, nous avons posé un principe : la conformité doit descendre dans le code (« Compliance as Code »). C’était le début du « Shift Left » - déplacer le contrôle au plus tôt. Ce qui n’était qu’une intuition en début d’année est devenu une pratique mature. La suite logique porte un nom : la conformité continue.
Le raisonnement est implacable. Si la conformité vit dans le code, elle se vérifie à la vitesse du code. En permanence. Le tableau de bord passe au vert, et reste vert.
Et c’est précisément là que le piège se referme. Car un voyant vert n’a jamais empêché une crise. La vraie question n’est pas : « suis-je conforme en continu ? » C’est : « que mesure réellement ce vert qui me rassure ? »
1. De la photographie au flux
Toute la logique de l’audit classique repose sur un instantané. On fige un état, on le compare à un référentiel, on conclut. Le problème n’est pas la méthode : c’est sa fréquence. Entre l’audit de janvier et celui de l’année suivante, onze mois d’angle mort.
L’ANSSI le reconnaît elle-même : une homologation « doit être reconduite au maximum tous les trois ans ». Trois ans, à l’échelle d’un système d’information moderne, c’est une éternité géologique. Le référentiel évolue, l’infrastructure mute, les dépendances se multiplient - et le tampon, lui, ne bouge pas.
La conformité continue inverse la logique. Elle ne demande plus « étiez-vous conforme le jour de l’audit ? » mais « l’êtes-vous maintenant, à cette seconde ? ». Elle transforme un jugement rétrospectif en signal temps réel.
Ce glissement n’est pas qu’une affaire d’outils. Il est philosophique. On passe d’une conformité-preuve - je démontre que j’étais en règle - à une conformité-état - je surveille que je le reste.
La dérive ne se produit pas pendant l’audit. Elle se produit entre deux audits. La conformité continue attaque exactement cet intervalle.
2. L’aboutissement du « Shift Left »
Si la conformité est écrite en code, la vérifier devient une opération machine. C’est tout l’objet du « policy as code » : traduire une exigence réglementaire en règle exécutable, testée à chaque déploiement, exactement comme on teste une fonctionnalité.
Le NIST a formalisé cette bascule avec OSCAL (Open Security Controls Assessment Language) : un format lisible par la machine qui décrit les contrôles, leur implémentation et les résultats d’évaluation. La conformité cesse d’être un document Word ; elle devient une donnée structurée, échangeable, automatisable.
Concrètement, la promesse est spectaculaire. Un audit qui prenait des mois se rejoue en minutes. L’écart n’est plus découvert un an trop tard : il est signalé au moment où il apparaît. Trois briques rendent cela possible :
Les contrôles comme code : chaque exigence devient un test automatisé et rejouable.
Le pipeline comme point de contrôle : rien ne se déploie sans franchir les barrières définies.
La preuve comme flux : les résultats alimentent un tableau de bord vivant, pas un classeur mort.
Le « Shift Left » de l’épisode 005 déplaçait le contrôle vers la gauche. La conformité continue le déplace partout, tout le temps.
3. Ce que la conformité continue résout vraiment
Ne boudons pas le progrès. Le gain est réel, et il touche au cœur de la résilience.
Le NIST, dans sa publication fondatrice sur la surveillance continue (SP 800-137), résume l’enjeu d’une formule juste : passer d’une gestion du risque « pilotée par la conformité » à une gestion « pilotée par la donnée ». Cocher la case ne suffit plus ; il s’agit de savoir, en continu, où l’on en est réellement.
Les bénéfices sont tangibles :
Fin de l’angle mort : la dérive de configuration se détecte en heures, plus en mois.
Preuve permanente : face à un régulateur (NIS2, DORA), on démontre un état, pas une intention.
Coût d’audit réduit : la preuve est produite en continu, pas reconstituée dans l’urgence de l’inspection.
Le secteur financier ne s’y est pas trompé. Le règlement DORA impose désormais des tests de résilience réguliers et structurés : la conformité-photographie y est explicitement jugée insuffisante. Le message du législateur est clair - prouver qu’on résiste vaut mieux que promettre qu’on résisterait.
La conformité continue ne rend pas seulement l’audit plus rapide. Elle rend la dérive visible avant qu’elle ne devienne incident.
4. Le piège du tableau de bord vert
Voici le revers. Et il est redoutable, car il se déguise en réussite.
Un tableau de bord vert mesure une chose : la présence des contrôles attendus. Il ne mesure pas leur pertinence. Il ne dit pas si les bons risques ont été couverts, ni si un contrôle coché protège réellement de quelque chose. Il atteste d’une conformité au référentiel, pas d’une solidité face au réel.
Nous l’avons vu à l’épisode 028 : l’automatisation qui tombe en panne est d’autant plus dangereuse qu’elle inspirait confiance. Le tableau de bord vert est cousin de ce danger. Il crée un confort. Et le confort endort la vigilance.
Rappelons une évidence de terrain, déjà croisée dans ces chroniques : un indicateur qui reste éternellement au vert n’est pas rassurant, il est suspect. Soit l’organisation est parfaite - cela n’existe pas -, soit le tableau de bord mesure ce qui est facile à mesurer, et non ce qui compte.
Le risque porte un nom : le « théâtre de la conformité ». Une scène impeccable, des voyants alignés, et derrière le décor, des risques bien réels que plus personne ne regarde - précisément parce que tout paraît vert.
Un tableau de bord vert prouve que vous vérifiez ce que vous avez décidé de vérifier. Rien de plus. La question reste entière : avez-vous décidé de vérifier ce qui compte ?
5. Grille de maturité : où en êtes-vous vraiment ?
Pour sortir des postures, une grille de lecture en trois niveaux - Réactif, Structuré, Natif -, appliquée cette fois à la conformité. Elle ne sert pas à se noter, mais à situer honnêtement son point de départ.
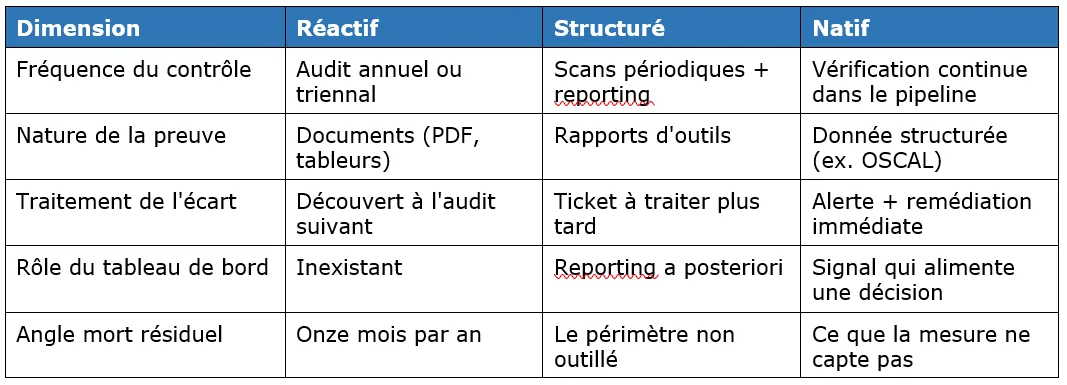
Le niveau « Natif » n’est pas le bout du chemin. C’est le niveau où le vrai travail - juger ce que le vert ne dit pas - commence enfin.
6. Gouverner le signal, pas seulement le produire
Automatiser la vérification, c’est la partie facile. Gouverner ce qu’elle produit, c’est la partie difficile - et c’est là que se joue vraiment la résilience.
La version 2.0 du cadre du NIST (CSF) l’a acté en érigeant la gouvernance en fonction à part entière : établir la stratégie, mais aussi la surveiller. Un tableau de bord sans autorité qui le lit, l’interroge et arbitre n’est qu’un écran de plus dans une salle déjà saturée d’écrans.
Trois questions de gouvernance doivent accompagner tout dispositif de conformité continue :
Qui décide de ce qu’on mesure ? Le périmètre du contrôle est un choix stratégique, pas un réglage technique.
Qui lit le rouge - et le vert ? Un écart signalé sans destinataire responsable est un écart ignoré.
Qui garde le droit de douter du vert ? La conformité continue crée une dépendance nouvelle : celle envers son propre système de mesure.
Et nous retrouvons le fil rouge de cette chronique, épisode après épisode : la résilience n’est pas l’absence de dépendance, c’est la gestion consciente de nos dépendances. Dépendre d’un tableau de bord sans jamais le questionner, c’est troquer un angle mort contre un autre.
La conformité continue est un formidable capteur. Un capteur ne décide rien. La décision, elle, ne se délègue pas.
L’Essentiel pour Agir
- Codez vos contrôles, mais choisissez-les en conscience —
Traduire une exigence en test automatisé (policy as code, OSCAL) est un gain majeur. Mais l’automatisation fige vos priorités : ne codez pas ce qui est facile à mesurer, codez ce qui protège vraiment.
- Traitez l’écart, pas le voyant —
Un tableau de bord n’a de valeur que par ce qu’il déclenche. À chaque signal, associez un responsable et une remédiation. Un vert permanent doit vous alerter autant qu’un rouge.
- Gardez une autorité qui doute —
Instituez une revue périodique qui ne regarde pas le tableau de bord, mais le remet en question : mesure-t-il encore les bons risques ? La vigilance ne se met jamais en pilote automatique.
Conclusion
La conformité continue est une belle victoire d’ingénierie. Elle referme un angle mort qui hantait la sécurité depuis toujours : l’intervalle entre deux contrôles. Ce qui n’était qu’un principe en début d’année est devenu une capacité opérationnelle.
Mais une capacité n’est pas une garantie. Le vert permanent ne prouve pas la résilience ; il prouve la vérification. Confondre les deux, c’est reconstruire, à grande vitesse et en temps réel, la vieille illusion du dossier bien rangé.
Reste alors la question qui nous accompagnera vers la fin de ce trimestre : quand la machine mesure, surveille et signale sans relâche, que reste-t-il, exactement, qui exige encore un jugement humain ? Où finit la vérification, où commence la responsabilité ?
Automatiser la preuve était l’enjeu de 2026. Assumer la décision derrière la preuve sera celui de demain.
Bibliographie
« OSCAL - Open Security Controls Assessment Language (NIST) »
Le format machine développé par le NIST pour décrire, échanger et automatiser l’évaluation des contrôles de sécurité - socle technique de la conformité continue.
« NIST SP 800-137 - Information Security Continuous Monitoring (ISCM) »
https://nvlpubs.nist.gov/nistpubs/legacy/sp/nistspecialpublication800-137.pdf
La publication fondatrice du NIST sur la surveillance continue : elle formalise le passage d’une gestion du risque pilotée par la conformité à une gestion pilotée par la donnée.
« Règlement DORA (UE) 2022/2554 - Résilience opérationnelle numérique »
Le règlement européen qui impose au secteur financier des tests de résilience réguliers et structurés - illustration réglementaire de l’insuffisance de la conformité ponctuelle.
« L’homologation de sécurité (ANSSI) »
https://cyber.gouv.fr/securisation/homologation-de-securite/
La démarche de référence française : une homologation reconductible tous les trois ans au maximum, parfait contrepoint du modèle « photographie » que la conformité continue dépasse.
« NIST Cybersecurity Framework (CSF) 2.0 »
https://www.nist.gov/cyberframework
La version 2.0 du cadre du NIST érige la gouvernance (« Govern ») en fonction centrale : établir la stratégie et la surveiller, au-delà de la seule production d’indicateurs.