Chronique no 032 — 2026
Synthèse T3 - L'équilibre humain-machine
Synthèse du trimestre : automatisation, IA, reprise manuelle. Une grille de maturité pour régler l'équilibre humain-machine sans perdre le jugement.
L’automatisation a tenu ses promesses. Le jugement, lui, ne se délègue pas. Toute la difficulté du trimestre tient dans cet écart.
Neuf semaines. Huit épisodes. Un même fil : la machine au service de la défense.
Nous avons ouvert le trimestre sur le SOC augmenté par l’IA (024), puis regardé l’adversaire s’emparer des mêmes armes (025). Nous avons industrialisé la détection et la réponse (026), organisé le test offensif permanent (027). Nous avons posé le contrepoint indispensable : que reste-t-il quand l’automatisation tombe (028) ? Nous avons vu la conformité devenir continue (029), le marché de l’assurance imposer ses standards de fait (030), et l’algorithme s’installer en prescripteur silencieux (031).
Le trimestre a une conclusion nette. Sur la vitesse, la machine a gagné, et ce n’était pas un débat. Sur le jugement, elle n’a rien gagné du tout - mais elle a beaucoup pris.
Voilà l’héritage encombrant de ces neuf semaines. Nous avons déplacé une frontière sans jamais la formaliser. Dans aucune organisation, personne n’a signé de note définissant précisément ce que la machine décide et ce que l’humain arbitre. Le partage s’est fait par accumulation de choix techniques, chacun raisonnable pris isolément.
La vraie question n’est donc pas « faut-il automatiser ? ». C’est : qui a réglé le curseur, selon quels critères, et à quelle échéance le rediscute-t-on ?
1. Ce que le trimestre a réellement établi
Une synthèse n’est pas un résumé. Huit épisodes ont fait apparaître trois lignes de force - et une seule mérite qu’on s’y arrête longtemps.
La vitesse n’est plus un différenciateur. Trier, enrichir, isoler un poste compromis en quelques secondes : c’est devenu le socle, pas l’avantage. Une organisation qui ne le fait pas n’est pas prudente, elle est en retard. L’ENISA documente depuis plusieurs cycles une exploitation des vulnérabilités plus rapide que les cycles de correction.
L’asymétrie s’est reconstituée un cran plus haut. L’attaquant a industrialisé au même rythme (025). Le gain net de l’automatisation défensive est donc plus faible qu’annoncé. Ce qu’on achète, ce n’est pas de l’avance : c’est le droit de rester dans la course.
La dépendance a changé de nature. Elle n’est plus seulement d’infrastructure (002) ni de fournisseur (030). Elle est devenue cognitive : dépendance à un tri qu’on ne refait pas, à une priorisation qu’on ne conteste pas, à une synthèse qu’on ne relit pas (031).
Le trimestre n’a pas produit un gain de puissance. Il a produit un déplacement de dépendance - et un déplacement non documenté.
2. Le curseur n’est pas une position, c’est une capacité de retour
On se représente volontiers l’équilibre humain-machine comme un réglage : plus ou moins d’automatisation, selon l’appétence au risque. L’image est commode. Elle est fausse.
Un curseur suppose qu’on puisse le ramener en arrière. Or dans la plupart des organisations, l’automatisation fonctionne comme un cliquet : elle avance, elle ne recule jamais. Les procédures manuelles cessent d’être maintenues. Les personnes qui les connaissaient changent de poste. L’outil devient la seule façon connue de faire - puis la seule façon concevable.
À ce stade, il n’y a plus de curseur. Il ne reste qu’une position subie, qu’on présente ensuite comme une stratégie.
La résilience ne consiste pas à automatiser moins. Elle consiste à conserver la possibilité de faire autrement - et à en payer le prix : documentation tenue à jour, exercices réels, temps d’équipe immobilisé. C’est la logique de l’épisode 028, portée à l’échelle du trimestre entier.
Un degré d’automatisation qu’on ne peut pas réduire n’est pas un choix. C’est une dépendance qui s’ignore.
3. Les quatre variables qui règlent le curseur
Décider ce qu’on automatise n’est pas affaire de conviction. Quatre variables suffisent à trancher la grande majorité des cas.
Réversibilité de l’action. Fermer une alerte en faux positif se rattrape. Isoler un automate industriel en pleine production, beaucoup moins. Plus l’action est irréversible, plus le point d’arrêt humain se justifie.
Coût d’une erreur, pas sa probabilité. Un modèle fiable à 99 % reste inacceptable si le pour-cent restant coupe une chaîne de paiement. On dimensionne un contrôle sur le pire cas plausible, jamais sur la moyenne.
Contrainte de temps réelle. Beaucoup d’actions ont été automatisées « pour aller vite » sans qu’aucune exigence de latence ne l’impose. Automatiser une tâche qui pouvait attendre trente minutes, c’est prendre un risque sans contrepartie.
Traçabilité de la décision. Si personne ne peut reconstituer pourquoi l’action a eu lieu, l’analyse post-incident est perdue - et l’apprentissage avec elle.
Ces quatre variables se combinent en une règle tenable : on automatise ce qui est réversible, peu coûteux en cas d’erreur, réellement urgent et intégralement tracé. Dès qu’une de ces conditions tombe, la main humaine redevient un dispositif de sécurité, pas une lenteur à corriger.
Le bon critère n’est pas « la machine sait-elle le faire ? », mais « que se passe-t-il si elle le fait mal, et combien de temps avant qu’on s’en aperçoive ? »
4. L’érosion silencieuse : ce que l’automatisation prélève
Il existe un coût qui n’apparaît dans aucun business case : la compétence qui ne s’exerce plus.
Un analyste qui n’a pas mené d’investigation manuelle depuis dix-huit mois n’a pas oublié la théorie. Il a perdu les réflexes : par où commencer, quoi regarder en premier, à quel moment une hypothèse ne tient plus. Ce savoir-là ne se rattrape pas en relisant une procédure la veille d’une crise.
Le phénomène n’a rien d’inédit. L’aéronautique le traite depuis quarante ans sous le nom de dégradation des compétences manuelles, et en a tiré une réponse simple : on impose des heures de vol sans pilote automatique. La cybersécurité, elle, découvre le problème.
Il arrive au pire moment. L’ENISA place la pénurie de compétences parmi les toutes premières menaces à l’horizon 2030. Une organisation qui automatise pour compenser un manque d’effectifs accélère mécaniquement l’érosion de ceux qui restent - et se retrouve, à terme, avec des outils que plus personne ne sait contredire.
Ce n’est pas un argument contre l’automatisation. C’est un argument pour la budgéter honnêtement : le temps d’exercice manuel est une ligne de coût assumée, pas une variable d’ajustement de fin de trimestre.
Une compétence qui ne s’exerce pas ne se dégrade pas lentement. Elle disparaît d’un coup, le jour où l’on en a besoin.
5. Grille de maturité : évaluer votre équilibre humain-machine
Comme pour chaque synthèse, voici l’outil de positionnement. Il ne mesure pas votre niveau d’automatisation - indicateur sans intérêt - mais la qualité du réglage et sa réversibilité.
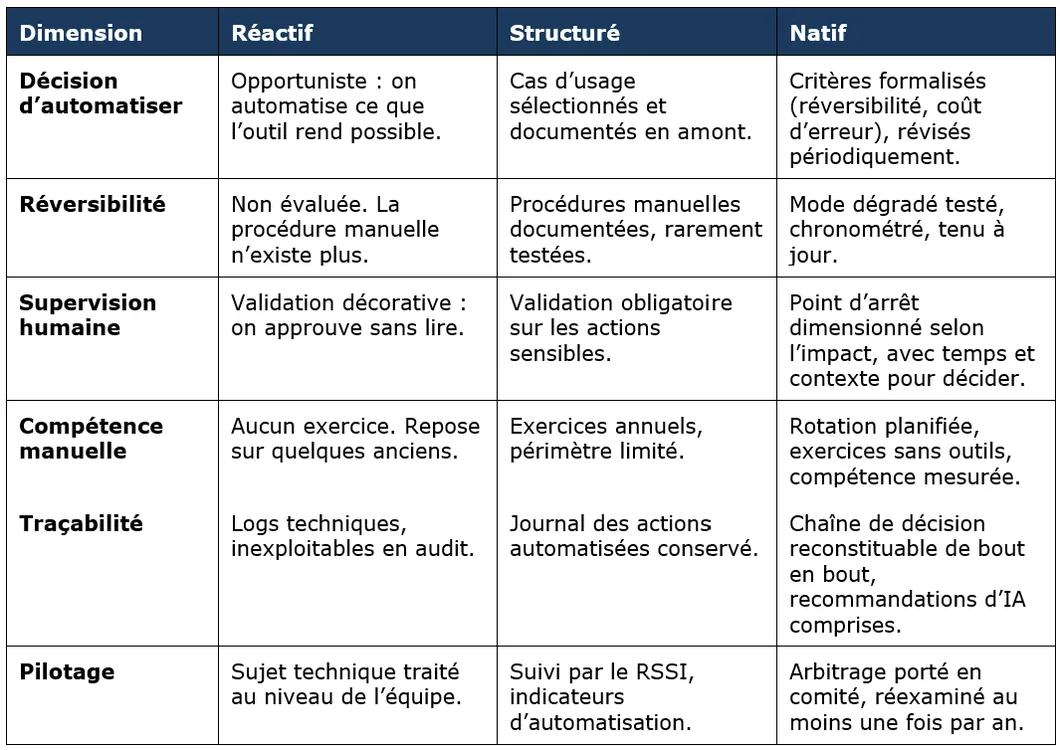
Le seul niveau qui compte est celui de votre ligne la plus faible. La maturité ne se moyenne pas : elle se lit au point de rupture.
6. Trois erreurs de réglage, toujours les mêmes
Automatiser une procédure immature. Le principe est ancien (026) : automatiser une mauvaise procédure ne la corrige pas, elle la répète plus vite et plus loin. L’orchestration n’est pas un outil de mise en ordre, c’est un amplificateur. Elle rend visible la maturité réelle des processus - parfois brutalement.
Confondre supervision et validation. Un opérateur à qui l’on demande d’approuver quarante recommandations par jour n’exerce aucun jugement : il tamponne. Le règlement européen sur l’IA nomme explicitement ce mécanisme le biais d’automatisation. Un contrôle humain qui ne dispose ni du temps, ni du contexte, ni du droit réel de dire non est un habillage de conformité, pas une sécurité.
Piloter au taux d’automatisation. C’est l’indicateur le plus flatteur et le moins informatif du domaine. Il monte toujours. Il ne dit rien de la réversibilité, rien de la compétence résiduelle, rien de la qualité des décisions prises. Et un tableau de bord entièrement vert n’a jamais empêché une crise (029).
Ces trois erreurs ont un point commun : elles se produisent partout où personne, à un niveau suffisant, n’a été rendu responsable du réglage.
7. Ce que ce trimestre laisse ouvert
Faisons le compte de l’année. Les fondations techniques sont posées (T1). Les dépendances sont cartographiées et les arbitrages assumés (T2). Les outils fonctionnent, les équipes montent en compétence, la frontière humain-machine commence à se documenter (T3).
Reste la partie la plus inconfortable. Elle n’est pas technique.
Qui, dans votre organisation, est nommément responsable de ce réglage ? Devant qui rend-il des comptes, et sur quelles preuves ? Avec quel budget - puisque la résilience figure encore, dans la plupart des comités, du côté des coûts et non des actifs ?
Le cadre européen a déjà tranché une partie de la question : la directive NIS2 fait remonter la responsabilité de la gestion des risques cyber aux organes de direction, avec obligation de formation. Ce n’est plus une bonne pratique, c’est une exigence. Reste à savoir ce qu’on en fait - et ce qu’on saura prouver le jour du contrôle.
Un réglage dont personne n’est responsable n’est pas une politique. C’est une habitude.
L’Essentiel pour Agir
- Cartographier vos décisions déléguées —
Listez sur une seule page les actions que vos systèmes exécutent ou recommandent sans validation humaine effective. Pour chacune, notez la réversibilité et le coût d’une erreur. La plupart des organisations découvrent à cette étape des délégations que personne n’a jamais décidées.
- Mesurer la réversibilité plutôt que le taux d’automatisation —
Prenez trois processus critiques et chronométrez leur exécution manuelle, sans outil, avec les personnes réellement disponibles un dimanche matin. Le chiffre obtenu vaut plus que n’importe quel indicateur de couverture.
- Porter le réglage à l’ordre du jour du comité —
L’équilibre humain-machine est un arbitrage de gouvernance, pas un paramètre d’outil. Présentez-le comme tel : une position, ses raisons, son coût, et la date à laquelle elle sera réexaminée.
Conclusion
Ce trimestre s’était donné un titre : l’intelligence au service de la résilience. Il se referme sur une nuance. L’intelligence artificielle a servi la rapidité, la couverture, l’endurance. Elle n’a servi le jugement à aucun moment - et ce n’était pas son rôle.
La résilience ne consiste pas à choisir entre l’humain et la machine. Elle consiste à savoir, à tout instant, lequel des deux est en train de décider - et à conserver le pouvoir de changer d’avis.
Trois trimestres nous ont donné des outils, une cartographie et des arbitrages. Il manque encore la réponse à la question la plus simple, et la plus rarement posée à voix haute : le jour où tout cela échouera, qui devra l’expliquer, et avec quelles preuves ?
C’est par là que commence la suite.
Bibliographie
https://nvlpubs.nist.gov/nistpubs/CSWP/NIST.CSWP.29.pdf
L’ajout de la fonction GOVERN en 2024 est exactement le mouvement décrit dans cet épisode : le pilotage du risque cyber cesse d’être un sujet d’équipe pour devenir un sujet de direction. Support direct de la grille de maturité.
« ENISA - Threat Landscape 2025 »
https://enisa.europa.eu/publications/enisa-threat-landscape-2025
Panorama européen fondé sur près de 4 900 incidents analysés. Documente l’accélération de l’exploitation des vulnérabilités qui justifie l’automatisation défensive - et ses limites.
« ENISA - Foresight Cybersecurity Threats for 2030 : pénurie de compétences et systèmes non corrigés »
Classe la pénurie de compétences au deuxième rang des menaces à l’horizon 2030. Source centrale de la section sur l’érosion des compétences manuelles.
« ANSSI - Recommandations de sécurité pour un système d’IA générative (avril 2024) »
https://messervices.cyber.gouv.fr/guides/recommandations-de-securite-pour-un-systeme-dia-generative
Guide de référence français sur la sécurisation des systèmes d’IA. L’ANSSI y proscrit explicitement les automatismes non validés par un humain sur les actions à impact - le principe même du point d’arrêt décrit ici.
« ISO/IEC 42001:2023 - Systèmes de management de l’intelligence artificielle »
https://www.iso.org/standard/42001
Première norme internationale de management de l’IA. Fournit le vocabulaire et la structure pour formaliser les critères d’automatisation et leur révision périodique.
« Directive (UE) 2022/2555 (NIS2) »
https://eur-lex.europa.eu/legal-content/FR/TXT/?uri=CELEX:32022L2555
Fait remonter la responsabilité de la gestion des risques cyber aux organes de direction et impose leur formation. C’est le point d’appui juridique de la transition vers le prochain trimestre.