Chronique no 033 — 2026
Préparation à l'audit NIS2 - preuves, documentation, posture
Transposition NIS2 en retard, mais contrôle inévitable. Grille de 8 dossiers de preuve pour documenter sa conformité et tenir face à un audit ANSSI.
Un contrôle réglementaire ne se prépare pas la veille. Il se documente en continu.
Le trimestre qui s’achève nous a emmenés loin dans la machine. SOC de nouvelle génération, détection industrialisée, IA offensive, algorithmes de décision, équilibre humain-machine : le T3 a exploré ce que l’intelligence apporte - et ce qu’elle coûte - à la résilience.
Le T4 change de registre. On quitte les outils pour la gouvernance, la redevabilité et la culture. Et il commence par le sujet le plus concret qui soit : l’épreuve du contrôle.
NIS2 est cité dans cette chronique depuis le premier épisode. Nous l’avons croisée en parlant de « shift left » et de Compliance as Code (005), de cartographie des dépendances, de conformité continue (029), d’assurabilité (030). Le moment est venu de la regarder pour ce qu’elle est en train de devenir : un rendez-vous.
Un rendez-vous dont la date, en France, reste étrangement floue - et c’est précisément ce qui rend la préparation risquée.
La vraie question n’est pas : sommes-nous conformes ? C’est : sommes-nous capables de le démontrer ?
1. Le paradoxe français : une échéance sans date
L’échéance européenne de transposition de NIS2 était fixée au 17 octobre 2024. La France ne l’a pas tenue, et le retard s’est installé dans la durée.
Le projet de loi relatif à la résilience des infrastructures critiques et au renforcement de la cybersécurité - qui transpose d’un seul mouvement les directives REC et NIS2 ainsi que des dispositions liées à DORA - a été adopté par le Sénat le 12 mars 2025, puis par une commission spéciale de l’Assemblée nationale le 10 septembre 2025. Le dossier législatif ne va pas plus loin à ce jour.
Beaucoup en tirent une conclusion rassurante : sans loi, pas d’obligation, donc pas d’urgence. Le raisonnement est juridiquement défendable et opérationnellement dangereux, pour trois raisons.
Le contenu, lui, est stabilisé. Depuis le 17 mars 2026, l’ANSSI diffuse le Référentiel Cyber France (ReCyF), document de travail listant les mesures recommandées pour atteindre les objectifs de sécurité fixés par NIS2. Non obligatoire par défaut, il pourra être invoqué par les entités qui l’appliquent en cas de contrôle.
Une partie du dispositif ne dépend pas de la France. Le règlement d’exécution (UE) 2024/2690 est d’application directe : pour les fournisseurs cloud, centres de données, CDN, MSP, MSSP, registres de noms de domaine ou prestataires de services de confiance, les exigences techniques sont déjà posées.
Le temps de préparation ne se rattrape pas. Constituer un historique de revues annuelles, de comptes rendus d’exercices et de décisions tracées demande des mois. Une loi promulguée n’accélère pas la production de preuves passées.
L’incertitude porte sur le calendrier, pas sur le contenu. Attendre la date, c’est renoncer au seul avantage dont on dispose encore : le temps.
2. Ce qu’un contrôle regarde vraiment
Un contrôle n’évalue pas votre sécurité. Il évalue ce que vous pouvez lui montrer de votre sécurité. La nuance paraît triviale. Elle est structurante.
L’ENISA a publié en juin 2025 un guide technique d’implémentation adossé au règlement d’exécution. Sa particularité mérite d’être soulignée : pour chaque exigence, il propose non seulement des recommandations de mise en œuvre, mais aussi des exemples de preuves - les types d’éléments qui permettent d’établir qu’une exigence est en place.
C’est un document non contraignant, et l’ENISA précise elle-même qu’exiger l’intégralité des preuves listées relèverait d’une supervision très stricte. Mais en l’absence de doctrine de contrôle française publiée, c’est la meilleure grille de lecture disponible.
Ce qu’on y lit, en creux, c’est qu’une preuve utile réunit trois qualités.
Elle existe : le document, le registre, le journal, l’enregistrement.
Elle est approuvée : par qui, à quel niveau, à quelle date. La date d’approbation formelle par l’organe de direction est explicitement attendue dans la politique de sécurité.
Elle est vivante : revue au moins annuellement, versionnée, avec un historique de modifications et une trace des décisions prises à l’issue de la revue.
Un document non daté et non approuvé n’est pas une preuve. C’est une intention.
3. La documentation : moins de classeurs, plus de traçabilité
Une idée fausse circule : NIS2 imposerait une inflation documentaire. La réalité est plus nuancée.
Le règlement d’exécution structure la documentation autour d’une politique de sécurité des réseaux et systèmes d’information - document de plus haut niveau, approuvé par l’organe de direction - complétée par une dizaine de politiques thématiques : gestion des risques, gestion des incidents, sécurité de la chaîne d’approvisionnement, tests de sécurité, évaluation de l’efficacité des mesures, cryptographie, contrôle d’accès, comptes à privilèges, traitement des actifs, supports amovibles.
Documenter ces sujets est obligatoire. Le format ne l’est pas. L’entité reste libre de produire des documents séparés, d’enrichir des politiques existantes, ou de tout regrouper dans un corpus unique.
Autrement dit : personne ne vous demande dix classeurs. On vous demande de pouvoir répondre, sur chacun de ces dix sujets, à quatre questions - que dit la règle, qui l’a approuvée, quand a-t-elle été revue, et comment vérifie-t-on qu’elle s’applique.
C’est exactement l’esprit du Compliance as Code évoqué dans l’épisode 005 et prolongé en 029 : la règle n’a de valeur que si sa vérification est outillée et répétable. Une politique dont le respect ne se mesure nulle part est un texte, pas un contrôle.
L’exigence porte sur la traçabilité, pas sur le volume. Un corpus court et tenu vaut mieux qu’une bibliothèque abandonnée.
4. Huit dossiers de preuve : la grille de préparation
Voici une grille de travail directement exploitable. Pour chaque domaine : la preuve type attendue, et le signal de faiblesse le plus fréquemment observé - celui qui transforme une organisation réellement solide en organisation difficilement démontrable.
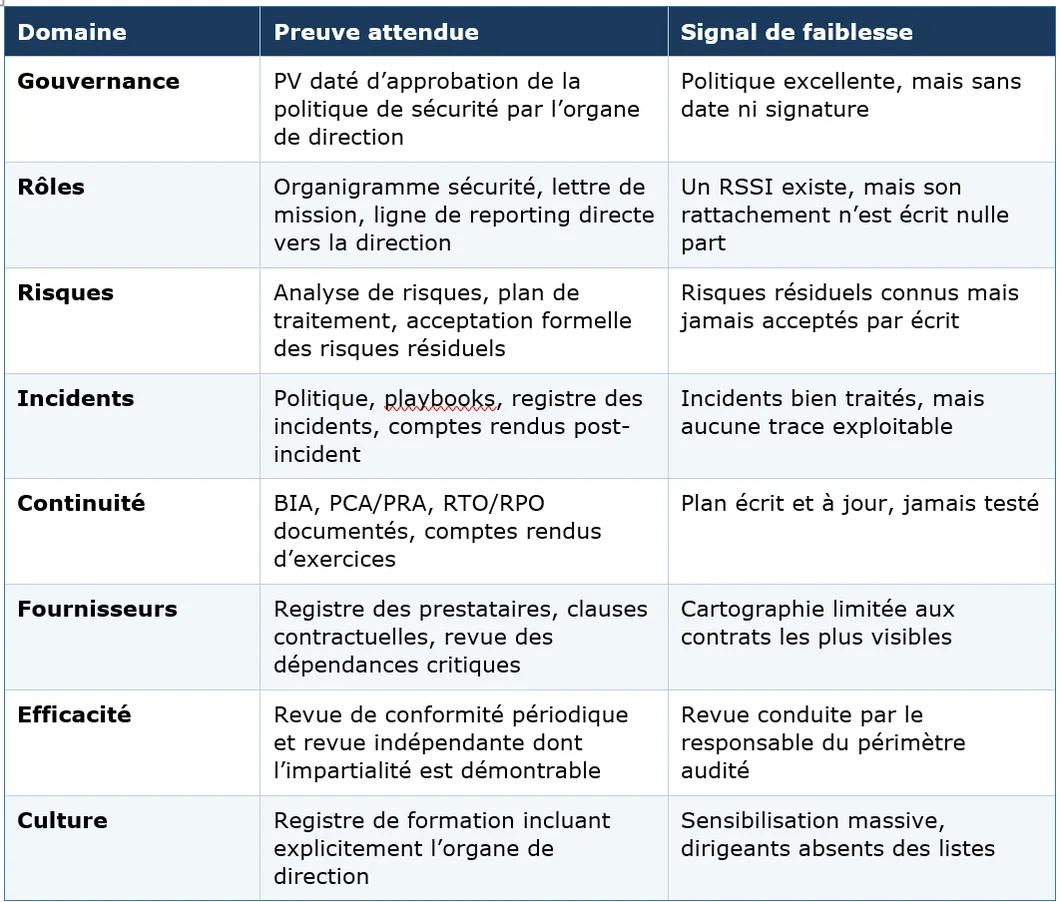
Cette grille n’est pas exhaustive et ne se substitue à aucun référentiel. Elle sert à un exercice précis : passer en revue chaque ligne et répondre par oui ou par non à la question « si on me le demandait demain matin, qu’est-ce que je sors du tiroir, et est-ce daté ? ».
Le résultat de cet exercice est presque toujours le même. Les écarts ne portent pas sur les mesures de sécurité elles-mêmes. Ils portent sur leur formalisation : des choses faites, bien faites, mais non tracées.
Faites l’exercice à froid, sans enjeu. Un écart identifié six mois avant un contrôle est un plan d’action. Découvert pendant, c’est un constat.
5. Le piège de la documentation morte
Le risque le plus courant n’est pas l’absence de documentation. C’est sa fossilisation.
Le guide de l’ENISA revient avec insistance sur une exigence : réviser au moins annuellement, et à chaque incident significatif ou changement majeur d’activité ou de risque. Politique de sécurité, rôles et responsabilités, analyse de risques, plan de traitement, procédures de réponse à incident, périmètre de journalisation. Tous portent la même mention.
Et à chaque fois, la preuve attendue est du même ordre : un historique de versions, un journal de modifications, un compte rendu de revue, une trace d’approbation. Ce ne sont pas des artefacts bureaucratiques. Ce sont les seuls éléments qui distinguent un dispositif piloté d’un dispositif abandonné.
Trois symptômes doivent alerter :
une politique dont la dernière version date de plus de deux ans, dans une organisation qui a changé de SI, de prestataires ou de périmètre ;
un plan de continuité complet, cohérent, et dont aucun compte rendu d’exercice n’existe ;
une revue de conformité conduite par la personne qui pilote le périmètre audité - l’impartialité de la revue indépendante est une exigence explicite, et une séparation hiérarchique impossible doit être compensée par des mesures documentées.
La parade est connue et elle rejoint l’automatisation défendue tout au long du T3 : plus la production de preuve est adossée aux outils qui exécutent déjà les contrôles, moins elle dépend de la disponibilité d’une équipe un vendredi soir. Une preuve générée est une preuve tenue.
Ce qui n’est pas revu n’est pas maintenu. Ce qui n’est pas daté n’est pas prouvable.
6. La direction dans la boucle : ce qui change vraiment
C’est le déplacement de fond de NIS2, et il est trop souvent traité comme une formalité.
Le ReCyF pose que le dirigeant exécutif de l’entité est responsable de la sécurité numérique en son sein, et en particulier du suivi de la conformité des systèmes d’information aux mesures attendues. Le règlement d’exécution exige que la politique de sécurité soit approuvée par l’organe de direction, que les résultats des revues indépendantes lui soient rapportés, que les risques résiduels soient formellement acceptés, et qu’au moins une personne lui rende compte directement sur les sujets de sécurité.
Le projet de loi français va plus loin encore, en prévoyant que la responsabilité des dirigeants puisse être engagée, avec la possibilité de suspendre temporairement l’exercice de fonctions de direction en cas de manquement grave d’une entité essentielle.
Les preuves attendues à ce niveau sont d’une simplicité désarmante - et souvent absentes : procès-verbaux de comités où la sécurité figure à l’ordre du jour, décisions d’allocation de ressources, attestations de formation des dirigeants, relevés de décisions d’acceptation de risque.
L’épisode 032 concluait le T3 sur l’équilibre humain-machine : ce que l’on automatise, ce que l’on garde en jugement humain. On retrouve ici la même logique, un cran plus haut. L’arbitrage réglementaire ne s’automatise pas et ne se sous-traite pas. Il se signe.
La conformité NIS2 ne se délègue pas au RSSI. Elle s’instruit par le RSSI et se décide en comité de direction.
7. Capitaliser : vous avez déjà une partie du dossier
Rien de tout cela n’impose de repartir d’une page blanche. Trois leviers existent, et ils sont sous-utilisés.
Les certifications déjà détenues. Le ReCyF prévoit qu’un système de management de la sécurité de l’information certifié ISO/IEC 27001:2022 puisse être invoqué lors d’un contrôle pour apporter une présomption de conformité - sur les systèmes couverts par la certification. La restriction de périmètre est la clé : une certification qui ne couvre qu’un service ne démontre rien au-delà.
Les prestations qualifiées. Le recours à une prestation d’accompagnement et de conseil en sécurité qualifiée par l’ANSSI peut également être présenté lors d’un contrôle, notamment pour la préparation du dispositif de gestion de crise.
Les correspondances entre référentiels. L’ANSSI met à disposition un outil de comparaison entre le ReCyF et les autres référentiels, normes et réglementations existants. L’ENISA publie de son côté une table de correspondances vers ISO/IEC 27001 et 27002, le NIST Cybersecurity Framework 2.0 et d’autres cadres.
Une réserve, toutefois, et elle est de taille : ces correspondances ne sont pas des équivalences. Deux référentiels peuvent traiter le même sujet avec des niveaux d’exigence différents. Le mapping sert à éviter les doublons d’audit et à réutiliser des preuves existantes - pas à conclure qu’un contrôle est déjà satisfait.
On ne repart pas de zéro. Mais on vérifie ce que le périmètre couvre réellement, avant de s’en prévaloir.
L’Essentiel pour Agir
- Constituez le dossier avant d’attendre le décret —
Le calendrier législatif est incertain, le contenu ne l’est plus. Prenez la grille des huit domaines, désignez un porteur par ligne, et fixez-vous une date de revue collective. L’objectif n’est pas d’être parfait : c’est de savoir précisément où sont vos trous.
- Datez, approuvez, versionnez —
Trois gestes qui ne coûtent presque rien et qui transforment un document en preuve. Chaque politique doit porter une date d’approbation, un niveau d’approbation, un numéro de version et une date de prochaine revue. Sans cela, votre travail réel reste invisible pour un contrôleur.
- Faites entrer la direction dans la boucle documentaire —
Mettez la sécurité à l’ordre du jour d’un comité de direction, faites-en un relevé de décisions, tracez l’acceptation des risques résiduels et la formation des dirigeants. C’est la catégorie de preuve la plus rapide à produire et la plus systématiquement absente.
Conclusion
La résilience ne consiste pas à cocher des cases avant une échéance. Elle consiste à tenir, dans la durée, un dispositif dont on peut rendre compte à tout moment - parce qu’il est piloté, revu, et signé par ceux qui en portent la responsabilité.
L’audit NIS2 ne mesurera pas la qualité de vos équipes. Il mesurera votre capacité à en apporter la preuve. Ce sont deux choses différentes, et la seconde ne s’improvise pas.
Reste une question que ce premier épisode du trimestre laisse ouverte. Une fois le dossier constitué, à qui rend-on compte, à quelle fréquence, et avec quels chiffres ? Documenter est une chose. Piloter par la mesure, sans se raconter d’histoires, en est une autre - et c’est là que la plupart des tableaux de bord se révèlent rassurants plutôt qu’utiles.
Un contrôle ne se prépare pas. Il se subit ou il se traverse - selon ce qu’on a écrit avant.
Bibliographie
« La directive NIS 2 - ANSSI »
Le portail officiel de l’autorité nationale : état de la transposition, accès au Référentiel Cyber France (ReCyF) et au comparateur de référentiels. La source de vérité sur le calendrier français.
« NIS 2 : l’ANSSI poursuit et renforce sa dynamique d’accompagnement - ANSSI »
https://cyber.gouv.fr/actualites/nis-2-lanssi-poursuit-et-renforce-sa-dynamique-daccompagnement/
Présentation du ReCyF, de son principe de proportionnalité et de l’outil de comparaison avec les référentiels existants. Utile pour calibrer l’effort attendu selon la maturité de l’entité.
« Technical Implementation Guidance on Cybersecurity Risk-Management Measures - ENISA (juin 2025) »
Le document qui liste, exigence par exigence, des exemples de preuves attendues. C’est la meilleure grille de lecture publique pour construire un dossier de contrôle.
« Règlement d’exécution (UE) 2024/2690 de la Commission du 17 octobre 2024 »
https://eur-lex.europa.eu/legal-content/FR/TXT/?uri=CELEX:32024R2690
Le texte qui fixe les exigences techniques et méthodologiques pour les acteurs numériques transfrontaliers, et précise les critères d’incident important. Directement applicable, sans attendre la loi nationale.
« Projet de loi relatif à la résilience des infrastructures critiques et au renforcement de la cybersécurité - Dossier législatif, Assemblée nationale »
https://www.assemblee-nationale.fr/dyn/17/dossiers/DLR5L17N50731
Le suivi officiel du parcours parlementaire du texte de transposition. À consulter pour vérifier l’avancement réel plutôt que les annonces de calendrier.
« MonEspaceNIS2 - Simulateur d’assujettissement (ANSSI) »
https://monespacenis2.cyber.gouv.fr/simulateur
L’outil d’auto-évaluation du périmètre d’assujettissement. Premier réflexe pour toute entité qui doute de sa qualification en entité essentielle ou importante.