Chronique no 038 — 2026
Auditer la résilience de ses tiers sans rupture
DORA, NIS2 : comment évaluer la robustesse de vos tiers critiques sans casser la relation, tester les interfaces et préparer leur défaillance comme une crise.
On ne contrôle pas la solidité de ses partenaires. On contrôle ce qu’on exige d’eux, ce qu’on vérifie à leurs interfaces, et la façon dont on se prépare à leur chute.
La chronique 008 de cette saison s’arrêtait aux lignes de code : bibliothèques open source, mises à jour empoisonnées, nomenclatures logicielles. Il laissait volontairement de côté une question plus large. Le logiciel n’est qu’un maillon. Derrière lui, il y a des hébergeurs, des intégrateurs, des infogérants, des prestataires de paie, des transporteurs, des centres d’appels.
Il y a un an, la chronique 043 de la saison 2025 posait le diagnostic des fournisseurs critiques : cartographier, qualifier la substituabilité, sortir du questionnaire Excel annuel. Le diagnostic tient toujours. Ce qui a changé, c’est que la réglementation a désormais des dents, et que les incidents de l’année ont montré où elles mordent.
La chronique 037 rappelait que la preuve est devenue un actif. Elle l’est aussi dans l’autre sens : ce que vous exigez de vos tiers, d’autres l’exigent de vous. Chaque organisation est à la fois cliente qui audite et fournisseur qu’on audite.
La tentation est double. Soit la naïveté — un certificat, une signature, et l’on passe à autre chose. Soit la défiance — des audits intrusifs, des clauses punitives, et une relation qui se raidit au moment précis où l’on aurait besoin de coopération.
La vraie question n’est pas « mon fournisseur est-il fiable ? ». C’est : « combien de temps mon activité tient-elle quand il ne l’est plus, et qui l’a vérifié ? »
1. Le questionnaire n’a jamais protégé personne
Commençons par un constat que tout RSSI connaît sans toujours oser le formuler. Le questionnaire de sécurité fournisseur est devenu un rituel d’échange de papier.
Les grands prestataires en reçoivent des centaines par an. Ils y répondent avec des équipes dédiées et des bibliothèques de réponses standard. Les petits y répondent comme ils peuvent, souvent en cochant « oui » pour ne pas perdre le contrat. Dans les deux cas, le document mesure la capacité à remplir un questionnaire.
Le vrai problème n’est pas l’outil. C’est ce qu’on lui demande. Un questionnaire interroge la conformité : avez-vous une politique, un certificat, un PCA ? Il interroge rarement la capacité : en combien de temps nous prévenez-vous, qui décroche la nuit, quand avez-vous testé votre bascule, et sur quel périmètre ?
Ajoutons l’angle mort structurel : le questionnaire ne voit que le rang 1. Le prestataire de votre prestataire, celui qui héberge son application ou maintient son réseau, reste hors champ. Or c’est souvent là que la défaillance naît.
Un questionnaire mesure l’aptitude à rassurer. La résilience se mesure à l’aptitude à tenir. Confondre les deux, c’est archiver une illusion.
2. Ce qui a changé en un an : la fin de l’excuse réglementaire
Pendant longtemps, le risque tiers souffrait d’un flou commode : chacun savait qu’il fallait s’en occuper, personne n’était tenu de le démontrer. Ce temps est terminé, au moins pour une partie du marché.
Côté financier, le règlement DORA, applicable depuis le 17 janvier 2025, a imposé un registre d’information recensant l’ensemble des contrats de services TIC. Il exige des stratégies de sortie documentées pour les fonctions critiques, et des clauses contractuelles minimales : droits d’accès et d’audit, notification d’incident, participation aux tests.
Le 18 novembre 2025, les trois autorités européennes de supervision ont désigné dix-neuf prestataires TIC critiques : hyperscalers, centres de données, opérateurs d’infrastructure, fournisseurs de technologies financières. Ils relèvent désormais d’une supervision directe à l’échelle européenne.
Côté NIS2, le règlement d’exécution (UE) 2024/2690 détaille ce qu’on attend d’une politique de sécurité de la chaîne d’approvisionnement : critères de sélection, évaluation, revue périodique, annuaire des fournisseurs. Son champ direct est limité aux fournisseurs de services numériques et d’infrastructure numérique, mais la guidance technique publiée par l’ENISA en juin 2025 est en train de devenir la grille de lecture commune.
Conséquence : la question n’est plus « faut-il évaluer ses tiers ? ». Elle est « pouvez-vous le démontrer à un superviseur, un assureur ou un client grand compte ? ».
La réglementation n’a pas créé le risque tiers. Elle a supprimé la possibilité de l’ignorer poliment.
3. Proportionner : tous les tiers ne méritent pas le même regard
L’erreur la plus fréquente, une fois l’obligation posée, est d’appliquer le même processus à tout le monde. Le fournisseur de fournitures de bureau reçoit le même questionnaire que l’hébergeur des données clients. Résultat : l’effort se dilue, les équipes saturent, et les tiers réellement critiques ne sont pas regardés de plus près que les autres.
La chronique 043 de 2025 proposait quatre critères de qualification : criticité, substituabilité, temporalité, exposition. Un an de pratique permet de les réduire à deux axes suffisants pour décider du niveau d’effort : l’impact d’une défaillance et la difficulté à remplacer.
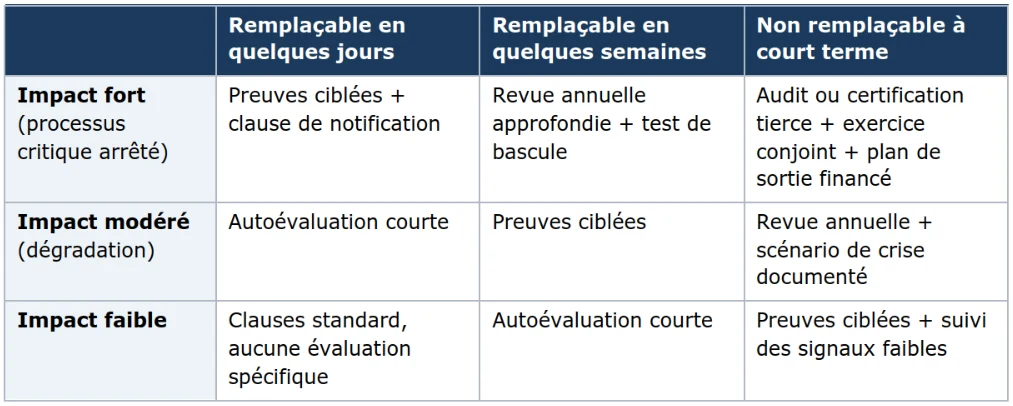
La case en haut à droite est celle qui compte. Dans la plupart des organisations, elle ne contient qu’une poignée de noms. C’est là, et presque uniquement là, que l’effort d’audit doit se concentrer.
Auditer tout le monde, c’est n’auditer personne. La proportionnalité n’est pas un allègement : c’est la condition pour regarder vraiment ceux qui comptent.
4. Exiger sans braquer : l’art de la relation asymétrique
Deuxième réalité à regarder en face : le rapport de force n’est pas le même selon le tiers. On n’audite pas un hyperscaler comme on audite une PME d’intégration. Le premier ne vous ouvrira pas ses salles ; la seconde risque de se sentir menacée.
Face aux grands prestataires, la voie réaliste est la preuve indirecte : rapports d’audit tiers (SOC 2, ISO 27001 avec leur périmètre), attestations de qualification, et désormais les résultats de la supervision européenne pour les prestataires désignés critiques. Les textes associés à DORA admettent d’ailleurs les audits mutualisés entre plusieurs clients.
Face aux petits prestataires, la voie réaliste est la coconstruction. Un fournisseur de cinquante personnes ne dispose ni d’un RSSI à temps plein ni d’une équipe de conformité. Exiger de lui ce qu’on exige d’un grand compte, c’est le pousser à mentir ou à partir.
Dans les deux cas, trois exigences restent non négociables pour un tiers critique :
- un délai de notification d’incident précis, avec un contact nommé joignable hors heures ouvrées ;
la transparence sur les sous-traitants qui touchent vos données ou vos flux ;
un droit de regard sur les tests de continuité qui concernent votre service.
La fermeté se porte sur trois exigences, pas sur trois cents questions. Un partenaire accepte d’être exigé ; il refuse d’être soupçonné.
5. Tester les interfaces plutôt que les promesses
Voici le déplacement de regard que propose cette chronique. On ne peut pas vérifier en profondeur ce qui se passe chez un tiers. On peut, en revanche, vérifier tout ce qui se passe à la jonction entre lui et nous.
Septembre 2025 en a donné une illustration nette. Une attaque par rançongiciel contre un prestataire de logiciel d’enregistrement partagé a perturbé plusieurs grands aéroports européens, dont Bruxelles, Berlin et Londres Heathrow. L’ENISA a confirmé un incident chez un tiers. Les aéroports sont revenus à des procédures manuelles pendant plusieurs jours.
La leçon n’est pas que ce prestataire était mal protégé. C’est que la capacité à fonctionner en mode dégradé, côté client, a déterminé l’ampleur réelle de la crise. Et cette capacité-là se teste sans rien demander au fournisseur.
Concrètement, cinq interfaces se vérifient :
l’alerte : le prestataire sait-il qui prévenir chez vous, et ce contact est-il encore en poste ?
les accès : pouvez-vous couper instantanément ses accès à votre SI ?
les données : pouvez-vous récupérer vos données, dans un format exploitable, dans un délai connu ?
le mode dégradé : vos équipes savent-elles travailler sans le service, et pendant combien de temps ?
la bascule : l’alternative existe-t-elle ailleurs que sur le papier ?
Ce qui se passe chez votre fournisseur vous échappe. Ce qui se passe à sa frontière vous appartient entièrement — et c’est là que se joue la durée de la crise.
6. Le tiers défaillant est un scénario, pas une surprise
Juillet 2024 reste l’exemple de référence. Une mise à jour défectueuse d’un éditeur de sécurité a rendu indisponibles environ 8,5 millions de postes Windows selon Microsoft. Pas d’attaque, pas de fournisseur négligent au sens classique : une erreur de déploiement chez un partenaire de confiance.
Les organisations qui s’en sont le mieux sorties n’étaient pas celles qui avaient le meilleur contrat. C’étaient celles qui avaient déjà imaginé qu’un outil présent sur tous leurs postes puisse les bloquer tous en même temps.
La chronique 005 de cette saison plaidait pour une crise pensée sur la planche à dessin. Appliqué aux tiers, cela signifie inscrire au programme d’exercices au moins un scénario par fournisseur de la case critique :
indisponibilité brutale et prolongée du service ;
compromission du fournisseur, avec suspicion de rebond vers votre SI ;
défaillance économique ou rachat hostile ;
rupture imposée par un contexte géopolitique ou juridique.
Et une question à poser à la fin de chaque exercice : le plan de sortie est-il financé, ou seulement rédigé ? Une réversibilité qui suppose dix-huit mois de migration n’est pas une sortie. C’est une clause.
Si la défaillance d’un tiers critique vous surprend, ce n’est pas lui qui a échoué. C’est votre préparation.
7. Se situer : la grille de maturité
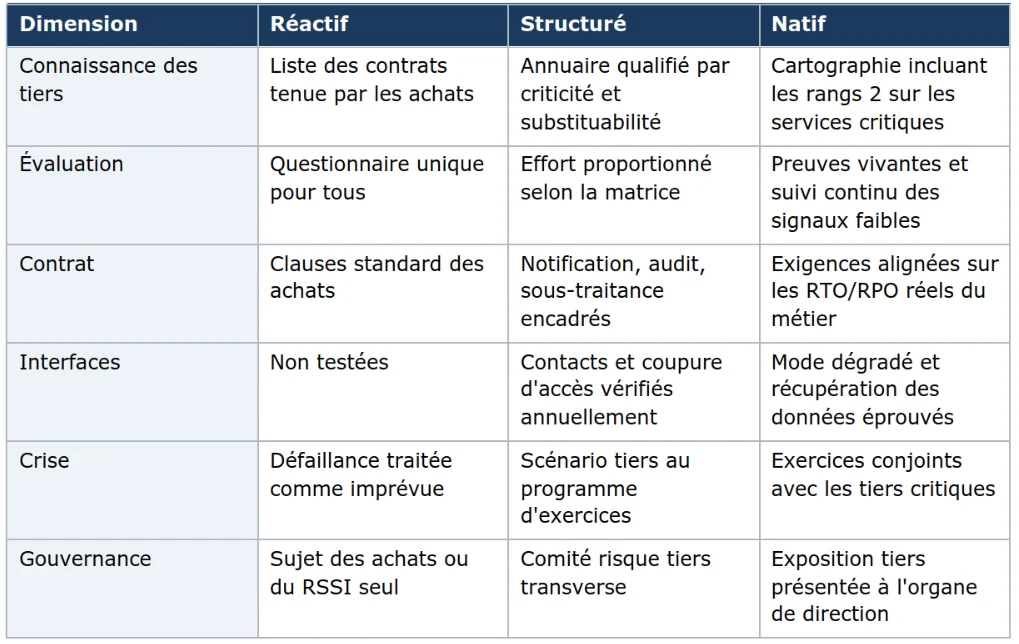 La plupart des organisations se trouvent entre la première et la deuxième colonne. Ce n’est pas un échec. C’est un point de départ, à condition de savoir quelle ligne faire progresser en premier.
La ligne « Crise » est la plus rentable à faire bouger : un exercice révèle en une demi-journée ce qu’aucun questionnaire ne dira en dix ans.
L’ESSENTIEL POUR AGIR
- Remplir la case critique —
Croisez impact et substituabilité sur vos cinquante principaux tiers. Isolez ceux qui sont à la fois critiques et non remplaçables à court terme. Cette liste, rarement plus de dix noms, devient votre périmètre prioritaire pour l’année.
- Tester une interface par trimestre —
Choisissez un tiers critique et vérifiez une seule jonction : le contact d’alerte, la coupure d’accès ou la récupération des données. Un test court, documenté et daté vaut mieux qu’un audit annuel exhaustif jamais relu.
- Inscrire un scénario tiers au prochain exercice de crise —
Faites jouer à votre cellule de crise la perte d’un fournisseur critique pendant soixante-douze heures. Mesurez ce qui tient, ce qui cède, et chiffrez le coût réel de la sortie.
CONCLUSION
La résilience d’un tiers ne s’achète pas avec un contrat et ne se vérifie pas avec un questionnaire. On ne la possède pas. On l’emprunte, à des conditions qu’il faut connaître.
Ce que l’on possède, en revanche, c’est sa propre préparation : la transparence qu’on exige, les interfaces qu’on éprouve, le scénario qu’on a déjà joué. Sans cette préparation, tout le reste est cosmétique.
Reste un angle mort que cette chronique a contourné. Nous avons parlé de ce qu’on vérifie chez les autres. Mais qui, dans l’organisation, a réellement envie de découvrir qu’un partenaire historique ne tiendrait pas ? La résistance au constat n’est pas technique. Elle est humaine.
On ne choisit pas la défaillance de ses partenaires. On choisit d’y être prêt.
Bibliographie
« Règlement (UE) 2022/2554 du Parlement européen et du Conseil du 14 décembre 2022 sur la résilience opérationnelle numérique du secteur financier (DORA) » - Journal officiel de l’Union européenne
https://eur-lex.europa.eu/eli/reg/2022/2554/oj
Texte de référence sur le risque lié aux prestataires TIC : registre d’information, stratégies de sortie, clauses contractuelles minimales et cadre de supervision des prestataires critiques. Fonde les sections 2 et 4.
« The European Supervisory Authorities designate critical ICT third-party providers under the Digital Operational Resilience Act » - Autorité bancaire européenne (EBA), 18 novembre 2025
Annonce officielle de la première désignation des prestataires TIC critiques et de la méthode employée (importance systémique, rôle dans les fonctions critiques, substituabilité). Le nombre de dix-neuf figure dans la liste jointe au communiqué.
« Règlement d’exécution (UE) 2024/2690 de la Commission du 17 octobre 2024 » - Journal officiel de l’Union européenne
https://eur-lex.europa.eu/eli/reg_impl/2024/2690/oj
Précise les mesures de gestion des risques NIS2, dont la politique de sécurité de la chaîne d’approvisionnement et l’annuaire des fournisseurs. Champ direct limité aux fournisseurs de services et d’infrastructure numériques.
« Technical Implementation Guidance on cybersecurity risk management measures, version 1.0 » - ENISA, juin 2025
Guide d’application du règlement 2024/2690. Sa section consacrée à la chaîne d’approvisionnement détaille critères de sélection, évaluation et revue périodique des fournisseurs, et sert de grille de lecture au-delà de son champ strict.
« Good Practices for Supply Chain Cybersecurity » - ENISA, juin 2023
https://www.enisa.europa.eu/publications/good-practices-for-supply-chain-cybersecurity
État des pratiques de gestion du risque chaîne d’approvisionnement chez les entités essentielles et importantes de l’Union. Utile pour situer son organisation par rapport à la pratique observée.
« NIST SP 800-161 Rev. 1 (Update 1) - Cybersecurity Supply Chain Risk Management Practices for Systems and Organizations » - NIST, mai 2022, mise à jour novembre 2024
https://nvlpubs.nist.gov/nistpubs/SpecialPublications/NIST.SP.800-161r1-upd1.pdf
Cadre de référence pour intégrer le risque fournisseur à trois niveaux (entreprise, métier, opérationnel). Appui méthodologique de la logique de proportionnalité développée en section 3.