Chronique no 039 — 2026
Le CISO stratège, de la salle serveur au COMEX
Rattachement, langage, posture, leviers : comment le CISO passe de l'avis technique à l'arbitrage en comité de direction. Grille de maturité incluse.
Toute l’année l’a montré : les vrais sujets de résilience se tranchent en comité de direction. Le CISO qui n’y parle pas la langue des arbitrages n’y pèse pas, même quand il y siège.
Depuis janvier, Plan R a traité le « quoi » : dépendances, chaîne d’approvisionnement, données, souveraineté, identité. Puis le « comment » : automatisation, IA, équilibre entre l’humain et la machine. Le quatrième trimestre a déplacé le regard vers la gouvernance. Une question a été contournée : qui porte tout cela jusqu’à la table où l’on décide ?
L’épisode 004 posait que la résilience est une décision politique. L’épisode 036 a montré que le dirigeant en répond désormais nommément, et qu’une délégation ne vaut que si le délégataire dispose d’autorité, de compétence et de moyens. L’épisode 037 rappelait qu’un conseil n’achète pas un indicateur, mais une position.
L’épisode 038 se terminait sur un constat : la résistance à découvrir qu’un partenaire ne tiendrait pas n’est pas technique, elle est humaine. Quelqu’un doit porter ce genre de constat devant ceux qui décident. Dans la plupart des organisations, c’est le CISO - ou le RSSI, le titre importe peu.
Or ce porteur est souvent placé deux ou trois niveaux sous la décision. On l’écoute pendant l’incident, on le consulte à la fin du projet, on le reçoit une fois par an. Cette chronique ne plaide pas pour une promotion. Elle cherche ce qui fait passer une parole du registre de l’avis technique à celui de l’arbitrage.
La vraie question n’est pas « à qui le CISO doit-il rendre compte ? ». C’est : « quand un arbitrage de résilience se joue, sa parole change-t-elle la décision ? »
1. Un plafond de verre fait de vocabulaire
Le scénario est familier à quiconque a exercé la fonction. Vingt minutes en fin d’ordre du jour. Un tableau de vulnérabilités, des voyants tricolores, un budget à défendre. Le comité remercie, pose une question sur la dernière attaque médiatisée, passe au point suivant.
Les chiffres sur la position réelle du CISO sont contradictoires, et cette contradiction est instructive. Le rapport 2026 d’IANS Research et Artico Search, portant sur 662 CISO, indique que 64 % d’entre eux rendent encore compte à la direction informatique, et 11 % seulement au directeur général.
L’enquête de Heidrick & Struggles publiée en février 2026, auprès de 371 CISO interrogés à l’été 2025, affiche au contraire 42 % de rattachements directs au directeur général, trois fois plus que l’année précédente. L’écart tient en partie aux échantillons : la seconde porte surtout sur de grandes entreprises et des profils de direction.
Deux photographies partielles, donc, pas une tendance établie. Ce qui converge, en revanche, c’est le discours : les deux études décrivent une fonction qui cesse d’être vue comme un sous-ensemble de l’informatique. Le mouvement est réel dans les intentions. Il l’est beaucoup moins dans les ordres du jour.
On trouve des CISO invités au comité. On en trouve rarement qui y font changer une décision.
Le plafond de verre du CISO n’est pas seulement fait d’organigramme. Il est fait de vocabulaire : tant qu’il parle de vulnérabilités, on le range avec la technique.
2. Le rattachement : un vrai sujet, mal posé
Le débat n’est pas futile. Un CISO placé sous la direction informatique évalue des risques dont une partie naît des choix de celui qui fixe ses objectifs. Le DSI est jugé sur la livraison et les coûts ; le CISO, sur des risques qui appellent souvent une dépense ou un délai. La tension est structurelle, pas personnelle.
Le secteur financier en a tiré une règle. L’article 6 du règlement DORA impose de confier la gestion et la surveillance du risque informatique à une fonction de contrôle dotée d’un niveau d’indépendance approprié, précisément pour éviter les conflits d’intérêts. NIS2, de son côté, fait remonter l’approbation des mesures à l’organe de direction (article 20).
Mais changer de case ne suffit pas. Un CISO rattaché au directeur général qui ne parle que de technologie obtiendra moins d’écoute qu’un CISO rattaché au DSI qui dispose d’un canal direct vers le comité des risques. Le critère posé dans l’épisode 036 - autorité, compétence, moyens - s’applique ici mot pour mot.
Trois garanties pèsent davantage que la position dans l’organigramme :
- un droit d’accès direct à la direction générale en cas de risque grave, sans filtre hiérarchique ;
un budget identifié, arbitré distinctement de celui de l’informatique ;
un droit d’escalade formalisé lorsque son avis n’est pas suivi, avec une trace écrite de l’arbitrage.
Le rattachement n’est pas un sujet d’organigramme. C’est un choix de gouvernance. Sans ces trois garanties, tout le reste est cosmétique.
L’organigramme donne une adresse. Il ne donne pas une voix. Ce qui donne une voix, c’est la garantie d’être entendu quand ça compte.
3. Changer de langue : le comité n’arbitre pas des menaces
Le Global Cybersecurity Outlook 2026 du Forum économique mondial le mesure. Les directeurs généraux placent en tête la fraude numérique et l’hameçonnage, puis les vulnérabilités liées à l’IA. Les CISO citent d’abord le rançongiciel, puis les ruptures de chaîne d’approvisionnement. Le rapport y lit des dirigeants tournés vers la perte financière, des CISO tournés vers la résilience opérationnelle.
L’épisode 037 y voyait un écart de vocabulaire. On peut aller plus loin : c’est un écart de grammaire. Le CISO décrit un état - exposition, conformité, menace. Le comité attend une décision - options, coûts, conséquences. Tant que le premier ne formule pas sa demande dans la syntaxe du second, il présente ; il n’influence pas.
Le NIST l’écrit sans détour dans le CSF 2.0 : le cadre aide à traduire la terminologie cyber dans le langage général de gestion des risques que les dirigeants comprennent. Sa fonction GOVERN demande que la gestion du risque cyber soit intégrée à la gestion des risques de l’entreprise (GV.RM-03).
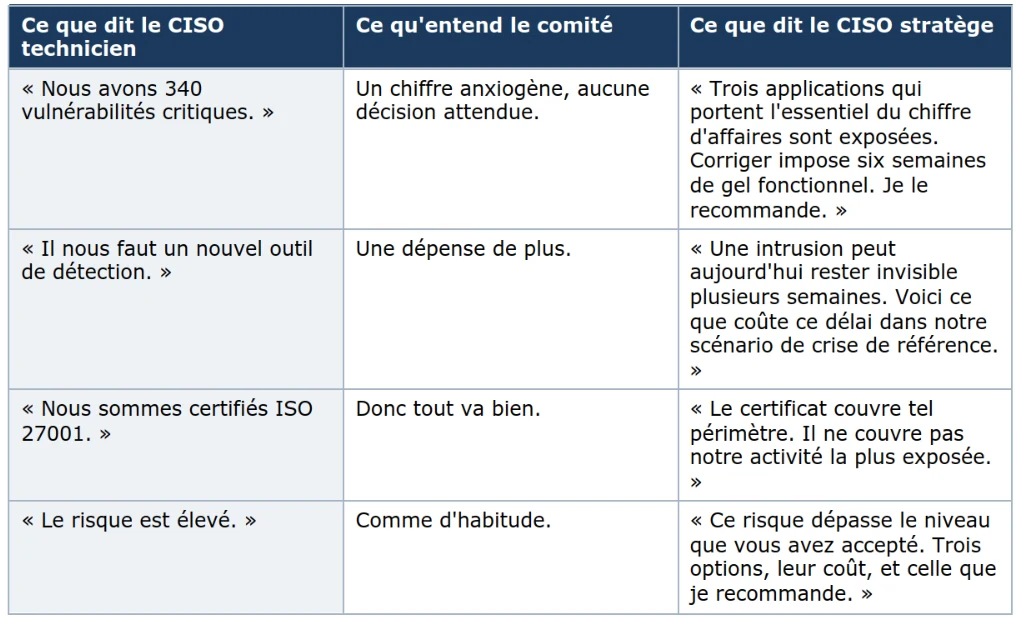 Quelques traductions, à titre d’illustration :
Le comité n’arbitre pas des menaces. Il arbitre des options. Un CISO qui n’apporte pas d’options apporte un problème - et on finit par l’inviter moins souvent.
4. La posture : ni gardien, ni prophète, ni exécutant
Changer de langue ne suffit pas si la posture reste la même. Trois postures, répandues et compréhensibles, enferment le CISO dans le technique.
Le gardien du temple. Il dit non, par principe et par prudence. Il gagne le respect, rarement l’invitation en amont des projets. On le contourne dès que l’enjeu devient commercial.
Le prophète. Il mobilise par la peur. Cela fonctionne une fois. L’épisode 036 le notait : la peur mal calibrée produit de la conformité de façade.
L’exécutant loyal. Il applique, n’escalade jamais, absorbe les arbitrages défavorables. Il est apprécié. Le jour de la crise, il découvre qu’il portait seul des risques que personne n’avait décidé d’accepter.
La posture qui ouvre la porte des arbitrages est celle du conseiller : il éclaire les options, recommande, et accepte d’être désavoué. À une condition non négociable : que le désaveu soit tracé. Un refus motivé et documenté protège mieux qu’un silence, et il protège tout le monde.
Le CSF 2.0 place d’ailleurs le principe au bon endroit : c’est la direction de l’organisation qui est responsable du risque cyber et qui en rend compte (GV.RR-01). Le CISO n’est pas le propriétaire du risque. Il est le garant que ce risque a été décidé en connaissance de cause.
Le CISO stratège ne cherche pas à avoir raison contre le comité. Il fait en sorte que le comité ne puisse plus décider sans savoir.
5. Les leviers qui font réellement bouger un comité
Un comité de direction ne change pas d’avis parce qu’on a raison. Il bouge sous l’effet de leviers précis. Cinq ont fait leurs preuves.
La réglementation, utilisée comme trame. NIS2 et DORA ont rendu la direction nommément responsable. Brandie comme une menace, la règle crispe. Présentée comme la liste des arbitrages à documenter, elle structure l’ordre du jour.
La crise, vécue ou simulée. L’épisode 035 le montrait pour la parole de crise : une demi-journée d’exercice avec le comité vaut dix présentations. Les dirigeants retiennent ce qu’ils ont eu à trancher eux-mêmes.
La comparaison. Un chiffre isolé ne dit rien. Une position par rapport à son secteur, comme le proposait l’épisode 037, déclenche une réaction.
Les alliés hors de l’informatique. Le guide de l’ANSSI et de l’AMRAE confie au risk manager la mission de rendre les scénarios de risque numérique intelligibles pour la direction. Finance, juridique et audit interne parlent déjà la langue du comité : ce sont des traducteurs, pas des concurrents.
La régularité. Une présentation annuelle est un événement. Un point trimestriel, court, toujours bâti sur le même modèle, devient une habitude de gouvernance.
L’influence ne se gagne pas en une présentation brillante. Elle se construit dans la répétition d’échanges où le comité a appris que le CISO l’aide à décider.
6. Monter sans quitter la salle serveur
Il faut regarder aussi le risque inverse. Le CISO qui passe tout son temps en comité perd le contact avec ce qui fonde sa légitimité : la connaissance intime du système d’information, des équipes, des incidents. Un conseiller qui ne sait plus de quoi il parle est démasqué au premier incident sérieux.
La charge, elle, est déjà là. Selon le rapport IANS—Artico 2026, 52 % des CISO estiment que leur périmètre n’est plus entièrement gérable. Ajouter la dimension stratégique sans rien retirer, c’est organiser l’épuisement.
La réponse n’est pas de choisir entre les deux registres. Elle consiste à organiser la délégation technique : un responsable de la sécurité opérationnelle, une fonction GRC solide, des relais dans les métiers. Le CISO garde la vision d’ensemble et le pouvoir d’alerte ; il ne porte plus seul l’exécution.
C’est aussi une question de crédibilité. Un dirigeant fait confiance à celui qui peut, à la question suivante, descendre du principe au fait. Sans cette profondeur, le registre stratégique sonne creux.
Monter au comité ne veut pas dire quitter la salle serveur. Cela veut dire y laisser une équipe capable de tenir sans vous - et en garder les clés.
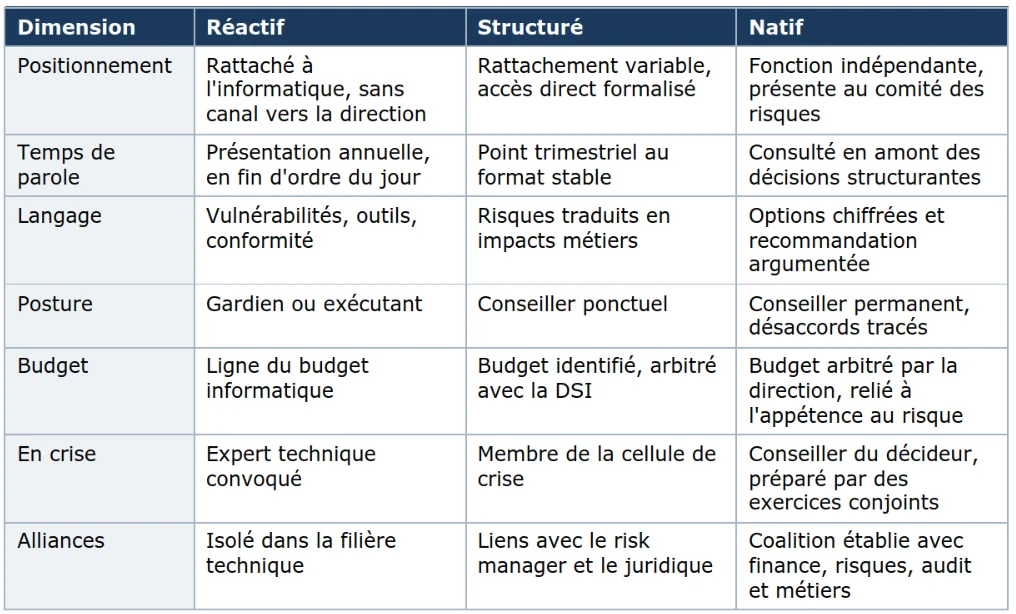
7. Se situer : la grille de maturité
La plupart des organisations se situent entre la première et la deuxième colonne. Ce n’est pas un jugement sur la personne : c’est souvent le poste qui a été dessiné ainsi.
La ligne « Langage » est la seule qui dépend entièrement du CISO. C’est par elle qu’il faut commencer : c’est elle qui rend les autres négociables.
L’ESSENTIEL POUR AGIR
- Réécrire sa prochaine présentation en options —
Reprenez votre dernier support pour le comité et terminez chaque sujet par une décision attendue : deux ou trois options, leur coût, votre recommandation. Tout ce qui ne débouche sur aucune décision passe en annexe.
- Faire formaliser ses trois garanties —
Accès direct à la direction générale, budget identifié, droit d’escalade avec trace de l’arbitrage. Une page validée par la direction générale suffit. Si elle est impossible à obtenir, la délégation décrite dans l’épisode 036 ne tient pas.
- Nouer une alliance hors de la DSI —
Instaurez un point mensuel avec le risk manager ou le directeur financier. Objectif : relire ensemble les risques cyber dans le langage de la cartographie des risques de l’entreprise, avant qu’ils n’arrivent au comité.
CONCLUSION
La place du CISO dans la gouvernance ne se règle pas dans l’organigramme. Elle se gagne dans la qualité des décisions qu’il rend possibles. Le rattachement compte, les garanties comptent davantage, le langage compte avant tout.
Toute l’année, Plan R a décrit des sujets techniques qui étaient en réalité des choix stratégiques. Il fallait bien, un jour, parler de celui qui doit les porter jusqu’à la table.
Reste une limite que cette chronique n’a pas franchie. Un CISO peut obtenir sa place au comité, parler la langue des arbitrages, tracer chaque désaccord. Il ne peut pas, à lui seul, faire qu’une organisation entière ait envie d’entendre ce qu’il dit.
L’influence ne se décrète pas dans un organigramme. Elle se mérite, un arbitrage après l’autre.
Bibliographie
« The NIST Cybersecurity Framework (CSF) 2.0 - NIST CSWP 29 » - NIST, 26 février 2024
https://nvlpubs.nist.gov/nistpubs/CSWP/NIST.CSWP.29.pdf
Référence de la fonction GOVERN : responsabilité de la direction (GV.RR-01), intégration du risque cyber à la gestion des risques de l’entreprise (GV.RM-03), et traduction de la terminologie cyber dans le langage des dirigeants. Fonde les sections 3 et 4.
« Règlement (UE) 2022/2554 du Parlement européen et du Conseil du 14 décembre 2022 sur la résilience opérationnelle numérique du secteur financier (DORA) » - Journal officiel de l’Union européenne
https://eur-lex.europa.eu/eli/reg/2022/2554/oj
Son article 6, paragraphe 4, impose de confier la gestion du risque informatique à une fonction de contrôle suffisamment indépendante pour éviter les conflits d’intérêts. Seul texte européen qui tranche explicitement la question de l’indépendance (section 2).
« Maîtrise du risque numérique - l’atout confiance » - ANSSI et AMRAE, novembre 2019
Guide de gouvernance du risque numérique à destination des dirigeants : comité des risques numériques, articulation direction générale / risk manager / RSSI. Appui de la logique d’alliances développée en section 5.
« Global Cybersecurity Outlook 2026 - The view from the top: CEOs’ priorities in a shifting cyber landscape » - Forum économique mondial, avec Accenture, 12 janvier 2026
Compare les préoccupations des directeurs généraux (fraude numérique, vulnérabilités de l’IA) et des CISO (rançongiciel, chaîne d’approvisionnement). Base de l’analyse de l’écart de « grammaire » en section 3.
« 2025 Global Chief Information Security Officer (CISO) Compensation Survey » - Heidrick & Struggles, 26 février 2026
Enquête auprès de 371 CISO, principalement États-Unis et Europe : 42 % déclarent un rattachement direct au directeur général. Échantillon orienté grandes entreprises, à lire avec la source suivante.
« 2026 Report Finds Executive-Level CISO Titles More Prevalent than Ever » - IANS Research et Artico Search, 15 janvier 2026
https://www.ians.com/press/2026-report-finds-executive-level-ciso-titles-more-prevalent-than-ever
Synthèse du 2026 State of the CISO Benchmark Report (662 CISO) : 64 % encore rattachés à l’informatique, 52 % jugeant leur périmètre plus entièrement gérable. Le taux de 11 % de rattachement au directeur général est détaillé par CSO Online (24 février 2026).